back to top
19.8 C
Athens
Σάββατο 14 Νοεμβρίου 2026
Αρχική Blog Σελίδα 1578

Τραυματισμός φιλάθλου σε ποδοσφαιρικό αγώνα – Ευθύνη Δημοσίου

0
νομικά βιβλία, σφυρί, δικαστική απόφαση

Τραυματισμός φιλάθλου σε επεισόδια σε ποδοσφαιρικό αγώνα

Ευθύνη Ελληνικού Δημοσίου

Για πλημμελή άσκηση καθηκόντων ΕΛ.ΑΣ.

Ηθική βλάβη 30.000 ευρώ

Αποζημίωση επί μονίμου αναπηρίας εξ ΑΚ 10.000 ευρώ

Αστική ευθύνη Δημοσίου

Ευθύνη του Δημοσίου σε αποζημίωση υπάρχει – μεταξύ άλλων – όταν παραλείπονται τα ιδιαίτερα καθήκοντα και οι υποχρεώσεις που προσιδιάζουν στη συγκεκριμένη υπηρεσία και προσδιορίζονται από την κείμενη εν γένει νομοθεσία, τα διδάγματα της κοινής πείρας και τις αρχές της καλής πίστεως.

Η παράλειψη επεμβάσεως των αστυνομικών οργάνων με σκοπό τη λήψη προστατευτικών μέτρων υπέρ των πολιτών και των περιουσιών τους πριν, κατά τη διάρκεια, αλλά και μετά τη λήξη αθλητικών συναντήσεων, τόσο εντός, όσο και εκτός των αγωνιστικών χώρων, συνιστά παράλειψη διοικητικών οργάνων για την οποία το Δημόσιο ενέχεται σε αποζημίωση.

Σε περίπτωση αδικοπραξίας, ανεξάρτητα από την αποζημίωση για περιουσιακή ζημία, το δικαστήριο μπορεί να επιδικάσει κατά την κρίση του χρηματική ικανοποίηση και να καθορίσει το εύλογο ποσόν αυτής, αν κρίνει ότι επήλθε στον αδικηθέντα ηθική βλάβη.

Επί αναπηρίας ή παραμόρφωσης του παθόντος, είναι δυνατόν να θεμελιωθεί και αυτοτελής αξίωση χρηματικής παροχής άρθρου 931 ΑΚ, αν αυτή επιδρά μελλοντικά στον παθόντα, στην επαγγελματική, οικονομική και κοινωνική εξέλιξη του προσώπου.

Για τη θεμελίωση της αυτοτελούς αυτής αξιώσεως απαιτείται να συντρέξουν ιδιάζοντα περιστατικά, εκτός και πέραν εκείνων που χρειάζονται για τη στοιχειοθέτηση αξιώσεων αποζημιώσεως και χρηματικής ικανοποίησης για ηθική βλάβη ή ψυχική οδύνη, εξ αιτίας των οποίων επέρχονται δυσμενείς συνέπειες στην οικονομική πλευρά της μελλοντικής ζωής του παθόντος. 

Αποζημίωση επί Σωματικών Βλαβών

Βελτιωμένη Τροφή

Δεν απαιτείται κατά νόμο Ιατρική βεβαίωση για την ανάγκη λήψεως βελτιωμένης τροφής, προκειμένου να θεμελιωθεί το σχετικό δικαίωμα.

Συνθήκες ατυχήματος

Είχε προγραμματισθεί στην Αθήνα για τις 29/12/2004 η διεξαγωγή ποδοσφαιρικού αγώνα για το πρωτάθλημα Α Εθνικής κατηγορίας, μεταξύ των ομάδων Παναθηναϊκού και ΠΑΟΚ. Για τον εν λόγω αγώνα, ο οποίος αξιολογήθηκε ως υψηλής επικινδυνότητας, αποφασίσθηκε από την Αστυνομική Διεύθυνση Αθηνών η λήψη σχετικών μέτρων «ασφάλειας» και διατέθηκε για την τήρηση της τάξεως αστυνομική δύναμη. Πριν από την έναρξη του αγώνα, οι φίλαθλοι των δυο ομάδων έσπασαν καθίσματα του γηπέδου, τα οποία εκσφενδόνισαν εκατέρωθεν από τις δυο θύρες, ενώ εν συνεχεία εκσφενδόνισαν μεταξύ τους και διάφορα αντικείμενα, με αποτέλεσμα τον τραυματισμό φιλάθλων. Μεταξύ των τραυματισθέντων ήταν και ο εκκαλών, ο οποίος έφερε επίμηκες τραύμα αριστερά της μετωπικής χώρας και απώλεσε λόγω αυτού την όραση του αριστερού οφθαλμού του. Κρίθηκε δε ανάπηρος σε ποσοστό 50%. Ακολούθως ο εκκαλών άσκησε αγωγή κατά του Δημοσίου, ισχυριζόμενος ότι ο τραυματισμός του οφείλεται σε πλημμελή εκτέλεση από τα όργανα της ΕΛΑΣ των καθηκόντων τους.

Κρίση του πρωτοδικείου. Εν μέρει δεκτή η αγωγή

Το Διοικητικό Πρωτοδικείο Αθηνών έκανε εν μέρει δεκτή την αγωγή, αφού έκρινε ότι τα όργανα της ΕΛΑΣ εκτέλεσαν πλημμελώς τα καθήκοντά τους , όσον αφορά τόσο στη διατήρηση της ευταξίας κατά την διάρκεια του αγώνα, όσο και στη σωματική έρευνα των εισερχομένων φιλάθλων, καθώς και στη φύλαξη των αποδυτηρίων του γηπέδου. Συνεπεία αυτών εκσφενδονίσθηκαν διάφορα αντικείμενα μεταξύ των οπαδών των ομάδων, που είτε έφεραν μαζί τους οι φίλαθλοι κατά την είσοδό τους στο γήπεδο, είτε απέσπασαν από τους χώρους του γηπέδου, με αποτέλεσμα τον τραυματισμό του εκκαλούντος. Επιδίκασε δε στον εκκαλούντα το συνολικό ποσό των ευρώ 22.664,43 (1.300 ως αποζημίωση για υπηρεσίες οικιακής βοηθού + 600 για βελτίωση τροφής + 5.764,43 για διαφυγόντα κέρδη + 15.000 ως χρηματική ικανοποίηση για ηθική βλάβη), νομιμοτόκως από την επομένη της ασκήσεως της αγωγής έως την εξόφληση. Περαιτέρω, απέρριψε το αίτημα για επιδίκαση και χρηματικής παροχής άρθρου 931 ΑΚ.

Κρίση του εφετείου.

Δεκτή εν μέρει η έφεση του εκκαλούντος – ενάγοντος. Απορρίπτεται η αντίθετη έφεση του Δημοσίου.

Διαβάστε περισσότερα εδώ

Επιθεώρηση Συγκοινωνιακού Δικαίου – Τράπεζα Νομικών Πληροφοριών ο Σόλων
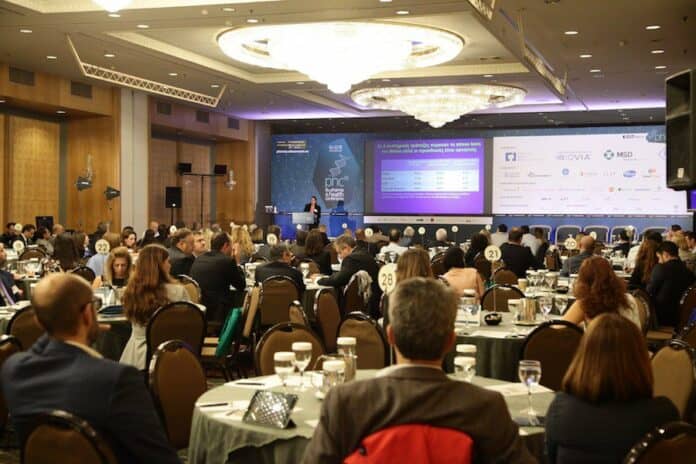
 

Μετ’ εμποδίων η εφαρμογή νέων τεχνολογιών στην Υγεία

0
PhC18, 9th Pharma and Health Conference

Ανεξάντλητη πηγή τόσο λύσεων για τη βελτίωση τις πρόσβασης σε υπηρεσίες υγείας όσο και εξοικονομήσεων, οι νέες τεχνολογίες εφαρμόζονται δειλά δειλά και στην Υγεία στη χώρα μας.

Με εξαίρεση τον ΕΟΠΥΥ, που τα τελευταία χρόνια φαίνεται να αξιοποιεί τεχνικά και ψηφιακά εργαλεία όλο και περισσότερο, αν και η γραφειοκρατικές δυσκολίες και οι δημοσιονομικοί περιορισμοί έριχναν τις ταχύτητες, η χώρα μας παραμένει ουραγός στη χρήση νέων τεχνολογιών στην υγεία. Το ζήτημα των νέων τεχνολογιών στην υγεία αποτέλεσε και το θέμα της συζήτησης με την οποία έκλεισε το 9ο Pharma & Health Conference.

Σύμφωνα με το Θεοφάνη Ρηγάτο, Προϊστάμενο της Διεύθυνσης Στρατηγικού Σχεδιασμού του ΕΟΠΥΥ, «έχουν γίνει φοβερά έργα στον ΕΟΠΥΥ», αλλά σε ό,τι αφορά το κομμάτι της ψηφιακής εξέλιξης των νοσοκομείων, «θα πρέπει να το αφήσουμε στην άκρη, καθώς πρόκειται για «ειδική περίπτωση».

Διαβάστε επίσης: DRG’s, έλεγχοι και αποπληρωμές: Χρηματοδοτώντας το Σύστημα Υγείας

Πάντως, σε ότι αφορά τον ΕΟΠΥΥ, αναφέρθηκε ειδικά στο real time έλεγχο των υποβολών που εφαρμόζεται ήδη πιλοτικά σε 5 κλινικές και λειτουργεί κανονικά, όπως επίσης και το μητρώο για τα ιατροτεχνολογικά. Ο κ. Ρηγάτος αναφέρθηκε και στον Ασφαλιστικό Φάκελο, στον οποίο ο πολίτης μπορεί να δει και να απορρίψει παροχές, καθώς επίσης και να εκτυπώσει βεβαιώσεις που σχετίζονται με τον ΕΟΠΥΥ. «Ο πολίτης θα πρέπει να συμμετέχει και να μιλά για το τι βρήκε στο φάκελό του», τόνισε ο κ. Ρηγάτος.

Βέβαια, κατά τον Ειδικό Συνεργάτη του Υπουργού Υγείας Γιώργο Στεφανόπουλο, το 40% των ολοκληρωμένων πληροφοριακών συστημάτων έχουν παραδοθεί. Χαρακτήρισε, δε, ως βασικό εμπόδιο στις προσπάθειες συνολικής ψηφιοποίησης  την απουσία  κωδικοποίησης και της έννοιας της διαλειτουργικότητας.

Ο κ. Στεφανόπουλος ανέφερε ότι 5 έργα είναι σε εξέλιξη, μεταξύ των οποίων ο φάκελος ασθενή και το σύστημα της αιμοδοσίας. Βέβαια, συνεχίζουν να υπάρχουν εμπόδια που πρέπει να ξεπεραστούν.

«Στα μεγάλα διαγνωστικά εργαστήρια η ηλεκτρονική διαχείριση των διαγνωστικών εξετάσεων είναι εύκολο να γίνει. Τα μικρά θα έχουν πρόβλημα», ανέφερε χαρακτηριστικά. Ακόμα και στην ηλεκτρονική συνταγογράφηση που ήταν ένα μεγάλο βήμα, «ένα μέρος της διόρθωσης είναι το ότι η πληροφορία καταγράφεται αλλά δεν φτάνει».

Ο κ. Στεφανόπουλος αναφέρθηκε και στη σύνδεση του Ευαγγελισμού και του Λαϊκού Νοσοκομείου με το Ενιαίο Πληροφοριακό Σύστημα Μονάδων Υγείας. «Η ευφυΐα και η λειτουργικότητα θα μπορούσε να είναι πολύ καλύτερη. Όμως επειδή οι πόροι δεν βρίσκονται εύκολα, πρέπει να πάρεις μια απόφαση» διευκρίνισε.  «Ξεκινώντας από τα 2 εκατ. ευρώ θεωρώ ότι είναι ένα έργο βάσης», προσέθεσε.

Για τον Kωνσταντίνο Καγγελίδη, Πρόεδρο του Συνδέσμου Επιχειρήσεων Πληροφορικής Βορείου Ελλάδος (ΣΕΠΒΕ), Ιδρυτή και Chief Operating Officer (COO) της «Γνώμων» Πληροφορικής ΑΕ, η πληροφορική είναι γενικά πολύ χαμηλά στην ατζέντα.

Εκτίμησε, δε, ότι η αγορά πρέπει να φιλελευθεροποιηθεί. «Γιατί να παίρνουμε κεντρικές αποφάσεις σαν κοινωνία γι’ αυτά τα θέματα;», διερωτήθηκε, προσθέτοντας: «Ας κριθεί κάθε διοικητής. Φτιάχνουμε δικά μας έργα και δεν αφήνουμε τους μικρούς να λειτουργήσουν σε αυτό το οικοσύστημα».

Κατά τον ίδιο, τα δεδομένα υγείας θα έπρεπε να τα παίρνει ο ΕΟΠΥΥ. Παράλληλα:

«Χρειάζεται επένδυση στην τεχνολογία, στην εξειδίκευση, καλύτερη διαχείριση των πόρων. Εμείς δίνουμε λύσεις σε αγορές όπως το εξωτερικό (Μάλτα, Ιταλία, κλπ). Ο ανταγωνισμός αυτών των χωρών θα μας ξεπεράσει και η χώρα θα υποφέρει», κατέληξε.

«Η πληροφορία υπάρχει για να τυπωθεί. Ηλεκτρονική για να περάσει σε ένα άλλο σύστημα δεν υπάρχει παρά μόνο στα νοσοκομεία», ανέφερε από τη δική του πλευρά ο Δημήτρης Κουναλάκης, Γενικός Ιατρός.

Όπως εξήγησε, οι γιατροί δεν εναντιώθηκαν στην ηλεκτρονική συνταγογράφηση αλλά στα προβλήματα των συστημάτων. Βασικό αγκάθι για τον κ. Κουναλάκη είναι ότι «δεν υπάρχει εθνική στρατηγική».

«Είναι 3 με 4 εταιρίες στην Ελλάδα για τη διαχείριση των αποτελεσμάτων των διαγνωστικών εξετάσεων. Αυτοί δεν έχουν κληθεί να καθίσουν στο ίδιο τραπέζι και να αποφασίσουν για μια κοινή κωδικοποίηση», σημείωσε.

Για τον Κωνσταντίνος Πανουτσόπουλος, Healthcare Consulting Manager της Roche Diagnostics Hellas, «τα συνεργαζόμενα τμήματα των νοσοκομείων θα πρέπει παράσχουν τις πληροφορίες, για να βλέπουμε αν η εφαρμογή είναι επιτυχής ή όχι». Όπως εξήγησε, για αυτό «η διαλειτουργικότητα των συστημάτων εδώ είναι πολύ σημαντική».

«Είναι σημαντικό κατά την εφαρμογή των όψιμων συστημάτων να χαρτογραφούνται οι διαδικασίες, ώστε η λύση που θα εφαρμοστεί να είναι αποτελεσματική», συμπλήρωσε.

Η AIG μηνύει με 6.1 εκατ. δολάρια τον bodyguard της Kardashian

0

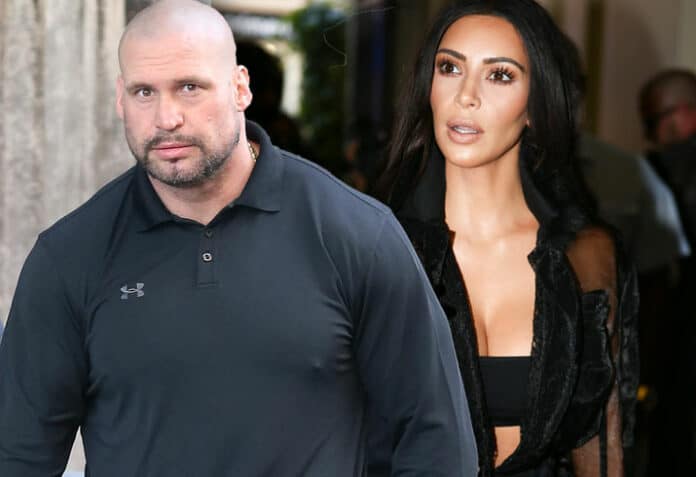
Νέα δημοσιεύματα από το διεθνή τύπο θέλουν τον bodyguard της Kim Kardashian να εμπλέκεται με την ληστεία που είχε γίνει πριν από δύο χρόνια στο σπίτι της στο Παρίσι.Η Κim τότε είχε έρθει αντιμέτωπη μέσα στην κατοικίας της με πέντε ληστές ντυμένοι ως αστυνομικοί .Την είχαν δεμένη και με το μπιστόλι στον κρόταφο όσο άδειαζαν το διαμέρισμα ενώ μετά την κλείδωσαν στο μπάνιο.  Η AIG που είναι η ασφαλιστήρια εταιρία της Kim Kardashian κατέθεσε μήνυση κατά του υπεύθυνου ασφαλείας και της εταιρίας του ”Protect Security” μετά την κλοπή των κοσμημάτων της τηλεπερσόνας οπου ξεπερνούν σε αξία τα 10 εκατομμύρια  δολλαρια.


Πώς τα εργαλεία απομακρυσμένης διαχείρισης φέρνουν απειλές στα βιομηχανικά δίκτυα

0
kaspersy lab, logo, laptop, hands, keyboard, hacker

Τα νόμιμα εργαλεία απομακρυσμένου ελέγχου (RAT) θέτουν μία σοβαρή απειλή στα βιομηχανικά δίκτυα: έχουν εγκατασταθεί στο 31,6% των βιομηχανικών υπολογιστικών συστημάτων ελέγχου (ICS), αλλά συνήθως παραμένουν απαρατήρητα μέχρι η ομάδα ασφάλειας του οργανισμού να παρατηρήσει ότι οι κυβερνοεγκληματίες έχουν χρησιμοποιήσει ένα RAT είτε για να εγκαταστήσουν κάποιο πρόγραμμα ransomware, είτε ένα λογισμικό εξόρυξης κρυπτονομισμάτων, είτε για να προσπαθήσουν να υποκλέψουν χρήματα ή απόρρητες πληροφορίες. Αυτή η ανακάλυψη προήλθε από τους ειδικούς ασφάλειας της Kaspersky Lab, οι οποίοι πραγματοποίησαν ενδελεχή έρευνα για το συγκεκριμένο πρόβλημα.

Τα RATs είναι νόμιμα εργαλεία που επιτρέπουν σε τρίτους να έχουν απομακρυσμένη πρόσβαση σε υπολογιστές. Συχνά χρησιμοποιούνται νόμιμα από υπαλλήλους βιομηχανικών επιχειρήσεων με σκοπό την εξοικονόμηση πόρων, αλλά επίσης μπορούν να χρησιμοποιηθούν από κακόβουλους φορείς για να αποκτούν πρόσβαση σε στοχευμένους υπολογιστές.

Σύμφωνα με την έκθεση που δημοσιοποιήθηκε από το Kaspersky Lab ICS CERT, τα RATs είναι άκρως διαδεδομένα σε όλες τις βιομηχανίες: σχεδόν το ένα τρίτο των ICS υπολογιστών που προστατεύονται από προϊόντα της Kaspersky Lab έχουν εγκατεστημένα RATs. Ακόμη πιο σημαντικό είναι ότι σχεδόν ένα στα πέντε RAT είναι προεγκατεστημένο στο ICS λογισμικό. Αυτό τα καθιστά λιγότερο ορατά στους διαχειριστές συστημάτων και, ως εκ τούτου, πιο ελκυστικά για τους φορείς απειλής.

Σύμφωνα με την έρευνα, οι κακόβουλοι χρήστες χρησιμοποιούν το RAT λογισμικό με τους εξής τρόπους:

  • Για να αποκτούν μη εξουσιοδοτημένη πρόσβαση στο στοχευμένο δίκτυο,
  • Μολύνουν το δίκτυο με κακόβουλο λογισμικό για λόγους κατασκοπείας, δολιοφθοράς και για παράνομα κέρδη μέσω ransomware ενεργειών ή μέσω πρόσβασης σε χρηματοοικονομικά στοιχεία που βρίσκονται στο δίκτυο που έχει δεχτεί επίθεση.


Η πιο σημαντική απειλή που θέτουν τα RATs είναι η ικανότητά τους να αποκτούν αυξημένα προνόμια στο σύστημα που έχει δεχτεί επίθεση. Στην πράξη, σημαίνει απεριόριστος έλεγχος σε μια βιομηχανική επιχείρηση, ο οποίος μπορεί να έχει ως αποτέλεσμα σημαντικές οικονομικές απώλειες, καθώς και μια φυσική καταστροφή. Τέτοιες δυνατότητες επιτυγχάνονται συχνά μέσω μιας βασικής brute force επίθεσης, η οποία περιλαμβάνει την προσπάθεια πρόβλεψης ενός κωδικού πρόσβασης, δοκιμάζοντας όλους τους πιθανούς συνδυασμούς χαρακτήρων μέχρι να βρεθεί ο σωστός συνδυασμός. Παρόλο που οι brute force επιθέσεις είναι από τους πιο δημοφιλείς τρόπους ελέγχου ενός RAT, οι επιτιθέμενοι μπορούν επίσης να βρουν και να εκμεταλλευτούν ευπάθειες στο ίδιο το RAT λογισμικό.

«Ο αριθμός των βιομηχανικών συστημάτων ελέγχου που χρησιμοποιούν RATs είναι ανησυχητικός, ενώ πολλοί οργανισμοί δεν υποψιάζονται πόσο μεγάλος είναι ο κίνδυνος που ελλοχεύουν τα RATs. Για παράδειγμα, πρόσφατα παρατηρήσαμε επιθέσεις σε μία αυτοκινητοβιομηχανία, όπου ένας από τους υπολογιστές είχε εγκατεστημένο ένα RAT. Αυτό οδήγησε σε τακτικές προσπάθειες εγκατάστασης διάφορων κακόβουλων προγραμμάτων στον υπολογιστή σε διάστημα αρκετών μηνών, με τις λύσεις ασφάλειας να εμποδίζουν τουλάχιστον δύο τέτοιες προσπάθειες κάθε εβδομάδα. Εάν ο οργανισμός αυτός δεν είχε προστατευθεί από το λογισμικό ασφαλείας μας, οι συνέπειες θα ήταν δυσάρεστες. Ωστόσο, αυτό δεν σημαίνει ότι οι εταιρείες πρέπει να αφαιρέσουν αμέσως όλα τα λογισμικά RAT από τα δίκτυά τους. Αυτές οι εφαρμογές είναι πολύ χρήσιμες για τις επιχειρήσεις, καθώς εξοικονομούν χρόνο και χρήμα. Ωστόσο, η παρουσία τους σε ένα δίκτυο πρέπει να αντιμετωπίζεται με προσοχή, ιδιαίτερα στα δίκτυα ICS , τα οποία αποτελούν κρίσιμες υποδομές για τις βιομηχανίες», δήλωσε ο Kirill Kruglov, senior security researcher του Kaspersky Lab ICS CERT.

Προκειμένου να μειωθεί ο κίνδυνος ψηφιακών επιθέσεων με χρήση RATs, το Kaspersky Lab ICS CERT συνιστά την εφαρμογή των ακόλουθων τεχνικών μέτρων:

  • Ελέγξτε τη χρήση εργαλείων απομακρυσμένης διαχείρισης εφαρμογών και συστημάτων που χρησιμοποιούνται στο βιομηχανικό δίκτυο. Αφαιρέστε όλα τα εργαλεία απομακρυσμένης διαχείρισης που δεν απαιτούνται από τη βιομηχανική διαδικασία.
  • Πραγματοποιήστε έλεγχο και απενεργοποιήστε τα εργαλεία απομακρυσμένης διαχείρισης που συνοδεύουν το λογισμικό ICS (ανατρέξτε στα σχετικά έγγραφα που συνοδεύουν το λογισμικό για αναλυτικές οδηγίες), υπό την προϋπόθεση ότι δεν απαιτούνται από τη βιομηχανική διαδικασία.
  • Στενή παρακολούθηση και καταγραφή log events απομακρυσμένης πρόσβασης που απαιτούνται από τη βιομηχανική διαδικασία. Η απομακρυσμένη πρόσβαση πρέπει να απενεργοποιείται από προεπιλογή και να ενεργοποιείται μόνο κατόπιν αιτήματος και μόνο για περιορισμένο χρονικό διάστημα.

Η AFEA είναι ο επίσημος DMC για το Travel Trade Athens 2018

0

Η AFEA  υποστηρίζει για μια ακόμη χρονιά το Travel Trade Athens 2018, παρέχοντας υπηρεσίες διοργάνωσης και συντονισμού. Το Travel Trade Athens 2018, η κορυφαία συνάντηση του Δήμου Αθηναίων για την προβολή της Αθήνας σε επαγγελματίες της παγκόσμιας τουριστικής αγοράς, διεξάγεται στις 8 και 9 Οκτωβρίου 2018 στο ξενοδοχείο «Μεγάλη Βρετανία» και διοργανώνεται από τηνΕταιρεία Ανάπτυξης και Τουριστικής Προβολής του δήμου Αθηναίων (ΕΑΤΑ), μέσω του Γραφείου Συνεδρίων και Επισκεπτών (AthensConvention & Visitors Bureau) και σε συνεργασία με τον Σύνδεσμο Τουριστικών Πρακτόρων Ευρώπης (European Tour Operators Association –ETOA).

 Η διοργάνωση δίνει στους Έλληνες επαγγελματίες του τουρισμού τη δυνατότητα να συναντήσουν 100 επιλεγμένους αγοραστές από την Ευρώπη, τις ΗΠΑ και πολλές άλλες χώρες και η διοργάνωση αποτελεί την 6η κατά σειρά, καθιερώνοντάς την ως μια από τις σημαντικότερες εκδηλώσεις προβολής του προορισμού της Αθήνας. Συνολικά στις πέντε προηγούμενες διοργανώσεις έχουν γίνει περισσότερες από 12.000 συναντήσεις με περισσότερους από 420 ξένους αγοραστές (Buyers) και η διοργάνωση αποτελεί μοναδική ευκαιρία για την ανάπτυξη επιχειρηματικών σχέσεων μεταξύ των ξένων αγοραστών και των κορυφαίων προμηθευτών τουρισμού στην Αθήνα και την υπόλοιπη Ελλάδα. Κατά τη διάρκεια της διήμερης εκδήλωσης, οι αγοραστές θα ανακαλύψουν νέα προϊόντα και εμπειρίες, και «γνωρίσουν» τον προορισμό της Αθήνας μέσα από εξατομικευμένες εκδρομές και ειδικές εκδηλώσεις. Για τους προμηθευτές, το Travel Trade Athens 2018 θα προσφέρει την ευκαιρία να πραγματοποιήσουν προγραμματισμένες συναντήσεις με κορυφαίους αγοραστές MICE (Meeting, Incentives, Congresses, Events) από όλο τον κόσμο σε διάρκεια 2 ημερών.

Δεν ασφαλίζουν οι ασφαλιστικές ή κόσμος δεν ασφαλίζεται;

0
Ανασφάλιστος cover image

Από τα επίσημα στοιχεία διαφαίνεται ότι η ασφαλιστική διείσδυση στην Ελλάδα είναι πολύ χαμηλή και ότι οι ευκαιρίες για την ανάπτυξη του κλάδου ασφαλειών στην χώρα είναι πολύ μεγάλες.

Ο έλληνας είναι υπό – ασφαλισμένος και τις περισσότερες φορές καθόλου ασφαλισμένος. Του λείπει η ασφαλιστική συνείδηση και χρειάζεται μαθήματα, παραδείγματα, για να κατανοήσει την αξία της ασφάλισης, ώστε να μην πληρώνει από οικογενειακό προϋπολογισμό τις ζημιές. Η ΕΑΕΕ ήδη έχει αναλάβει και πραγματοποιεί δράσεις προς ενημέρωση των πολιτών.

Μαθαίνουμε, όμως και πάλι ότι κάποιες ασφαλιστικές δεν ασφαλίζουν κτίρια από τις τελευταίες πυρκαγιές στην Αττική. Τα κτίρια αυτά έχουν άδειες, είναι χτισμένα σύμφωνα με την νομοθεσία, ωστόσο επειδή οι πυρκαγιές είναι πρόσφατες, δεν ασφαλίζουν την περιοχή.

Πώς εξηγείται όλο αυτό; η ασφάλεια λειτουργεί προληπτικά είναι χρήσιμη στην πράξη.

Συνεχίζουμε έτσι; τότε ο λογαριασμός των αποζημιώσεων θα συνεχίσει να είναι χαμηλός. Το κενό των ασφαλισμένων ζημιών θα παραμείνει μεγάλο προς τις οικονομικές ζημιές και θα συνεχίσουμε να λέμε λόγια.

Με ταξίδι στην Τενερίφη επιβράβευσε τους συνεργάτες της η AIG

0
συνεργάτες AIG, ταξίδι στην Τενερίφη

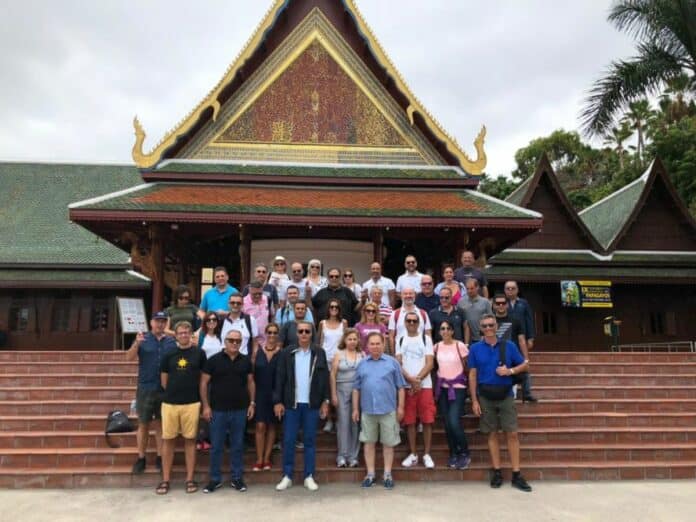
Στην εξωτική Τενερίφη βρέθηκαν από τις 26 έως τις 30 Σεπτεμβρίου 2018 οι διακεκριμένοι συνεργάτες του εταιρικού δικτύου της AIG, στο πλαίσιο ενός ακόμη ταξιδιού που οργάνωσε η εταιρεία με σκοπό την αναγνώριση και επιβράβευσή τους για τα εξαιρετικά αποτελέσματα του 2017.

Στο τετραήμερο ταξίδι, οι συνεργάτες της AIG, συνοδευόμενοι από στελέχη της εταιρείας, είχαν την ευκαιρία να απολαύσουν την εντυπωσιακή και άγρια ηφαιστειογενή ομορφιά της Τενερίφης, του μεγαλύτερου και του πιο εύφορου από τα νησιά του συμπλέγματος των Καναρίων Νήσων, συνδυάζοντας την με στιγμές χαλάρωσης και ξεκούρασης. Οι συμμετέχοντες είχαν την ευκαιρία να θαυμάσουν τις απέραντες ακτές και τα διαυγή νερά του νησιού με μια αποκλειστική ιδιωτική κρουαζιέρα με catamaran, αλλά και να περιηγηθούν στα σημαντικότερα αξιοθέατα της Τενερίφης, όπως η πόλη La Laguna και τα εθνικά πάρκα, Loro και Teide.

Το ταξίδι της επιστροφής ολοκληρώθηκε με τους συνεργάτες της AIG να ανανεώνουν το ραντεβού τους για την επόμενη χρονιά και την ομάδα της AIG Ελλάς δυνατή, σίγουρη και έτοιμη να συνεχίσει να επιβραβεύει σταθερά τις προσπάθειες τους.

Ο Διευθύνων Σύμβουλος της AIG Ελλάς ΑΕ, κ. Giuseppe Zorgno, σχολίασε σχετικά: «Η σχέση με τους συνεργάτες μας αποτελεί έναν από τους ακρογωνιαίους λίθους της αναπτυξιακής μας πορείας. Με δράσεις όπως αυτή, την καλλιεργούμε ακόμα πιο πολύ, θέτοντας υψηλότερους στόχους».


Ξεκινούν τα δωρεάν διαδικτυακά σεμινάρια του insurancewebinars.gr

0

Το 2018 σηματοδότησε μια νέα εποχή για τo insurancewebinars.gr, καθώς από την αρχή του έτους προσφέρει πλέον εντελώς δωρεάν για όλους τα διαδικτυακά σεμινάρια που έγιναν ευρέως γνωστά στην ασφαλιστική αγορά για την ποιότητα και τη χρησιμότητα τους.

Με την πολύτιμη υποστήριξη των Χορηγών Επιμόρφωσης ΟΡΙΖΩΝ Ασφαλιστική,GLASSDRIVE, QUDOS HELLAS LTD και BETTER LIFE Ασφαλιστικές Υπηρεσίες, όλοι οι επαγγελματίες του κλάδου έχουν τη δυνατότητα με μία αυτοματοποιημένη διαδικασία εγγραφής να συμμετέχουν στα webinars που θα διεξάγονται σε τακτά χρονικά διαστήματα μέσα από την εξελιγμένη πλατφόρμα εκπαίδευσης της Insurance Innovation.

Έτσι, λοιπόν, για ακόμη μια εκπαιδευτική περίοδο, το insurancewebinars.gr ξεκινάει τα δωρεάν διαδικτυακά του σεμινάρια που απευθύνονται σε όλη την ασφαλιστική αγορά.

Μπορείτε να παρακολουθείτε το πρόγραμμα των webinars μέσα από το insurancewebinars.gr, καθώς και από τη σελίδα του insurancewebinars.gr στο facebook.

Παράλληλα, σε σύντομο χρονικό διάστημα όλοι οι ασφαλιστικοί διαμεσολαβητές θα έχουν τη δυνατότητα να παρακολουθούν αποσπάσματα από τα διαδικτυακά σεμινάρια μέσα από την αντίστοιχη σελίδα στο youtube. 

Το πρώτο διαδικτυακό σεμινάριο της εκπαιδευτικής περιόδου θα διεξαχθεί τη Δευτέρα 15 Οκτωβρίου 2018 με εισηγήτρια την κα Ρούλα Κωτούδη και θέμα: «Διαχειριστείτε το stress της άρνησης με 2 νέες τεχνικές – Αποτελεσματικές λύσεις & “αντι-στρες” τεχνικές, για κάθε επόμενη φορά που θα βρεθείτε στο… μάτι του κυκλώνα!».


KPMG Global Cyber Days, δωρεάν για μαθητές και γονείς

0
κτίριο KPMG, Ελλάδα

Το εκπαιδευτικό πρόγραμμα «KPMG Global Cyber Days» (Ημέρες για την Ασφάλεια στον Κυβερνοχώρο) διοργανώνει τον Οκτώβριο η KPMG, με αφορμή τον Ευρωπαϊκό Μήνα Κυβερνοασφάλειας (ECSM). Πρόκειται για μια κοινωνική πρωτοβουλία παγκόσμιας εμβέλειας της KPMG, με στόχο την εκπαίδευση μαθητών δημοτικού και γυμνασίου, αλλά και των ενηλίκων του περιβάλλοντός τους, σχετικά με τη σημασία της ασφάλειας στον κυβερνοχώρο.

Το πρόγραμμα πραγματοποιείται φέτος σε 32 χώρες, ενώ παγκοσμίως το 2017 έχει εκπαιδεύσει περισσότερους από 30 000 μαθητές σε πάνω από 200 σχολεία σε 31 χώρες. Η KPMG στην Ελλάδα έχει αγκαλιάσει την πρωτοβουλία, η οποία αποτελεί μέρος των δράσεων της κοινωνικής εταιρικής ευθύνης για τη δια βίου μάθηση και την εκπλήρωση του τέταρτου στόχου βιώσιμης ανάπτυξης των Ηνωμένων Εθνών.

KPMG Global Cyber Day 2018

Οι εισηγητές του «Global Cyber Days» Δρ. Θοδωρής Στεργίου, Διευθυντής στο τμήμα Διαχείρισης Τεχνολογικών Κινδύνων της KPMG, και Δήμητρα Παπαχρήστου, Σύμβουλος στο ίδιο τμήμα, δίνουν πολύτιμα μαθήματα σε μαθητές για την ηλεκτρονική τους ασφάλεια και τους τρόπους με τους οποίους μπορούν να προστατέψουν τα προσωπικά δεδομένα τους στο διαδίκτυο. Μεταξύ άλλων η θεματολογία περιλαμβάνει τα μέσα κοινωνικής δικτύωσης, την προστασία της ταυτότητας στο διαδίκτυο, την ηλεκτρονική παρενόχληση/εκφοβισμό (cyber bullying), τα online παιχνίδια, και τις ηλεκτρονικές απειλές οι οποίες μπορούν να επηρεάσουν τα παιδιά σχολικής ηλικίας και τους εφήβους στην καθημερινότητά τους.

H Έφη Κατσούλη, Γενική Διευθύντρια στο Συμβουλευτικό Τμήμα της KPMG, δηλώνει σχετικά: «H ευαισθητοποίηση για την ασφάλεια στον κυβερνοχώρο είναι ζωτικής σημασίας στις μέρες μας, περισσότερο από ποτέ άλλοτε, και ιδιαίτερα στην περίπτωση των νέων που αποτελούν και την πιο ευάλωτη ομάδα. Αν και η ηλεκτρονική ασφάλεια δεν έχει μπει ακόμη στα σχολεία ως υποχρεωτικό κεφάλαιο του μαθήματος πληροφορικής για παράδειγμα, θέλουμε να βοηθήσουμε προς αυτή την κατεύθυνση».

«Η συνεισφορά μας στον τομέα αυτό προέρχεται από την εκτενή εμπειρία και σημαντική τεχνογνωσία μας στην κυβερνοασφάλεια, και απορρέει από τη συμβουλευτική υποστήριξη που έχουμε δώσει σε πολλές επιχειρήσεις και οργανισμούς για να ανταποκριθούν αποτελεσματικά σε συμβάντα ασφάλειας και να θωρακιστούν απέναντι στους κινδύνους του κυβερνοχώρου» καταλήγει η Ε. Κατσούλη.

KPMG Global Cyber Days, δωρεάν για μαθητές και γονείς

0
κτίριο KPMG, Ελλάδα

Το εκπαιδευτικό πρόγραμμα «KPMG Global Cyber Days» (Ημέρες για την Ασφάλεια στον Κυβερνοχώρο) διοργανώνει τον Οκτώβριο η KPMG, με αφορμή τον Ευρωπαϊκό Μήνα Κυβερνοασφάλειας (ECSM). Πρόκειται για μια κοινωνική πρωτοβουλία παγκόσμιας εμβέλειας της KPMG, με στόχο την εκπαίδευση μαθητών δημοτικού και γυμνασίου, αλλά και των ενηλίκων του περιβάλλοντός τους, σχετικά με τη σημασία της ασφάλειας στον κυβερνοχώρο.

Το πρόγραμμα πραγματοποιείται φέτος σε 32 χώρες, ενώ παγκοσμίως το 2017 έχει εκπαιδεύσει περισσότερους από 30 000 μαθητές σε πάνω από 200 σχολεία σε 31 χώρες. Η KPMG στην Ελλάδα έχει αγκαλιάσει την πρωτοβουλία, η οποία αποτελεί μέρος των δράσεων της κοινωνικής εταιρικής ευθύνης για τη δια βίου μάθηση και την εκπλήρωση του τέταρτου στόχου βιώσιμης ανάπτυξης των Ηνωμένων Εθνών.

KPMG Global Cyber Day 2018

Οι εισηγητές του «Global Cyber Days» Δρ. Θοδωρής Στεργίου, Διευθυντής στο τμήμα Διαχείρισης Τεχνολογικών Κινδύνων της KPMG, και Δήμητρα Παπαχρήστου, Σύμβουλος στο ίδιο τμήμα, δίνουν πολύτιμα μαθήματα σε μαθητές για την ηλεκτρονική τους ασφάλεια και τους τρόπους με τους οποίους μπορούν να προστατέψουν τα προσωπικά δεδομένα τους στο διαδίκτυο. Μεταξύ άλλων η θεματολογία περιλαμβάνει τα μέσα κοινωνικής δικτύωσης, την προστασία της ταυτότητας στο διαδίκτυο, την ηλεκτρονική παρενόχληση/εκφοβισμό (cyber bullying), τα online παιχνίδια, και τις ηλεκτρονικές απειλές οι οποίες μπορούν να επηρεάσουν τα παιδιά σχολικής ηλικίας και τους εφήβους στην καθημερινότητά τους.

H Έφη Κατσούλη, Γενική Διευθύντρια στο Συμβουλευτικό Τμήμα της KPMG, δηλώνει σχετικά: «H ευαισθητοποίηση για την ασφάλεια στον κυβερνοχώρο είναι ζωτικής σημασίας στις μέρες μας, περισσότερο από ποτέ άλλοτε, και ιδιαίτερα στην περίπτωση των νέων που αποτελούν και την πιο ευάλωτη ομάδα. Αν και η ηλεκτρονική ασφάλεια δεν έχει μπει ακόμη στα σχολεία ως υποχρεωτικό κεφάλαιο του μαθήματος πληροφορικής για παράδειγμα, θέλουμε να βοηθήσουμε προς αυτή την κατεύθυνση».

«Η συνεισφορά μας στον τομέα αυτό προέρχεται από την εκτενή εμπειρία και σημαντική τεχνογνωσία μας στην κυβερνοασφάλεια, και απορρέει από τη συμβουλευτική υποστήριξη που έχουμε δώσει σε πολλές επιχειρήσεις και οργανισμούς για να ανταποκριθούν αποτελεσματικά σε συμβάντα ασφάλειας και να θωρακιστούν απέναντι στους κινδύνους του κυβερνοχώρου» καταλήγει η Ε. Κατσούλη.