back to top
22.2 C
Athens
Κυριακή 4 Οκτωβρίου 2026
Αρχική Blog Σελίδα 35

Η AI έχει έναν κρίσιμο κίνδυνο που δεν φαίνεται στην οθόνη: την εύθραυστη εφοδιαστική της αλυσίδα

0
Πηγή εικόνας: Shutterstock

Η Τεχνητή Νοημοσύνη εξελίσσεται με εκρηκτικούς ρυθμούς, όμως πίσω από τα εντυπωσιακά μοντέλα, τα data centers και τις επενδύσεις δισεκατομμυρίων υπάρχει ένας λιγότερο ορατός κίνδυνος: η μεγάλη εξάρτηση της παγκόσμιας αλυσίδας εφοδιασμού AI από λίγες χώρες και έναν περιορισμένο αριθμό προμηθευτών.

Αυτός είναι ο λόγος για τον οποίο το θέμα αποκτά ιδιαίτερο ενδιαφέρον για την ασφαλιστική αγορά και ειδικότερα για την Atradius, έναν από τους σημαντικούς διεθνείς ομίλους στον χώρο της ασφάλισης πιστώσεων και της διαχείρισης εμπορικών κινδύνων.

Σύμφωνα με την ανάλυση του οικονομολόγου της Atradius Theo Smid, οι 15 μεγαλύτεροι εξαγωγείς αντιπροσωπεύουν μεταξύ 85% και 90% των παγκόσμιων εξαγωγών σε κάθε βασικό στάδιο της αλυσίδας εφοδιασμού που συνδέεται με την AI. Πρόκειται για μια συγκέντρωση που δημιουργεί σημαντική έκθεση σε γεωπολιτικούς, εμπορικούς και λειτουργικούς κινδύνους.

Η Ασία βρίσκεται στο επίκεντρο αυτής της αλυσίδας, καθώς αντιπροσωπεύει περίπου το 65% των παγκόσμιων εξαγωγών αγαθών που υποστηρίζουν την ανάπτυξη της AI. Η Ταϊβάν έχει κομβικό ρόλο στην παραγωγή μικροτσίπ, ενώ η Κίνα κυριαρχεί στις εξαγωγές σπάνιων γαιών. Την ίδια ώρα, οι ΗΠΑ διαθέτουν ισχυρή θέση στο λογισμικό, στις υποδομές cloud και στον σχεδιασμό μικροτσίπ.

Για την ασφαλιστική αγορά, τα στοιχεία αυτά μεταφράζονται σε κάτι πολύ συγκεκριμένο: συγκέντρωση σημαίνει συσσώρευση κινδύνου.

Μια διακοπή παραγωγής σε έναν βασικό προμηθευτή, ένας νέος εξαγωγικός περιορισμός, η επιβολή δασμών ή μια γεωπολιτική κρίση μπορεί να επηρεάσει ταυτόχρονα μεγάλο αριθμό επιχειρήσεων που εξαρτώνται από την ίδια αλυσίδα. Το αποτέλεσμα μπορεί να είναι καθυστερήσεις παραδόσεων, αύξηση του κόστους, προβλήματα ρευστότητας και, τελικά, αδυναμία εκπλήρωσης εμπορικών υποχρεώσεων.

Εδώ ακριβώς βρίσκεται το ενδιαφέρον της Atradius. Η ασφάλιση πιστώσεων δεν αφορά πλέον μόνο τον παραδοσιακό κίνδυνο ενός πελάτη που δεν πληρώνει. Η αξιολόγηση της πιστοληπτικής ικανότητας και της φερεγγυότητας των επιχειρήσεων συνδέεται ολοένα περισσότερο με την ανθεκτικότητα των αλυσίδων εφοδιασμού τους και με τους γεωπολιτικούς κινδύνους που αντιμετωπίζουν.

Η εξάρτηση από έναν ή δύο κρίσιμους προμηθευτές μπορεί να μετατραπεί πολύ γρήγορα από επιχειρησιακό ζήτημα σε πιστωτικό κίνδυνο. Και αυτό είναι ένα πεδίο στο οποίο ασφαλιστές πιστώσεων, brokers και risk managers καλούνται ήδη να δώσουν μεγαλύτερη βαρύτητα.

Ιδιαίτερη θέση στην εξίσωση έχει και η Ευρώπη. Η σχετικά ασθενέστερη παρουσία της σε κρίσιμα τμήματα της αλυσίδας AI αυξάνει την έκθεσή της σε εξωτερικές διαταραχές. Για τις ευρωπαϊκές επιχειρήσεις, η διαφοροποίηση προμηθευτών και η καλύτερη χαρτογράφηση των εφοδιαστικών αλυσίδων δεν αποτελούν πλέον απλώς επιλογές επιχειρηματικής στρατηγικής, αλλά μέρος της συνολικής διαχείρισης κινδύνου.

Η ανάλυση της Atradius έρχεται, επομένως, να υπενθυμίσει κάτι που η ασφαλιστική αγορά γνωρίζει καλά: ο κίνδυνος δεν βρίσκεται πάντα εκεί όπου τον βλέπουμε. Στην περίπτωση της AI, μπορεί να βρίσκεται χιλιάδες χιλιόμετρα μακριά, σε ένα εργοστάσιο μικροτσίπ, σε μια πρώτη ύλη ή σε έναν προμηθευτή από τον οποίο εξαρτάται ολόκληρη η παραγωγική αλυσίδα.

Και όσο η παγκόσμια οικονομία επενδύει περισσότερο στην Τεχνητή Νοημοσύνη, τόσο περισσότερο η ανθεκτικότητα αυτής της αλυσίδας θα αποτελεί ζήτημα όχι μόνο τεχνολογικό και γεωπολιτικό, αλλά και ασφαλιστικό.

Πηγή: Atradius Greece / LinkedIn

Η Export Credit Greece στη ΔΕΘ

0

Στην 90ή Διεθνή Έκθεση Θεσσαλονίκης, η Export Credit Greece αναδεικνύει τον ρόλο της στη στήριξη των ελληνικών επιχειρήσεων που επιχειρούν να ανοίξουν τα φτερά τους εκτός συνόρων.

Η ελληνική οικονομία αναζητά ολοένα και περισσότερο τον δρόμο προς τις διεθνείς αγορές και οι εξαγωγές αποτελούν πλέον βασικό ζητούμενο για την ανάπτυξη των ελληνικών επιχειρήσεων. Σε αυτό το περιβάλλον, η παρουσία της Export Credit Greece στην 90ή Διεθνή Έκθεση Θεσσαλονίκης αποκτά ιδιαίτερο ενδιαφέρον.

Η Export Credit Greece συμμετέχει και φέτος στη ΔΕΘ, μαζί με την Enterprise Greece, στο Περίπτερο 13, Stand 09, του Υπουργείου Εξωτερικών «Η Ελλάδα στον Κόσμο», προβάλλοντας τον θεσμικό της ρόλο στην ενίσχυση της ελληνικής εξωστρέφειας.

Allianz: Από τα αυτοκίνητα του ’73 στα έξυπνα αυτοκίνητα του σήμερα… H ανάγκη για προστασία, όμως, παραμένει σταθερή

0

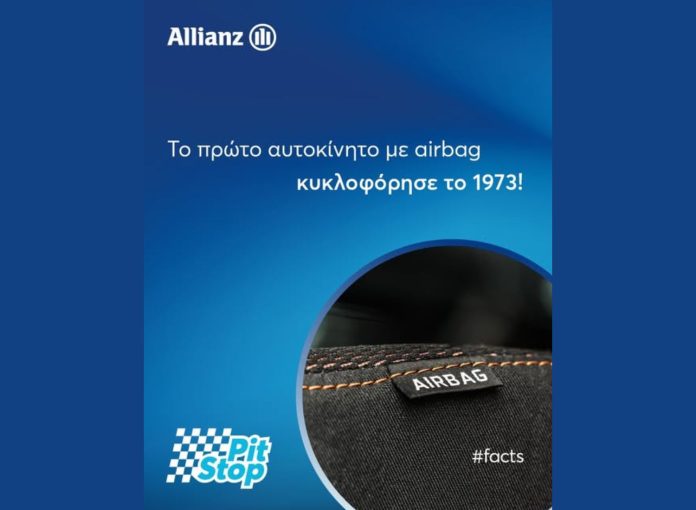
Μισός και πλέον αιώνας έχει περάσει από το 1973 και η αυτοκίνηση έχει αλλάξει ριζικά. Από τα πρώτα αυτοκίνητα εκείνης της εποχής μέχρι τα σύγχρονα οχήματα, η τεχνολογία έχει μεταμορφώσει τον τρόπο με τον οποίο οδηγούμε, αλλά και το επίπεδο προστασίας οδηγών και επιβατών.

Σήμερα, αισθητήρες, κάμερες και συστήματα υποβοήθησης αποτελούν αναπόσπαστο μέρος ενός σύγχρονου αυτοκινήτου. Τεχνολογίες που πριν από μερικές δεκαετίες έμοιαζαν μακρινές, πλέον λειτουργούν καθημερινά στους δρόμους, συμβάλλοντας στην πρόληψη και στην ασφαλέστερη μετακίνηση.

Την εξέλιξη αυτή αναδεικνύει η Allianz Greece μέσα από μια σύντομη αναδρομή στην πορεία της αυτοκίνησης μέχρι σήμερα. Η διαφορά ανάμεσα στα οχήματα των δύο εποχών είναι εντυπωσιακή και αποτυπώνει την ταχύτητα με την οποία η τεχνολογία πέρασε από τον μηχανικό στον ψηφιακό κόσμο. Η οδήγηση έγινε πιο συνδεδεμένη, πιο αυτοματοποιημένη και περισσότερο προσανατολισμένη στην πρόληψη. Παράλληλα, η ασφάλεια εξακολουθεί να αποτελεί βασικό ζητούμενο για κάθε οδηγό, ανεξάρτητα από το πόσο έχει εξελιχθεί το αυτοκίνητο.

Από το 1973 μέχρι σήμερα, άλλαξαν τα αυτοκίνητα, άλλαξαν οι δρόμοι και άλλαξε ο τρόπος που οδηγούμε. Η ανάγκη για προστασία, όμως, παραμένει σταθερή.

ΕΕΘ: Οι προτεραιότητες για Θεσσαλονίκη και ΜμΕ – Υπόμνημα προτάσεων προς τον πρωθυπουργό

0
Επαγγελματικό Επιμελητήριο Θεσσαλονίκης, πηγή: Dejan Trajkovic / Shutterstock.com

Το Επαγγελματικό Επιμελητήριο Θεσσαλονίκης διά του προέδρου του Κυριάκου Μερελή κατέθεσε στον πρωθυπουργό κατά τη διάρκεια της καθιερωμένης συνάντησής του με τους εκπροσώπους των παραγωγικών φορέων ένα ολοκληρωμένο υπόμνημα προτάσεων προσανατολισμένο στην αναπτυξιακή προοπτική της Περιφερειακής Ενότητας Θεσσαλονίκης, στις προκλήσεις που αντιμετωπίζει, αλλά και στα μεγάλα θέματα που απασχολούν τη μικρομεσαία επιχειρηματικότητα και τα 61.000 μέλη του Επιμελητηρίου.

Ιδιαίτερη βαρύτητα δόθηκε όσον αφορά τα τοπικά θέματα:

  • Στη θέσπιση ειδικού αναπτυξιακού πλαισίου για την Κεντρική Μακεδονία και τη Θεσσαλονίκη, με φορολογικά, ασφαλιστικά και επενδυτικά κίνητρα, ώστε να αντιμετωπιστούν οι πιέσεις που προκαλεί ο ανταγωνισμός από τις γειτονικές βαλκανικές χώρες και να συγκρατηθεί η επιχειρηματική δραστηριότητα στην Ελλάδα.
  • Δεύτερη προτεραιότητα είναι η πλήρης αξιοποίηση του αεροδρομίου «Μακεδονία» και των κρίσιμων υποδομών της περιοχής, με προσέλκυση νέων αεροπορικών εταιρειών, ανάπτυξη απευθείας υπερατλαντικών συνδέσεων και βελτίωση της οδικής διασύνδεσης του λιμανιού με την ΠΑΘΕ και την Εγνατία Οδό.
  • Τρίτη προτεραιότητα είναι η διαμόρφωση μιας ολοκληρωμένης αναπτυξιακής ταυτότητας για τη Θεσσαλονίκη, με «φρένο» στην αποβιομηχάνιση, κίνητρα για επενδύσεις και επαναπατρισμό επιχειρήσεων, ισχυρή τουριστική ταυτότητα και ουσιαστική σύνδεση της επιχειρηματικότητας με το ακαδημαϊκό και ερευνητικό οικοσύστημα της πόλης.

Όσον αφορά τα οριζόντια θέματα που απασχολούν σε εθνικό επίπεδο τη μικρομεσαία επιχειρηματικότητα και τους ελεύθερους επαγγελματίες, η ατζέντα του Ε.Ε.Θ. περιλάμβανε:

  • Κατάργηση του τεκμαρτού τρόπου φορολόγησης των ελεύθερων επαγγελματιών και την αντικατάστασή της με ένα πλαίσιο φορολόγησης βάσει πραγματικών εισοδημάτων, με αξιοποίηση των ψηφιακών εργαλείων για την καταπολέμηση της φοροδιαφυγής.
  • Αντιμετώπιση της ακρίβειας με στοχευμένες παρεμβάσεις, όπως η μείωση των συντελεστών ΦΠΑ, η μείωση του ειδικού φόρου κατανάλωσης και η θέσπιση ακατάσχετου επαγγελματικού τραπεζικού λογαριασμού. Ειδικά για τη μείωση των συντελεστών ΦΠΑ, το Ε.Ε.Θ. κατέθεσε πρόταση να εφαρμοστεί πιλοτικά στις ηλεκτρονικές συναλλαγές που διενεργούνται μέσω ηλεκτρονικής τιμολόγησης, με ταυτόχρονη μείωση των τραπεζικών προμηθειών.
  • Αντιμετώπιση του ιδιωτικού χρέους και του αυξημένου κόστους επαγγελματικής στέγης, με νέα ρύθμιση έως 120 δόσεων, βελτίωση της ρύθμισης των 72 δόσεων και επαναφορά ισχυρότερου πλαισίου προστασίας των επαγγελματικών μισθώσεων.

Ο πρόεδρος του Ε.Ε.Θ. Κυριάκος Μερελής σε δήλωσή του τονίζει: «Η χώρα χρειάζεται μεγάλες αλλαγές και τομές, η κυβέρνηση πρέπει να καταστήσει άμεση προτεραιότητά της την αλλαγή του παραγωγικού μοντέλου από το “Δανείζομαι – Εισάγω – Καταναλώνω” στο “Παράγω – Καινοτομώ – Εξάγω”, ενώ χρειάζεται και ένα νέο καταναλωτικό μοντέλο το οποίο θα ενισχύει και θα στηρίζει τη μικρομεσαία επιχειρηματικότητα της χώρας. Η Περιφερειακή Ενότητα Θεσσαλονίκης μπορεί να διαδραματίσει σημαντικό ρόλο και να βρεθεί στην πρώτη γραμμή των αλλαγών αυτών, αρκεί να ληφθούν υπόψη από το κυβερνητικό επιτελείο οι τεκμηριωμένες, ρεαλιστικές και υλοποιήσιμες προτάσεις που καταθέσαμε. Η μικρομεσαία επιχειρηματικότητα πρέπει να βρεθεί στο επίκεντρο της αναπτυξιακής πολιτικής. Ζητούμε ένα πιο ανταγωνιστικό επιχειρηματικό περιβάλλον, ουσιαστική φορολογική δικαιοσύνη, αντιμετώπιση της ακρίβειας και πραγματικές λύσεις για το ιδιωτικό χρέος».

Δείτε το υπόμνημα: ΥΠΟΜΝΗΜΑ ΠΡΟΤΑΣΕΩΝ Ε.Ε.Θ. ΠΡΟΣ ΠΡΩΘΥΠΟΥΡΓΌ

Η Kaspersky προειδοποιεί: 4,7 εκατ. ψηφιακές επιθέσεις εντοπίστηκαν να μιμούνται επαγγελματικές εφαρμογές

0

Το καλοκαίρι είναι ακόμα εδώ και, όσο πολλοί εξερευνούν νέους προορισμούς μέσω του Kaspersky Safe Travel Insights, οι επιχειρήσεις ετοιμάζονται να επιστρέψουν σε πιο έντονους εργασιακούς ρυθμούς.

Σε αυτό το περιβάλλον, οι κυβερνοεγκληματίες εκμεταλλεύονται την αυξημένη ψηφιακή δραστηριότητα, μεταμφιέζοντας κακόβουλα αρχεία και συνδέσμους ως νόμιμες επαγγελματικές επικοινωνίες. Η ανάλυση της Kaspersky για το τελευταίο έτος δείχνει ότι οι επιτιθέμενοι συνεχίζουν να αξιοποιούν την εμπιστοσύνη που έχουν οι χρήστες στα εργαλεία εργασίας. Συγκεκριμένα, η Kaspersky εντόπισε 4,7 εκατομμύρια απόπειρες επίθεσης που περιείχαν περιεχόμενο το οποίο μιμούνταν δημοφιλείς εφαρμογές του εργασιακού περιβάλλοντος, όπως το Zoom, το Outlook και το OneDrive (οι λέξεις-κλειδιά περιλάμβαναν τα Zoom, Outlook, OneDrive, Microsoft Excel, Microsoft Teams, Gmail, Dropbox, Figma, Google Drive, Basecamp και Slack).

Μετά την καλοκαιρινή περίοδο, οι εργαζόμενοι συχνά επιστρέφουν σε πιο έντονους εργασιακούς ρυθμούς. Διάφορα projects μπαίνουν σε νέα τροχιά μετά τις διακοπές, οι ομάδες ξαναβρίσκουν τους ρυθμούς τους και αυξάνεται ο όγκος των emails, των meetings και των αρχείων που διαμοιράζονται καθημερινά. Αυτή η αλλαγή στον ρυθμό εργασιών δημιουργεί συνθήκες που μπορούν να εκμεταλλευτούν οι κυβερνοεγκληματίες. Μια ψεύτικη πρόσκληση για βιντεοκλήση μπορεί να μοιάζει με μια συνηθισμένη επαγγελματική συνάντηση, ένα κακόβουλο συνημμένο να παρουσιάζεται ως εταιρικό έγγραφο ή μια σελίδα phishing να αντιγράφει την εμφάνιση μιας γνωστής υπηρεσίας cloud ή email. Όσο αυξάνεται ο όγκος των καθημερινών επικοινωνιών, τόσο πιο δύσκολο μπορεί να γίνει να εντοπιστεί ένα ψεύτικο μήνυμα ανάμεσα στα αυθεντικά.

Γνώριμες πλατφόρμες εργασίας μεταμορφώνονται με πειστικό τρόπο

Από τον Ιούλιο του 2025 έως τον Ιούνιο του 2026, η Kaspersky εντόπισε 4.781.846 απόπειρες επιθέσεων στις οποίες χρησιμοποιήθηκε περιεχόμενο που σχετιζόταν με δημοφιλείς πλατφόρμες εργασίας. Το Zoom ήταν η επωνυμία που χρησιμοποιήθηκε συχνότερα, αντιστοιχώντας σε 2.658.283 απόπειρες επιθέσεων. Το Outlook ακολούθησε στη δεύτερη θέση, με 1.546.122 ανιχνεύσεις. Οι κυβερνοεγκληματίες χρησιμοποίησαν επίσης περιεχόμενο που σχετιζόταν με το OneDrive, το οποίο αντιστοιχούσε σε 197.030 απόπειρες, το Microsoft Excel με 151.948 και το Microsoft Teams με 111.402.

Η μεγαλύτερη κατηγορία απειλών που εντοπίστηκε κατά την περίοδο αυτή ήταν οι Downloaders, με 2.733.204 ανιχνεύσεις. Τα συγκεκριμένα προγράμματα μπορούν να κατεβάσουν και να εγκαταστήσουν πρόσθετο λογισμικό σε μια συσκευή, το οποίο μπορεί να είναι ανεπιθύμητο ή κακόβουλο.

Τα Trojans αποτέλεσαν τη δεύτερη μεγαλύτερη κατηγορία, με 989.377 ανιχνεύσεις. Πρόκειται για κακόβουλα προγράμματα που παρουσιάζονται ως νόμιμα αρχεία ή εφαρμογές και μπορούν να κλέψουν δεδομένα, να παρακολουθούν τη δραστηριότητα του χρήστη, να προσφέρουν στους επιτιθέμενους απομακρυσμένη πρόσβαση στη συσκευή ή να εγκαταστήσουν επιπλέον κακόβουλο λογισμικό. Ακολούθησαν τα Exploits, με 341.165 ανιχνεύσεις. Πρόκειται για εργαλεία που μπορούν να εκμεταλλευτούν ευπάθειες σε λογισμικό ή λειτουργικά συστήματα, προκειμένου να παραβιάσουν μια συσκευή.

Οι επιθέσεις phishing στοχεύουν εταιρικούς λογαριασμούς, εκμεταλλευόμενες γνώριμες εργασιακές διαδικασίες

Πολλές από τις εκστρατείες phishing που εντόπισε η Kaspersky είχαν σχεδιαστεί με στόχο την παραβίαση εταιρικών λογαριασμών. Ορισμένες χρησιμοποιούσαν μια πιο εξελιγμένη τεχνική, γνωστή ως device code phishing. Αντί να ζητούν από το θύμα να εισαγάγει απευθείας τον κωδικό πρόσβασής του σε μια ψεύτικη σελίδα, οι επιτιθέμενοι εμφάνιζαν έναν κωδικό μίας χρήσης και ζητούσαν από τον χρήστη να τον αντιγράψει. Ο κωδικός δημιουργούνταν μέσω της νόμιμης διαδικασίας Device Authorization Grant της Microsoft, η οποία επιτρέπει στους χρήστες να πραγματοποιούν έλεγχο ταυτότητας σε συσκευές με περιορισμένες δυνατότητες εισαγωγής δεδομένων. Οι επιτιθέμενοι ξεκινούσαν τη διαδικασία εξουσιοδότησης για τη δική τους εφαρμογή και εξαπατούσαν το θύμα, ώστε να εισαγάγει τον κωδικό σε μια αυθεντική σελίδα σύνδεσης της Microsoft.

Με την ολοκλήρωση της διαδικασίας ταυτοποίησης –η οποία μπορούσε να περιλαμβάνει και έλεγχο ταυτότητας πολλαπλών παραγόντων (MFA)– ο χρήστης, εν αγνοία του, έδινε εξουσιοδότηση σε μια εφαρμογή που ελεγχόταν από τους επιτιθέμενους. Σε αντίθεση με το παραδοσιακό phishing, τα διαπιστευτήρια Microsoft του θύματος δεν εκτίθενται άμεσα. Αντίθετα, οι επιτιθέμενοι αποκτούν πρόσβαση μέσω ενός token εξουσιοδότησης που εκδίδει η Microsoft αφού ο χρήστης εγκρίνει το αίτημα. Αυτό μπορεί να τους επιτρέψει να αποκτήσουν πρόσβαση σε emails, αρχεία του OneDrive ή μηνύματα στο Teams. Η χρήση μιας επίσημης σελίδας της Microsoft καθιστά τη συγκεκριμένη επίθεση ιδιαίτερα παραπλανητική, καθώς ένας απλός έλεγχος του domain ενδέχεται να μην είναι αρκετός για να αντιληφθεί το θύμα την απειλή.
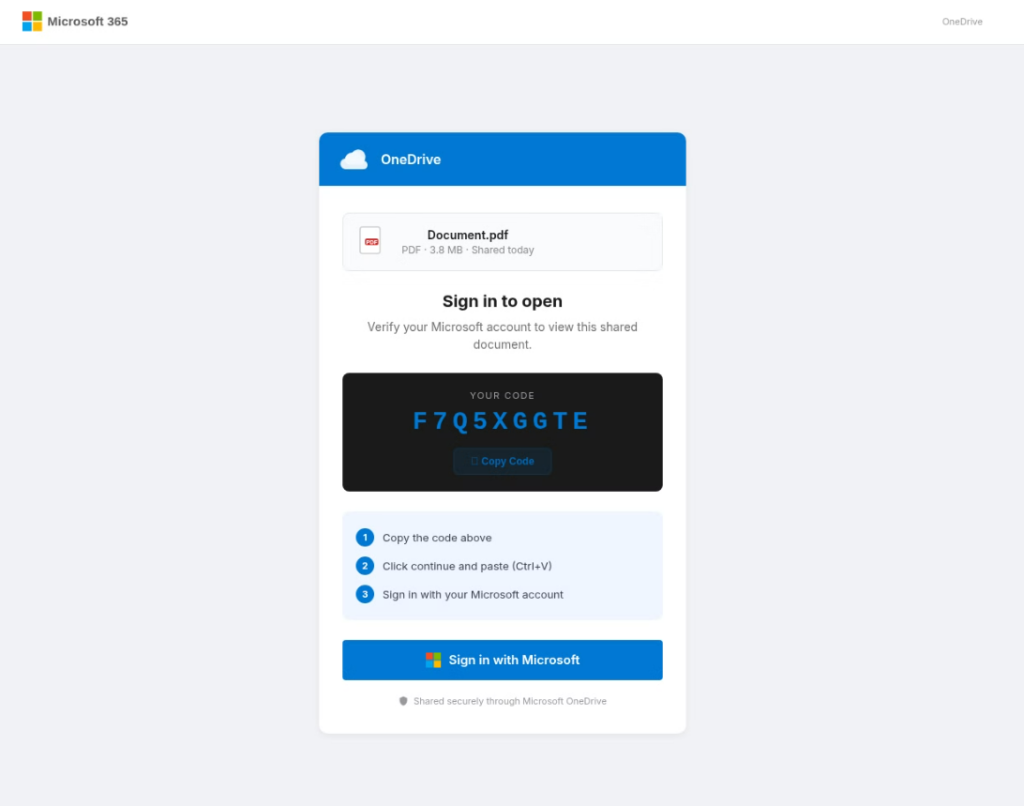
Παραδείγματα ψεύτικων ιστοσελίδων που ζητούν την εισαγωγή κωδικού

Μεταξύ των υπόλοιπων απειλών που σχετίζονται με το εταιρικό περιβάλλον και ανέλυσαν οι ειδικοί της Kaspersky ήταν και ψεύτικες προσκλήσεις για συνεντεύξεις, οι οποίες εμφανίζονταν ως επικοινωνίες από την ομάδα προσλήψεων της Google. Τα μηνύματα ανέφεραν ότι το επαγγελματικό προφίλ του παραλήπτη είχε προσελκύσει το ενδιαφέρον της εταιρείας και τον καλούσαν να προγραμματίσει μια πρώτη τηλεφωνική επικοινωνία μέσω ενός ενσωματωμένου συνδέσμου. Αξίζει να σημειωθεί ότι τα συγκεκριμένα phishing email διανέμονταν μέσω του Google AppSheet, μιας νόμιμης πλατφόρμας της Google, και αποστέλλονταν από αυθεντική διεύθυνση του AppSheet. Οι δράστες εκμεταλλεύτηκαν τη συγκεκριμένη υπηρεσία για να διανείμουν παραπλανητικό περιεχόμενο, κάνοντας τα μηνύματα να φαίνονται πιο αξιόπιστα. Ο ενσωματωμένος σύνδεσμος, ωστόσο, ανακατεύθυνε τους παραλήπτες σε μια ιστοσελίδα phishing, σχεδιασμένη να συλλέγει προσωπικά στοιχεία και διαπιστευτήρια λογαριασμών.
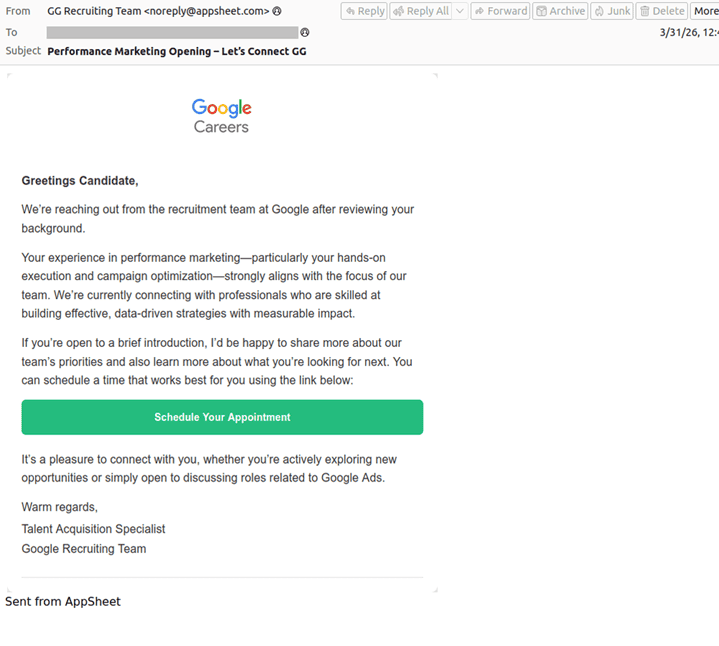
Παράδειγμα ψεύτικης πρόσκλησης για συνέντευξη

Αυτού του είδους η πρακτική μπορεί να είναι ιδιαίτερα πειστική κατά την περίοδο μετά το καλοκαίρι, όταν οι εταιρείες ξεκινούν εκ νέου την αναζήτηση υποψηφίων και οι εργαζόμενοι είναι πιο πιθανό να λαμβάνουν μηνύματα από υπεύθυνους προσλήψεων. Η χρήση μιας νόμιμης υπηρεσίας, όπως το AppSheet, κάνει τη μέθοδο να φαίνεται αξιόπιστη, ενώ η εξατομικευμένη πρόταση επαγγελματικής ευκαιρίας έχει σχεδιαστεί ώστε να κεντρίζει την περιέργεια των παραληπτών και να τους ενθαρρύνει να ακολουθήσουν τον σύνδεσμο, πριν επιβεβαιώσουν την ύπαρξη της θέσης μέσω της επίσημης ιστοσελίδας της εταιρείας.

«Μετά το καλοκαίρι, οι εργαζόμενοι θα λαμβάνουν προσκλήσεις για συναντήσεις, έγγραφα, ειδοποιήσεις λογαριασμών και αιτήματα, τόσο από γνωστές όσο και από νέες επαφές. Οι κυβερνοεγκληματίες γνωρίζουν αυτές τις συνθήκες και μπορούν να μιμηθούν με ακρίβεια τα εργαλεία που οι άνθρωποι έχουν συνηθίσει να χρησιμοποιούν κατά τη διάρκεια της ημέρας τους. Ο κίνδυνος δεν προέρχεται απαραίτητα από ένα μήνυμα που φαίνεται ξεκάθαρα ύποπτο, αλλά από ένα μήνυμα που μοιάζει αρκετά συνηθισμένο ώστε να το ανοίξουν χωρίς δεύτερη σκέψη», σχολιάζει ο Evgeny Kuskov, Lead Security Researcher της Kaspersky.

Για να προστατευτούν από τους κινδύνους που προέρχονται από επιθέσεις που μιμούνται εργαλεία εργασίας, η Kaspersky συνιστά στους εργαζομένους:

  • Να ελέγχετε τη διεύθυνση του αποστολέα, καθώς και τον προορισμό των συνδέσμων που λαμβάνετε, πριν ανοίξετε προσκλήσεις για συναντήσεις, κοινόχρηστα έγγραφα ή ειδοποιήσεις λογαριασμών. Ακόμη και μικρές διαφοροποιήσεις στο όνομα ενός domain μπορεί να υποδηλώνουν απόπειρα πλαστοπροσωπίας.
  • Να κατεβάζετε εφαρμογές για τη δουλειά σας ή ενημερώσεις μόνο από επίσημες ιστοσελίδες, αξιόπιστα app stores ή εγκεκριμένα συστήματα λογισμικού της εταιρείας.
  • Να είστε προσεκτικοί όταν ένα έγγραφο σας ζητά απροσδόκητα να ενεργοποιήσετε μακροεντολές (macros), να απενεργοποιήσετε ρυθμίσεις ασφαλείας ή να εγκαταστήσετε επιπλέον λογισμικό.
  • Να χρησιμοποιείτε ισχυρούς και μοναδικούς κωδικούς για τους επαγγελματικούς λογαριασμούς σας και να τους αποθηκεύετε με ασφάλεια σε έναν password manager.
  • Να ενεργοποιείτε τον έλεγχο ταυτότητας πολλαπλών παραγόντων (MFA) για το email, την αποθήκευση αρχείων στο cloud, τα εργαλεία συνεργασίας και άλλες υπηρεσίες που είναι κρίσιμες για τη δουλειά σας.
  • Να επαληθεύετε ασυνήθιστα αιτήματα για πληρωμές, προσκλήσεις για κοινή χρήση εγγράφων ή αιτήματα πρόσβασης μέσω άλλου καναλιού επικοινωνίας, ιδιαίτερα όταν αυτά παρουσιάζονται ως επείγοντα.
  • Να διατηρείτε ενημερωμένα τα λειτουργικά συστήματα, τα προγράμματα περιήγησης, τις εφαρμογές γραφείου και τα εργαλεία επικοινωνίας σας, ώστε να περιορίζετε την έκθεσή σας σε γνωστές ευπάθειες και απειλές.
  • Παράλληλα, οι εταιρείες θα πρέπει να παρέχουν στους εργαζομένους τακτική εκπαίδευση και ενημέρωση για την κυβερνοασφάλεια, με ρεαλιστικά παραδείγματα επιθέσεων phishing, πλαστών σελίδων σύνδεσης και κακόβουλων ειδοποιήσεων για υπηρεσίες που σχετίζονται με το επαγγελματικό περιβάλλον.
  • Να χρησιμοποιείτε μια αξιόπιστη λύση ασφαλείας στις εταιρικές, αλλά και στις προσωπικές συσκευές που χρησιμοποιείτε για επαγγελματικές υποθέσεις, ώστε να εντοπίζετε κακόβουλα αρχεία, σελίδες phishing και ύποπτη δραστηριότητα. Για την αντιμετώπιση των ολοένα και πιο σύνθετων ψηφιακών απειλών, η Kaspersky προσφέρει στους καταναλωτές λύσεις προστασίας από απάτες που αξιοποιούν την τεχνητή νοημοσύνη. Η ενιαία σουίτα τεχνολογιών συνδυάζει αλγόριθμους anti-phishing που βασίζονται στη μηχανική μάθηση, παρακολούθηση συμπεριφοράς σε πραγματικό χρόνο, καθώς και εργαλεία εντοπισμού διαρροών δεδομένων και κλοπής ταυτότητας. Το 2025, το Kaspersky Premium έλαβε για ακόμη μία φορά την ετήσια πιστοποίηση «Approved» στις δοκιμές Anti-Phishing του ανεξάρτητου οργανισμού δοκιμών AV-Comparatives, επιβεβαιώνοντας τις ισχυρές δυνατότητες anti-phishing του προϊόντος, οι οποίες ενισχύονται από τεχνολογίες τεχνητής νοημοσύνης.

Ανασφάλιστα οχήματα οι κινούμενες βόμβες στους δρόμους – Αυστηρότεροι έλεγχοι και καθολική ασφάλιση για μεγαλύτερη οδική ασφάλεια

0
Μερελής, ΕΕΘ

Του Κυριάκου Μερελή, Προέδρου Επαγγελματικού Επιμελητηρίου Θεσσαλονίκης, Ασφαλιστικού και Χρηματοοικονομικού Συμβούλου

Η κυκλοφορία ανασφάλιστων οχημάτων στους ελληνικούς δρόμους εξακολουθεί να αποτελεί ένα σοβαρό κοινωνικό, οικονομικό και ζήτημα οδικής ασφάλειας. Παρά τις συνεχείς νομοθετικές παρεμβάσεις και τους ηλεκτρονικούς διασταυρωτικούς ελέγχους, χιλιάδες ιδιοκτήτες εξακολουθούν να παραβιάζουν την υποχρέωση ασφάλισης των οχημάτων τους, δημιουργώντας σημαντικούς κινδύνους για όλους τους χρήστες του οδικού δικτύου.

Τα πρόσφατα στοιχεία της Ανεξάρτητης Αρχής Δημοσίων Εσόδων (ΑΑΔΕ) αποτυπώνουν με σαφήνεια το μέγεθος του προβλήματος. Η Αρχή προχωρά σε νέο κύκλο αποστολής 32.205 πράξεων επιβολής προστίμων για μη συμμόρφωση με την υποχρέωση ασφάλισης οχημάτων, εκ των οποίων οι 30.248 αφορούν φυσικά πρόσωπα και οι 1.553 νομικά πρόσωπα. Το συνολικό ύψος των προστίμων ανέρχεται σε 12.545.250 ευρώ, ενώ οι διασταυρωτικοί έλεγχοι βασίστηκαν στα στοιχεία της 10ης Μαρτίου 2026.

Οι νέες αυτές πράξεις έρχονται να προστεθούν στις 297.561 πράξεις επιβολής προστίμων και οφειλών που έχουν ήδη κοινοποιηθεί για παραβάσεις σχετικές με την ασφάλιση οχημάτων και την καταβολή τελών κυκλοφορίας του 2025. Τα στοιχεία αυτά αποδεικνύουν ότι το πρόβλημα δεν είναι περιστασιακό, αλλά διαχρονικό και εκτεταμένο.

Η ασφάλιση ενός οχήματος, εκτός από νομική υποχρέωση, αποτελεί πρωτίστως πράξη ευθύνης απέναντι στους υπόλοιπους οδηγούς, στους επιβάτες και στους πεζούς. Ένα ανασφάλιστο όχημα αποτελεί χωρίς υπερβολή μια κινούμενη «βόμβα» στο οδικό δίκτυο, καθώς εάν εμπλακεί σε ένα τροχαίο ατύχημα αυτό μπορεί να οδηγήσει σε ιδιαίτερα δυσάρεστες οικονομικές και κοινωνικές συνέπειες για όλους τους εμπλεκόμενους, ενώ συχνά η αποζημίωση των θυμάτων γίνεται έπειτα από δικαστικούς αγώνες πολλών ετών και πολυπλοκότητα στις διαδικασίες.

Παράλληλα, η ύπαρξη μεγάλου αριθμού ανασφάλιστων οχημάτων δημιουργεί συνθήκες αθέμιτου ανταγωνισμού απέναντι στους συνεπείς πολίτες που καταβάλλουν κανονικά το κόστος της ασφάλισής τους. Η συμμόρφωση με τους κανόνες πρέπει να είναι κοινή υποχρέωση όλων και όχι επιλογή.

Οι ηλεκτρονικοί διασταυρωτικοί έλεγχοι έχουν αποδειχθεί ένα ιδιαίτερα αποτελεσματικό εργαλείο για τον εντοπισμό των παραβατών. Ωστόσο, η αποτελεσματικότητά τους εξαρτάται από τη συστηματική και τακτική εφαρμογή τους. Οι έλεγχοι δεν θα πρέπει να πραγματοποιούνται αποσπασματικά, αλλά να αποκτήσουν μόνιμο και επαναλαμβανόμενο χαρακτήρα, ώστε να λειτουργούν αποτρεπτικά και να ενισχύουν τη συμμόρφωση.

Την ίδια στιγμή, η Πολιτεία οφείλει να συνεχίσει τις προσπάθειες ενημέρωσης των πολιτών για τη σημασία της ασφαλιστικής κάλυψης, υπενθυμίζοντας ότι το κόστος ενός ασφαλιστηρίου συμβολαίου είναι ασύγκριτα μικρότερο από τις οικονομικές και νομικές συνέπειες που μπορεί να προκύψουν από ένα τροχαίο ατύχημα χωρίς ασφαλιστική προστασία.

Η μείωση των ανασφάλιστων οχημάτων αποτελεί ζήτημα εφαρμογής της νομοθεσίας. Κυρίως όμως αποτελεί ζήτημα προστασίας της ανθρώπινης ζωής, διασφάλισης των δικαιωμάτων των θυμάτων τροχαίων ατυχημάτων και εμπέδωσης μιας κουλτούρας υπευθυνότητας στους ελληνικούς δρόμους. Η καθολική ασφάλιση των οχημάτων και η συνεχής ενίσχυση των ηλεκτρονικών ελέγχων αποτελούν βασικές προϋποθέσεις για ένα ασφαλέστερο και δικαιότερο σύστημα μετακινήσεων προς όφελος του συνόλου της κοινωνίας.

Χωρίς κρατική αρωγή οι ανασφάλιστες επιχειρήσεις σε περίπτωση φυσικής καταστροφής – Τι αλλάζει με το νέο νομοσχέδιο

0

Νέα δεδομένα για τις επιχειρήσεις που δραστηριοποιούνται στη χώρα και, κυρίως, για την ασφαλιστική τους κάλυψη έναντι φυσικών καταστροφών φέρνει το νέο νομοσχέδιο του Υπουργείου Κλιματικής Κρίσης και Πολιτικής Προστασίας.

Στο επίκεντρο βρίσκεται η σύνδεση της υποχρεωτικής ασφάλισης των επιχειρήσεων με το δικαίωμα κρατικής αρωγής σε περίπτωση φυσικής καταστροφής. Το νομοσχέδιο επιχειρεί να καταστήσει σαφές ότι για τις επιχειρήσεις που έχουν υποχρέωση να ασφαλιστούν έναντι συγκεκριμένων φυσικών κινδύνων, η ασφαλιστική κάλυψη δεν αποτελεί πλέον ζήτημα που αφορά αποκλειστικά τη σχέση τους με την ασφαλιστική αγορά, αλλά συνδέεται άμεσα και με τη δυνατότητα λήψης κρατικής ενίσχυσης σε περίπτωση καταστροφής.

Η σημαντικότερη διάταξη βρίσκεται στο άρθρο 35 του νομοσχεδίου, με το οποίο τροποποιείται το άρθρο 5 του ν. 5116/2024 για την ασφάλιση των επιχειρήσεων έναντι φυσικών καταστροφών. Σύμφωνα με τη νέα ρύθμιση, οι επιχειρήσεις που είναι υπόχρεες σε ασφάλιση εξαιρούνται από κάθε επιχορήγηση κρατικής αρωγής για υλικές ζημιές στα περιουσιακά τους στοιχεία, όταν αυτές προκύπτουν από τους κινδύνους για τους οποίους προβλέπεται η υποχρεωτική ασφαλιστική κάλυψη. Η εξαίρεση περιλαμβάνει ρητά και τη στεγαστική συνδρομή. Με απλά λόγια, το μήνυμα προς τις επιχειρήσεις είναι σαφές: εφόσον μια επιχείρηση έχει υποχρέωση να ασφαλιστεί και δεν το έχει πράξει, σε περίπτωση φυσικής καταστροφής δεν θα μπορεί να προσφύγει στο κράτος για την κάλυψη των συγκεκριμένων υλικών ζημιών που εμπίπτουν στο καθεστώς της υποχρεωτικής ασφάλισης. Μάλιστα, το νομοσχέδιο προβλέπει ρητά ότι δεν χορηγείται στεγαστική αρωγή για κτιριακές εγκαταστάσεις επιχειρήσεων που υπάγονται στην υποχρεωτική ασφάλιση του άρθρου 5 του ν. 5116/2024.

Ιδιαίτερο ενδιαφέρον έχει και ο τρόπος με τον οποίο θα ελέγχεται εάν μια επιχείρηση ήταν πράγματι υπόχρεη σε ασφάλιση. Το νομοσχέδιο συνδέει τον έλεγχο αυτό με τα φορολογικά στοιχεία της επιχείρησης και συγκεκριμένα με τα ετήσια ακαθάριστα έσοδά της. Ως βάση λαμβάνονται τα ακαθάριστα έσοδα του προηγούμενου φορολογικού έτους, εφόσον έχει παρέλθει η προθεσμία υποβολής της σχετικής δήλωσης φορολογίας εισοδήματος. Σε διαφορετική περίπτωση, λαμβάνονται υπόψη τα έσοδα του αμέσως προηγούμενου φορολογικού έτους.

Η αλλαγή αποκτά ιδιαίτερη σημασία σε μια περίοδο κατά την οποία οι φυσικές καταστροφές, από πλημμύρες και πυρκαγιές έως ακραία καιρικά φαινόμενα, δημιουργούν σημαντικές ζημιές στον παραγωγικό ιστό. Το νέο πλαίσιο επιχειρεί ουσιαστικά να μεταφέρει μεγαλύτερο μέρος της ευθύνης για την πρόληψη και την οικονομική προστασία της επιχείρησης στον ίδιο τον επιχειρηματία, όταν αυτός υπάγεται στην υποχρέωση ιδιωτικής ασφάλισης.

Την ίδια στιγμή, για τις επιχειρήσεις που διαθέτουν ασφαλιστική κάλυψη, το νομοσχέδιο προβλέπει ότι η διαδικασία κρατικής αρωγής συνδέεται με την ασφαλιστική αποζημίωση. Για τη χορήγηση της σχετικής ενίσχυσης απαιτείται βεβαίωση της ασφαλιστικής εταιρείας για την ολοκλήρωση της διαδικασίας προσδιορισμού του ποσού της αποζημίωσης που οφείλεται στον δικαιούχο.

Πρόκειται, επομένως, για μια αλλαγή που αφορά άμεσα χιλιάδες επιχειρήσεις και αναμένεται να έχει ιδιαίτερο ενδιαφέρον για τον επιχειρηματικό κόσμο, καθώς η ασφαλιστική κάλυψη έναντι φυσικών καταστροφών αποκτά πλέον ακόμη μεγαλύτερη βαρύτητα. Η επιλογή να παραμείνει μια υπόχρεη επιχείρηση ανασφάλιστη δεν θα αφορά μόνο το αν θα λάβει αποζημίωση από μια ασφαλιστική εταιρεία. Σε περίπτωση καταστροφής, μπορεί να καθορίσει και το εάν θα έχει πρόσβαση στον μηχανισμό κρατικής αρωγής για τις συγκεκριμένες ζημιές.

Σημειώνεται ότι το συγκεκριμένο κείμενο αποτελεί σχέδιο νόμου, το οποίο φέρει ημερομηνία 24 Αυγούστου 2026. Η γενική έναρξη ισχύος προβλέπεται από τη δημοσίευση του νόμου στην Εφημερίδα της Κυβερνήσεως, με ειδικές προβλέψεις για επιμέρους διατάξεις.

Δείτε το νομοσχέδιο

Επανεκκινεί η συζήτηση του νομοσχεδίου για τα ΤΕΑ

0

Εκκινεί εκ νέου σήμερα στη Βουλή η συζήτηση του νομοσχεδίου του Υπουργείου Εργασίας και Κοινωνικής Ασφάλισης με θέμα «Ενίσχυση της επαγγελματικής ασφάλισης: περισσότερες δυνατότητες για εργαζόμενους και επιχειρήσεις, διεύρυνση των επιλογών συμπληρωματικής συνταξιοδοτικής αποταμίευσης».

Υπενθυμίζεται ότι το νομοσχέδιο εισήχθη στις Επιτροπές της Βουλής προς συζήτηση στις 30 Ιουλίου 2026. «Αντικείμενο του νομοσχεδίου είναι η ενίσχυση της επαγγελματικής ασφάλισης, με στόχο τη διεύρυνση των επιλογών εργαζομένων και επιχειρήσεων» δήλωσε η Υπουργός Εργασίας και Κοινωνικής Ασφάλισης Νίκη Κεραμέως. «Δημιουργούμε ένα πιο σύγχρονο, πιο λειτουργικό και πιο αξιόπιστο πλαίσιο συμπληρωματικής συνταξιοδοτικής προστασίας. Δίνουμε στους εργαζόμενους περισσότερες δυνατότητες να ενισχύσουν τη συνταξιοδοτική τους προοπτική, ενώ ταυτόχρονα παρέχουμε στις επιχειρήσεις ένα ισχυρότερο εργαλείο προσέλκυσης και διατήρησης ανθρώπινου δυναμικού. Με την παρούσα μεταρρύθμιση στηρίζουμε στην πράξη τους ασφαλισμένους, τις επιχειρήσεις και συνολικά την οικονομία της χώρας μας.»

Η επαγγελματική ασφάλιση αποτελεί τον δεύτερο πυλώνα του ασφαλιστικού συστήματος, που λειτουργεί συμπληρωματικά προς την υποχρεωτική δημόσια κοινωνική ασφάλιση, παρέχοντας στους εργαζόμενους και στις επιχειρήσεις πρόσθετες δυνατότητες συνταξιοδοτικής προστασίας με συμπληρωματικές συνταξιοδοτικές παροχές. Σύμφωνα με το Υπουργείο, το νέο σχέδιο νόμου εκσυγχρονίζει συνολικά το πλαίσιο λειτουργίας της, ενισχύει τη προστασία των ασφαλισμένων και διευρύνει τις διαθέσιμες επιλογές του υφιστάμενου πλαισίου της επαγγελματικής ασφάλισης, ώστε να γίνει πιο απλό, πιο λειτουργικό, πιο προστατευτικό και πιο ελκυστικό για εργαζόμενους και επιχειρήσεις.

Ταυτόχρονα εισάγει τρεις σημαντικές αλλαγές:

  • Η πρώτη μεγάλη αλλαγή είναι η εισαγωγή των Ανοιχτών Ταμείων Επαγγελματικής Ασφάλισης και των Ανοιχτών Ομαδικών Ασφαλιστικών Προϊόντων Επαγγελματικής Συνταξιοδότησης (ΟΑΠΕΣ), ώστε να διευκολυνθεί η πρόσβαση των εργαζομένων των μικρότερων επιχειρήσεων και των ελεύθερων επαγγελματιών στην επαγγελματική ασφάλιση. Η ανάγκη αυτή συνδέεται με τη δομή της ελληνικής οικονομίας, στην οποία μεγάλο μέρος των επιχειρήσεων είναι μικρές επιχειρήσεις με περιορισμένο αριθμό εργαζομένων, για τις οποίες μέχρι σήμερα ήταν πολύ δύσκολη η πρόσβαση στην συμπληρωματική ασφάλιση του δεύτερου πυλώνα.
  • Η δεύτερη μεγάλη αλλαγή αφορά στη δημιουργία ενός σύγχρονου και ιδιαίτερα αναβαθμισμένου πλαισίου φορολογικών κινήτρων που ευθυγραμμίζεται με τις βέλτιστες διεθνείς πρακτικές και καθιστά την επαγγελματική ασφάλιση σημαντικά πιο ελκυστική για εργαζόμενους και επιχειρήσεις. Οι εισφορές στα συνταξιοδοτικά αυτά προγράμματα εκπίπτουν στο 100%, το πλαφόν-ανώτατο όριο εισφορών αυξάνεται σημαντικά με το νέο νομοσχέδιο και ανέρχεται πλέον σε 35.000 ευρώ ετησίως για τους ελεύθερους επαγγελματίες και σε 35% του ετήσιου εισοδήματος για τους μισθωτούς. Η φορολογία των παροχών αποσυνδέεται από τα έτη ασφάλισης και συνδέεται πλέον με την ηλικία εξόδου. Για έξοδο από το 62ο έτος μέχρι το 67ο, προβλέπεται φορολόγηση 10% για εφάπαξ παροχή και 5% για σύνταξη, ενώ για έξοδο από το πρόγραμμα μετά το 67ο έτος, οι συντελεστές μειώνονται σε 5% για εφάπαξ παροχή και 2,5% για σύνταξη. Παράλληλα, καταργείται η φορολογική ποινή όσων εργαζομένων αποφασίζουν να εισέλθουν στην επαγγελματική ασφάλιση σε μεγαλύτερη ηλικία.
  • Η τρίτη σημαντική κεντρική παρέμβαση για την προστασία των ασφαλισμένων αφορά στην πλήρη φορητότητα των δικαιωμάτων τους, ώστε η αλλαγή εργασίας ή επαγγελματικής κατάστασης να μην οδηγεί σε απώλεια ή αποδυνάμωση κατοχυρωμένων δικαιωμάτων. Καταρχήν, εισάγεται η ομαδική φορητότητα, καθώς θεσπίζεται η δυνατότητα μεταβίβασης ολόκληρων συνταξιοδοτικών προγραμμάτων από ΤΕΑ σε ΤΕΑ, από ΤΕΑ σε ΟΑΠΕΣ, από ΟΑΠΕΣ σε ΤΕΑ και από ΟΑΠΕΣ σε ΟΑΠΕΣ. Επιπλέον, διευκολύνεται η κινητικότητα στην αγορά εργασίας με τη θέσπιση και της ατομικής φορητότητας. Ένας εργαζόμενος που αλλάζει εργασία θα μπορεί να μεταφέρει ευκολότερα τα κατοχυρωμένα δικαιώματά του σε νέο φορέα επαγγελματικής ασφάλισης. Η φορητότητα συνδυάζεται με ισχυρές εποπτικές δικλίδες προστασίας των ασφαλισμένων που ασκεί η Τράπεζα της Ελλάδος, ώστε η ενίσχυση της ευελιξίας να συνοδεύεται από αντίστοιχη ενίσχυση της προστασίας των ασφαλισμένων.

Το Υπουργείο επισημαίνει ότι το νέο πλαίσιο για την Επαγγελματική Ασφάλιση έχει οφέλη για τους ασφαλισμένους, τις επιχειρήσεις, αλλά και για την οικονομία της χώρας:

  • Για τους ασφαλισμένους, ενισχύει το συνταξιοδοτικό εισόδημα, διευκολύνει την πρόσβαση σε συμπληρωματική συνταξιοδοτική προστασία, προστατεύει και δίνει τη δυνατότητα φορητότητας κατοχυρωμένων δικαιωμάτων, προστατεύει τους ελεύθερους επαγγελματίες, παρέχει περισσότερη διαφάνεια και καλύτερη ενημέρωση για την πορεία της επένδυσής τους και δίνει τη δυνατότητα πρόσθετων παροχών.
  • Για τις επιχειρήσεις, δίνει κίνητρο προσέλκυσης και διατήρησης εργαζομένων, παρέχει τη δυνατότητα εργοδοτικής παροχής μέσω συλλογικής σύμβασης, ενισχύει την εταιρική ταυτότητα και την εταιρική κοινωνική ευθύνη, δίνει τη δυνατότητα διαχείρισης επενδυτικών κεφαλαίων και κεφαλαιακής- επενδυτικής ενίσχυσης και καθιστά πιο λειτουργικό το πλαίσιο για μικρότερες επιχειρήσεις που μέχρι σήμερα δυσκολεύονται να αξιοποιήσουν επαγγελματική ασφάλιση. Και όλα αυτά με σημαντικά φορολογικά κίνητρα και ωφέλειες για όλους, εργαζόμενους, επιχειρήσεις και ελεύθερους επαγγελματίες.
  • Για την οικονομία, συσσωρεύει επενδυτικά κεφάλαια, διοχετεύει τη ρευστότητα στην οικονομία και αποτρέπει τη φυγή κεφαλαίων, ενισχύει τη μακροπρόθεσμη αποταμίευση των νοικοκυριών, δημιουργεί νέες θέσεις εργασίας στον χρηματοοικονομικό κλάδο και αξιοποιεί την επαγγελματική ασφάλιση ως εργαλείο μακροπρόθεσμης αποταμίευσης, επένδυσης και ενίσχυσης της συνταξιοδοτικής επάρκειας.

Σημειώνεται επίσης ότι η κ. Κεραμέως ενσωμάτωσε σε ποσοστό άνω του 90% τις προτάσεις των φορέων που υπεβλήθησαν πριν και κατά τη διαδικασία της διαβούλευσης.

Αυξημένο κατά 4,5% το ενεργητικό των ασφαλιστικών το β΄ τρίμηνο

0
Bank of Greece entrance, source: DCStockPhotography / Shutterstock.com

Η συνολική αξία του ενεργητικού των ασφαλιστικών επιχειρήσεων αυξήθηκε κατά 978 εκατ. ευρώ σε σχέση με το προηγούμενο τρίμηνο και διαμορφώθηκε στα 22.926 εκατ. ευρώ στο τέλος του β΄ τριμήνου του 2026, σύμφωνα με τα στοιχεία που ανακοίνωσε η Τράπεζα της Ελλάδος.

Αναλυτικότερα, οι συνολικές καταθέσεις των ασφαλιστικών επιχειρήσεων μειώθηκαν κατά 28 εκατ. ευρώ και διαμορφώθηκαν στα 532 εκατ. ευρώ στο τέλος του β΄ τριμήνου του 2026. Oι καταθέσεις στα πιστωτικά ιδρύματα του εσωτερικού μειώθηκαν κατά 19 εκατ. ευρώ και διαμορφώθηκαν στα 363 εκατ. ευρώ, ενώ οι καταθέσεις στα πιστωτικά ιδρύματα του εξωτερικού μειώθηκαν κατά 9 εκατ. ευρώ και διαμορφώθηκαν στα 169 εκατ. ευρώ. Το ποσοστό των καταθέσεων επί του συνολικού ενεργητικού μειώθηκε στο 2,3% το β΄ τρίμηνο του 2026, έναντι 2,6% το προηγούμενο τρίμηνο.

Η αξία των συνολικών τοποθετήσεων των ασφαλιστικών επιχειρήσεων σε χρεωστικούς τίτλους αυξήθηκε στα 10.626 εκατ. ευρώ στο τέλος του β΄ τριμήνου του 2026, έναντι 10.572 εκατ. ευρώ το προηγούμενο τρίμηνο, εξέλιξη που οφείλεται κυρίως σε αύξηση των αποτιμήσεων των ομολόγων του εξωτερικού, η οποία αντισταθμίστηκε εν μέρει από καθαρές πωλήσεις ομολόγων του εξωτερικού. Το ποσοστό των χρεωστικών τίτλων επί του συνολικού ενεργητικού μειώθηκε στο 46,3% το β΄ τρίμηνο του 2026, έναντι 48,2% το προηγούμενο τρίμηνο.

Η αξία των συνολικών τοποθετήσεων σε μερίδια αμοιβαίων κεφαλαίων αυξήθηκε στα 8.276 εκατ. ευρώ, έναντι 7.315 εκατ. ευρώ το προηγούμενο τρίμηνο. Η αύξηση της αξίας των τοποθετήσεων οφείλεται κυρίως σε άνοδο των αποτιμήσεων αλλά και σε καθαρές αγορές μεριδίων του εσωτερικού και του εξωτερικού. Tο ποσοστό των μεριδίων αμοιβαίων κεφαλαίων επί του συνόλου του ενεργητικού αυξήθηκε στο 36,1% το β΄ τρίμηνο του 2026, έναντι 33,3% το προηγούμενο τρίμηνο.

Η αξία των συνολικών τοποθετήσεων σε μετοχές και λοιπά μέσα κυριότητας αυξήθηκε στα 1.084 εκατ. ευρώ το β΄ τρίμηνο του 2026, έναντι 996 εκατ. ευρώ το προηγούμενο τρίμηνο, εξέλιξη που οφείλεται κυρίως σε αύξηση των αποτιμήσεων μετοχών του εσωτερικού. Το ποσοστό των συνολικών τοποθετήσεων σε μετοχές επί του συνόλου του ενεργητικού διαμορφώθηκε στο 4,7% το β΄ τρίμηνο του 2026, έναντι 4,5% το προηγούμενο τρίμηνο.

Από την πλευρά του παθητικού, τα ίδια κεφάλαια αυξήθηκαν στα 4.161 εκατ. ευρώ στο τέλος του β΄ τριμήνου του 2026, έναντι 3.894 εκατ. ευρώ το προηγούμενο τρίμηνο. Οι ασφαλιστικές τεχνικές προβλέψεις αυξήθηκαν κατά 503 εκατ. ευρώ και διαμορφώθηκαν στα 16.495 εκατ. ευρώ. Αναλυτικότερα, οι ασφαλιστικές τεχνικές προβλέψεις ζωής αυξήθηκαν κατά 462 εκατ. ευρώ και διαμορφώθηκαν στα 12.901 εκατ. ευρώ, ενώ οι τεχνικές προβλέψεις ζημιών αυξήθηκαν κατά 41 εκατ. ευρώ και διαμορφώθηκαν στα 3.594 εκατ. ευρώ. Από το σύνολο των τεχνικών προβλέψεων, το 78,2% αντιστοιχεί σε τεχνικές προβλέψεις ζωής.

Πίνακας 1: Συγκεντρωτική Λογιστική Κατάσταση των Ασφαλιστικών Επιχειρήσεων (υπόλοιπα τέλους περιόδου σε εκατ. ευρώ)

2026           Α΄ τρίμηνο 2026

Β΄  τρίμηνο

ΕΝΕΡΓΗΤΙΚΟ    
Καταθέσεις 560 532
          Εσωτερικό 382 363
          Εξωτερικό 178 169
Χρεωστικοί Τίτλοι 10.572 10.626
          Εσωτερικό 2.448 2.470
          Εξωτερικό 8.124 8.156
Μερίδια αμοιβαίων κεφαλαίων 7.315 8.276
          Εσωτερικό                                            2.365 2.727
          Εξωτερικό 4.950 5.549
Μετοχές και λοιπά μέσα κυριότητας 996 1.084
          Εσωτερικό 495 560
          Εξωτερικό 501 524
Πάγια στοιχεία (αναπόσβεστο υπόλοιπο) 771 732
Χρηματοοικονομικά Παράγωγα 0 0
Δάνεια 204 206
Αντασφαλιστές/Αντασφαλιζόμενοι 708 660
Λοιπά στοιχεία 822 810
Σύνολο Ενεργητικού / Παθητικού 21.948 22.926
ΠΑΘΗΤΙΚΟ
Ίδια Κεφάλαια 3.894 4.161
Ασφαλιστικές προβλέψεις 15.992 16.495
  Ασφαλιστικές Τεχνικές Προβλέψεις Ζωής 12.439 12.901
  Ασφαλιστικές Τεχνικές Προβλέψεις Ζημιών 3.553 3.594
Δάνεια 469 454
Λοιπά στοιχεία 1.591 1.817


Πίνακας 2: Καθαρές ροές τοποθετήσεων των Ασφαλιστικών Επιχειρήσεων

(σε εκατ. ευρώ) 

Τοποθετήσεις 2026           Α΄ τρίμηνο 2026

Β΄  τρίμηνο

Χρεωστικοί Τίτλοι 38 -72
          Εσωτερικό -148 -4
          Εξωτερικό 186 -68
Μερίδια αμοιβαίων κεφαλαίων 61 315
          Εσωτερικό 90 98
          Εξωτερικό -29 217
Μετοχές και λοιπά μέσα κυριότητας -7 -4
          Εσωτερικό -6 -4
          Εξωτερικό -1 0


Διαβάστε περισσότερα: 26.08.2026 Στατιστικά στοιχεία Ασφαλιστικών Επιχειρήσεων-β τρίμηνο 2026


Με νέα κίνηση στρατηγικής στη Ρουμανία η Anytime ενισχύει τη διεθνή της παρουσία

0
Anytime logo, Romania view

Η Anytime, το κορυφαίο ψηφιακό ασφαλιστικό brand της Interamerican, συνεχίζει να ενισχύει τη διεθνή της παρουσία και ανακοινώνει νέα στρατηγική συνεργασία στη Ρουμανία με την BRD Groupe Société Générale, έναν από τους σημαντικότερους χρηματοπιστωτικούς οργανισμούς της χώρας.

Όπως αναφέρει η σχετική ανακοίνωση, μέσα από αυτή τη συνεργασία η υποχρεωτική ασφάλιση αστικής ευθύνης οχήματος της Anytime Ρουμανίας ενσωματώνεται απευθείας στο YOU BRD mobile app. Οι πελάτες της τράπεζας μπορούν πλέον να λαμβάνουν προσφορά και να αποκτούν το ασφαλιστήριό τους χωρίς να εγκαταλείπουν την εφαρμογή, μέσω μιας πλήρως ψηφιακής διαδικασίας που ολοκληρώνεται online, γρήγορα και εύκολα, χωρίς τη χρήση πρόσθετων πλατφορμών ή την επίσκεψη σε τραπεζικό κατάστημα.

Η πρωτοβουλία αποτυπώνει την κοινή δέσμευση των δύο οργανισμών να κάνουν τις χρηματοοικονομικές και ασφαλιστικές υπηρεσίες πιο απλές και προσβάσιμες, εντάσσοντάς τες σε ένα εύχρηστο και οικείο ψηφιακό περιβάλλον. Παράλληλα, συνδυάζει την ισχυρή παρουσία της BRD στη ρουμανική τραπεζική αγορά με την ασφαλιστική τεχνογνωσία της Interamerican και το πελατοκεντρικό, ψηφιακό μοντέλο της Anytime.

Ο Γιάννης Καντώρος, Διευθύνων Σύμβουλος του Ομίλου Interamerican, δήλωσε σχετικά: «Η ασφάλιση αυτοκινήτου αποτελεί μια βασική ανάγκη για κάθε οδηγό και η απόκτησή της θα πρέπει να είναι εξίσου απλή με τη χρήση των ψηφιακών εφαρμογών που αποτελούν πλέον μέρος της καθημερινότητάς μας. Η συνεργασία μας με την BRD αποδεικνύει πώς η σύμπραξη μιας τράπεζας με ένα ψηφιακό ασφαλιστικό brand μπορεί να απλοποιήσει ουσιαστικά την πρόσβαση στην ασφάλιση και να ανταποκριθεί καλύτερα στις διαρκώς εξελισσόμενες ανάγκες των πελατών. Η επιτυχία αυτής της συνεργασίας βασίζεται σε ένα κοινό όραμα, στην αμοιβαία εμπιστοσύνη και στην κοινή μας προσήλωση στην παροχή της καλύτερης δυνατής εμπειρίας στους πελάτες μας».

Από την πλευρά της BRD Groupe Société Générale, η Mădălina Teodorescu, Deputy CEO και Head of Retail Banking Activities, ανέφερε: «Στην BRD επιδιώκουμε να προσφέρουμε στους πελάτες μας μια τραπεζική εμπειρία όσο το δυνατόν πιο απλή, εύχρηστη και σχετική με τις καθημερινές τους ανάγκες. Η δυνατότητα αγοράς ασφάλισης αστικής ευθύνης οχήματος απευθείας μέσα από το YOU BRD app αποτελεί ένα ακόμη βήμα για τη διεύρυνση του οικοσυστήματος ψηφιακών υπηρεσιών που διαθέτουμε. Με αυτόν τον τρόπο, οι πελάτες μας μπορούν να καλύπτουν γρήγορα μία από τις βασικές ανάγκες κάθε ιδιοκτήτη οχήματος, μέσα σε ένα οικείο, ασφαλές και φιλικό προς τον χρήστη περιβάλλον».

Η συνεργασία αποτελεί ένα ακόμη σημαντικό βήμα στη στρατηγική ανάπτυξης της Anytime στη Ρουμανία, όπου δραστηριοποιείται από το 2025, μεταφέροντας σε μια νέα ευρωπαϊκή αγορά τη φιλοσοφία της για «περισσότερη ασφάλεια, λιγότερη γραφειοκρατία».