

Το καλοκαίρι είναι ακόμα εδώ και, όσο πολλοί εξερευνούν νέους προορισμούς μέσω του Kaspersky Safe Travel Insights, οι επιχειρήσεις ετοιμάζονται να επιστρέψουν σε πιο έντονους εργασιακούς ρυθμούς.
Σε αυτό το περιβάλλον, οι κυβερνοεγκληματίες εκμεταλλεύονται την αυξημένη ψηφιακή δραστηριότητα, μεταμφιέζοντας κακόβουλα αρχεία και συνδέσμους ως νόμιμες επαγγελματικές επικοινωνίες. Η ανάλυση της Kaspersky για το τελευταίο έτος δείχνει ότι οι επιτιθέμενοι συνεχίζουν να αξιοποιούν την εμπιστοσύνη που έχουν οι χρήστες στα εργαλεία εργασίας. Συγκεκριμένα, η Kaspersky εντόπισε 4,7 εκατομμύρια απόπειρες επίθεσης που περιείχαν περιεχόμενο το οποίο μιμούνταν δημοφιλείς εφαρμογές του εργασιακού περιβάλλοντος, όπως το Zoom, το Outlook και το OneDrive (οι λέξεις-κλειδιά περιλάμβαναν τα Zoom, Outlook, OneDrive, Microsoft Excel, Microsoft Teams, Gmail, Dropbox, Figma, Google Drive, Basecamp και Slack).
Μετά την καλοκαιρινή περίοδο, οι εργαζόμενοι συχνά επιστρέφουν σε πιο έντονους εργασιακούς ρυθμούς. Διάφορα projects μπαίνουν σε νέα τροχιά μετά τις διακοπές, οι ομάδες ξαναβρίσκουν τους ρυθμούς τους και αυξάνεται ο όγκος των emails, των meetings και των αρχείων που διαμοιράζονται καθημερινά. Αυτή η αλλαγή στον ρυθμό εργασιών δημιουργεί συνθήκες που μπορούν να εκμεταλλευτούν οι κυβερνοεγκληματίες. Μια ψεύτικη πρόσκληση για βιντεοκλήση μπορεί να μοιάζει με μια συνηθισμένη επαγγελματική συνάντηση, ένα κακόβουλο συνημμένο να παρουσιάζεται ως εταιρικό έγγραφο ή μια σελίδα phishing να αντιγράφει την εμφάνιση μιας γνωστής υπηρεσίας cloud ή email. Όσο αυξάνεται ο όγκος των καθημερινών επικοινωνιών, τόσο πιο δύσκολο μπορεί να γίνει να εντοπιστεί ένα ψεύτικο μήνυμα ανάμεσα στα αυθεντικά.
Γνώριμες πλατφόρμες εργασίας μεταμορφώνονται με πειστικό τρόπο
Από τον Ιούλιο του 2025 έως τον Ιούνιο του 2026, η Kaspersky εντόπισε 4.781.846 απόπειρες επιθέσεων στις οποίες χρησιμοποιήθηκε περιεχόμενο που σχετιζόταν με δημοφιλείς πλατφόρμες εργασίας. Το Zoom ήταν η επωνυμία που χρησιμοποιήθηκε συχνότερα, αντιστοιχώντας σε 2.658.283 απόπειρες επιθέσεων. Το Outlook ακολούθησε στη δεύτερη θέση, με 1.546.122 ανιχνεύσεις. Οι κυβερνοεγκληματίες χρησιμοποίησαν επίσης περιεχόμενο που σχετιζόταν με το OneDrive, το οποίο αντιστοιχούσε σε 197.030 απόπειρες, το Microsoft Excel με 151.948 και το Microsoft Teams με 111.402.
Η μεγαλύτερη κατηγορία απειλών που εντοπίστηκε κατά την περίοδο αυτή ήταν οι Downloaders, με 2.733.204 ανιχνεύσεις. Τα συγκεκριμένα προγράμματα μπορούν να κατεβάσουν και να εγκαταστήσουν πρόσθετο λογισμικό σε μια συσκευή, το οποίο μπορεί να είναι ανεπιθύμητο ή κακόβουλο.
Τα Trojans αποτέλεσαν τη δεύτερη μεγαλύτερη κατηγορία, με 989.377 ανιχνεύσεις. Πρόκειται για κακόβουλα προγράμματα που παρουσιάζονται ως νόμιμα αρχεία ή εφαρμογές και μπορούν να κλέψουν δεδομένα, να παρακολουθούν τη δραστηριότητα του χρήστη, να προσφέρουν στους επιτιθέμενους απομακρυσμένη πρόσβαση στη συσκευή ή να εγκαταστήσουν επιπλέον κακόβουλο λογισμικό. Ακολούθησαν τα Exploits, με 341.165 ανιχνεύσεις. Πρόκειται για εργαλεία που μπορούν να εκμεταλλευτούν ευπάθειες σε λογισμικό ή λειτουργικά συστήματα, προκειμένου να παραβιάσουν μια συσκευή.
Οι επιθέσεις phishing στοχεύουν εταιρικούς λογαριασμούς, εκμεταλλευόμενες γνώριμες εργασιακές διαδικασίες
Πολλές από τις εκστρατείες phishing που εντόπισε η Kaspersky είχαν σχεδιαστεί με στόχο την παραβίαση εταιρικών λογαριασμών. Ορισμένες χρησιμοποιούσαν μια πιο εξελιγμένη τεχνική, γνωστή ως device code phishing. Αντί να ζητούν από το θύμα να εισαγάγει απευθείας τον κωδικό πρόσβασής του σε μια ψεύτικη σελίδα, οι επιτιθέμενοι εμφάνιζαν έναν κωδικό μίας χρήσης και ζητούσαν από τον χρήστη να τον αντιγράψει. Ο κωδικός δημιουργούνταν μέσω της νόμιμης διαδικασίας Device Authorization Grant της Microsoft, η οποία επιτρέπει στους χρήστες να πραγματοποιούν έλεγχο ταυτότητας σε συσκευές με περιορισμένες δυνατότητες εισαγωγής δεδομένων. Οι επιτιθέμενοι ξεκινούσαν τη διαδικασία εξουσιοδότησης για τη δική τους εφαρμογή και εξαπατούσαν το θύμα, ώστε να εισαγάγει τον κωδικό σε μια αυθεντική σελίδα σύνδεσης της Microsoft.
Με την ολοκλήρωση της διαδικασίας ταυτοποίησης –η οποία μπορούσε να περιλαμβάνει και έλεγχο ταυτότητας πολλαπλών παραγόντων (MFA)– ο χρήστης, εν αγνοία του, έδινε εξουσιοδότηση σε μια εφαρμογή που ελεγχόταν από τους επιτιθέμενους. Σε αντίθεση με το παραδοσιακό phishing, τα διαπιστευτήρια Microsoft του θύματος δεν εκτίθενται άμεσα. Αντίθετα, οι επιτιθέμενοι αποκτούν πρόσβαση μέσω ενός token εξουσιοδότησης που εκδίδει η Microsoft αφού ο χρήστης εγκρίνει το αίτημα. Αυτό μπορεί να τους επιτρέψει να αποκτήσουν πρόσβαση σε emails, αρχεία του OneDrive ή μηνύματα στο Teams. Η χρήση μιας επίσημης σελίδας της Microsoft καθιστά τη συγκεκριμένη επίθεση ιδιαίτερα παραπλανητική, καθώς ένας απλός έλεγχος του domain ενδέχεται να μην είναι αρκετός για να αντιληφθεί το θύμα την απειλή.
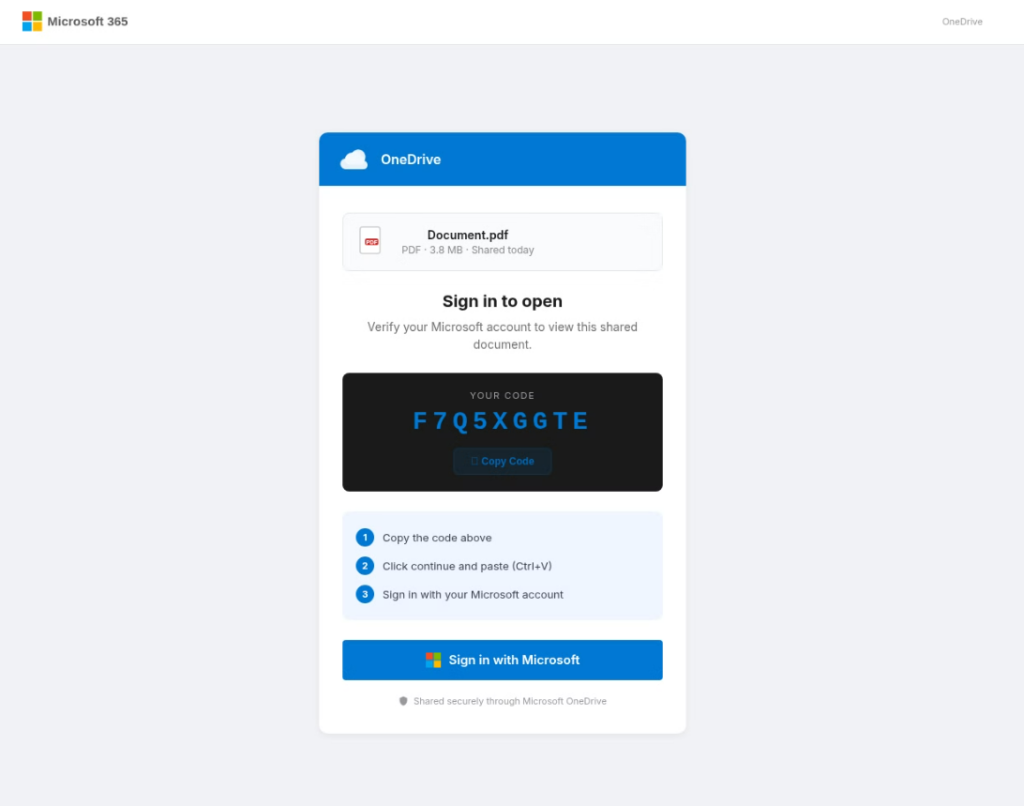
Παραδείγματα ψεύτικων ιστοσελίδων που ζητούν την εισαγωγή κωδικού
Μεταξύ των υπόλοιπων απειλών που σχετίζονται με το εταιρικό περιβάλλον και ανέλυσαν οι ειδικοί της Kaspersky ήταν και ψεύτικες προσκλήσεις για συνεντεύξεις, οι οποίες εμφανίζονταν ως επικοινωνίες από την ομάδα προσλήψεων της Google. Τα μηνύματα ανέφεραν ότι το επαγγελματικό προφίλ του παραλήπτη είχε προσελκύσει το ενδιαφέρον της εταιρείας και τον καλούσαν να προγραμματίσει μια πρώτη τηλεφωνική επικοινωνία μέσω ενός ενσωματωμένου συνδέσμου. Αξίζει να σημειωθεί ότι τα συγκεκριμένα phishing email διανέμονταν μέσω του Google AppSheet, μιας νόμιμης πλατφόρμας της Google, και αποστέλλονταν από αυθεντική διεύθυνση του AppSheet. Οι δράστες εκμεταλλεύτηκαν τη συγκεκριμένη υπηρεσία για να διανείμουν παραπλανητικό περιεχόμενο, κάνοντας τα μηνύματα να φαίνονται πιο αξιόπιστα. Ο ενσωματωμένος σύνδεσμος, ωστόσο, ανακατεύθυνε τους παραλήπτες σε μια ιστοσελίδα phishing, σχεδιασμένη να συλλέγει προσωπικά στοιχεία και διαπιστευτήρια λογαριασμών.
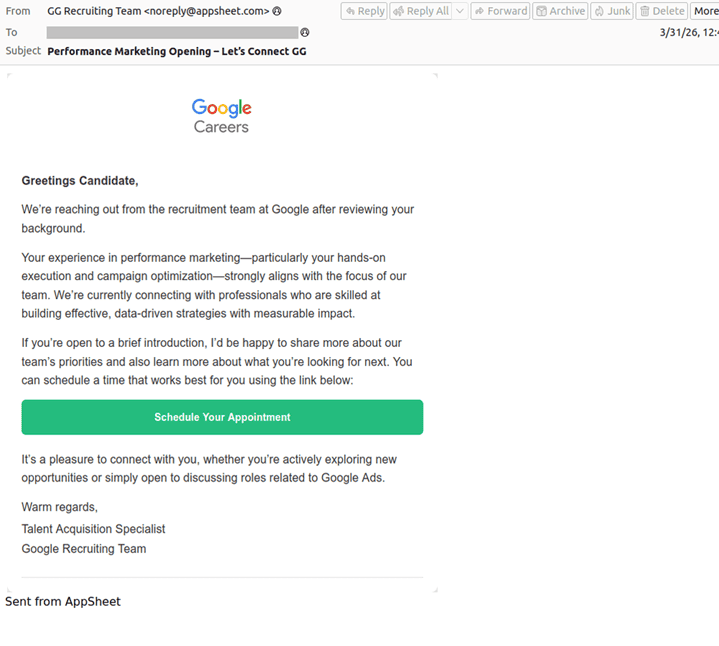 Παράδειγμα ψεύτικης πρόσκλησης για συνέντευξη
Αυτού του είδους η πρακτική μπορεί να είναι ιδιαίτερα πειστική κατά την περίοδο μετά το καλοκαίρι, όταν οι εταιρείες ξεκινούν εκ νέου την αναζήτηση υποψηφίων και οι εργαζόμενοι είναι πιο πιθανό να λαμβάνουν μηνύματα από υπεύθυνους προσλήψεων. Η χρήση μιας νόμιμης υπηρεσίας, όπως το AppSheet, κάνει τη μέθοδο να φαίνεται αξιόπιστη, ενώ η εξατομικευμένη πρόταση επαγγελματικής ευκαιρίας έχει σχεδιαστεί ώστε να κεντρίζει την περιέργεια των παραληπτών και να τους ενθαρρύνει να ακολουθήσουν τον σύνδεσμο, πριν επιβεβαιώσουν την ύπαρξη της θέσης μέσω της επίσημης ιστοσελίδας της εταιρείας.
«Μετά το καλοκαίρι, οι εργαζόμενοι θα λαμβάνουν προσκλήσεις για συναντήσεις, έγγραφα, ειδοποιήσεις λογαριασμών και αιτήματα, τόσο από γνωστές όσο και από νέες επαφές. Οι κυβερνοεγκληματίες γνωρίζουν αυτές τις συνθήκες και μπορούν να μιμηθούν με ακρίβεια τα εργαλεία που οι άνθρωποι έχουν συνηθίσει να χρησιμοποιούν κατά τη διάρκεια της ημέρας τους. Ο κίνδυνος δεν προέρχεται απαραίτητα από ένα μήνυμα που φαίνεται ξεκάθαρα ύποπτο, αλλά από ένα μήνυμα που μοιάζει αρκετά συνηθισμένο ώστε να το ανοίξουν χωρίς δεύτερη σκέψη», σχολιάζει ο Evgeny Kuskov, Lead Security Researcher της Kaspersky.
Για να προστατευτούν από τους κινδύνους που προέρχονται από επιθέσεις που μιμούνται εργαλεία εργασίας, η Kaspersky συνιστά στους εργαζομένους:
- Να ελέγχετε τη διεύθυνση του αποστολέα, καθώς και τον προορισμό των συνδέσμων που λαμβάνετε, πριν ανοίξετε προσκλήσεις για συναντήσεις, κοινόχρηστα έγγραφα ή ειδοποιήσεις λογαριασμών. Ακόμη και μικρές διαφοροποιήσεις στο όνομα ενός domain μπορεί να υποδηλώνουν απόπειρα πλαστοπροσωπίας.
- Να κατεβάζετε εφαρμογές για τη δουλειά σας ή ενημερώσεις μόνο από επίσημες ιστοσελίδες, αξιόπιστα app stores ή εγκεκριμένα συστήματα λογισμικού της εταιρείας.
- Να είστε προσεκτικοί όταν ένα έγγραφο σας ζητά απροσδόκητα να ενεργοποιήσετε μακροεντολές (macros), να απενεργοποιήσετε ρυθμίσεις ασφαλείας ή να εγκαταστήσετε επιπλέον λογισμικό.
- Να χρησιμοποιείτε ισχυρούς και μοναδικούς κωδικούς για τους επαγγελματικούς λογαριασμούς σας και να τους αποθηκεύετε με ασφάλεια σε έναν password manager.
- Να ενεργοποιείτε τον έλεγχο ταυτότητας πολλαπλών παραγόντων (MFA) για το email, την αποθήκευση αρχείων στο cloud, τα εργαλεία συνεργασίας και άλλες υπηρεσίες που είναι κρίσιμες για τη δουλειά σας.
- Να επαληθεύετε ασυνήθιστα αιτήματα για πληρωμές, προσκλήσεις για κοινή χρήση εγγράφων ή αιτήματα πρόσβασης μέσω άλλου καναλιού επικοινωνίας, ιδιαίτερα όταν αυτά παρουσιάζονται ως επείγοντα.
- Να διατηρείτε ενημερωμένα τα λειτουργικά συστήματα, τα προγράμματα περιήγησης, τις εφαρμογές γραφείου και τα εργαλεία επικοινωνίας σας, ώστε να περιορίζετε την έκθεσή σας σε γνωστές ευπάθειες και απειλές.
- Παράλληλα, οι εταιρείες θα πρέπει να παρέχουν στους εργαζομένους τακτική εκπαίδευση και ενημέρωση για την κυβερνοασφάλεια, με ρεαλιστικά παραδείγματα επιθέσεων phishing, πλαστών σελίδων σύνδεσης και κακόβουλων ειδοποιήσεων για υπηρεσίες που σχετίζονται με το επαγγελματικό περιβάλλον.
- Να χρησιμοποιείτε μια αξιόπιστη λύση ασφαλείας στις εταιρικές, αλλά και στις προσωπικές συσκευές που χρησιμοποιείτε για επαγγελματικές υποθέσεις, ώστε να εντοπίζετε κακόβουλα αρχεία, σελίδες phishing και ύποπτη δραστηριότητα. Για την αντιμετώπιση των ολοένα και πιο σύνθετων ψηφιακών απειλών, η Kaspersky προσφέρει στους καταναλωτές λύσεις προστασίας από απάτες που αξιοποιούν την τεχνητή νοημοσύνη. Η ενιαία σουίτα τεχνολογιών συνδυάζει αλγόριθμους anti-phishing που βασίζονται στη μηχανική μάθηση, παρακολούθηση συμπεριφοράς σε πραγματικό χρόνο, καθώς και εργαλεία εντοπισμού διαρροών δεδομένων και κλοπής ταυτότητας. Το 2025, το Kaspersky Premium έλαβε για ακόμη μία φορά την ετήσια πιστοποίηση «Approved» στις δοκιμές Anti-Phishing του ανεξάρτητου οργανισμού δοκιμών AV-Comparatives, επιβεβαιώνοντας τις ισχυρές δυνατότητες anti-phishing του προϊόντος, οι οποίες ενισχύονται από τεχνολογίες τεχνητής νοημοσύνης.








