Οι συχνότερες ερωτήσεις για τον GDPR απαντώνται με απλό και κατανοητό τρόπο από τη νομική υπηρεσία του Ιατρικού Συλλόγου Αθήνας:
- Τι είναι προσωπικά δεδομένα;
Σύμφωνα με τη νομοθεσία, προσωπικά δεδομένα είναι κάθε πληροφορία σχετική με ένα φυσικό πρόσωπο, εφόσον αυτό το φυσικό πρόσωπο ταυτοποιείται ή μπορεί να ταυτοποιηθεί (δηλαδή ακόμη και εάν δεν προσδιορίζεται ποιο είναι το πρόσωπο που αφορά η πληροφορία, αλλά αυτό μπορεί να συναχθεί έμμεσα συνδυάζοντας άλλες πληροφορίες).
- Τι σημαίνει «επεξεργασία προσωπικών δεδομένων»;
Σύμφωνα με την νομοθεσία για την προστασία προσωπικών δεδομένων, επεξεργασία προσωπικών δεδομένων σημαίνει γενικά κάθε πράξη ή σειρά πράξεων που πραγματοποιείται σε δεδομένα προσωπικού χαρακτήρα με ή χωρίς τη χρήση αυτοματοποιημένων μέσων. Τέτοιες πράξεις μπορεί να περιλαμβάνουν τη συλλογή, την καταχώριση, την οργάνωση, τη διάρθρωση, την αποθήκευση, την προσαρμογή ή τη μεταβολή, την ανάκτηση, την αναζήτηση πληροφοριών, τη χρήση, την κοινολόγηση με διαβίβαση, διάδοση ή κάθε άλλη μορφή διάθεσης, τη συσχέτιση ή τον συνδυασμό, τον περιορισμό, τη διαγραφή ή την καταστροφή δεδομένων.
Επομένως, όταν τηρείται ένα αρχείο, ακόμη και εάν δεν γίνεται χρήση των δεδομένων που περιλαμβάνονται σε αυτό, πρόκειται για «επεξεργασία δεδομένων» καθώς η τήρηση του αρχείου προϋποθέτει καταχώριση, οργάνωση και αποθήκευση των δεδομένων.
- Τι είναι «Υποκείμενο των Δεδομένων»;
Το Υποκείμενο των Δεδομένων είναι το φυσικό πρόσωπο το οποίο ταυτοποιείται ή μπορεί να ταυτοποιηθεί και στο οποίο αναφέρονται τα προσωπικά δεδομένα που υπόκεινται σε επεξεργασία.
Υποκείμενα των δεδομένων μπορούν να είναι οι ασθενείς, των οποίων τα στοιχεία επεξεργάζεται ο γιατρός ή το νοσοκομείο, οι εργαζόμενοι, τρίτοι συνεγάτες και γενικώς κάθε φυσικό πρόσωπο. Τα νομικά πρόσωπα, δηλαδή εταιρείες ή άλλοι φορείς δεν αποτελούν «υποκείμενα δεδομένων» και δεν προστατεύονται από τη νομοθεσία περί προστασίας προσωπικών δεδομένων.
- Γιατί είναι σημαντική η προστασία των προσωπικών δεδομένων;
Η προστασία των προσωπικών δεδομένων είναι σημαντική διότι εξισορροπεί το δικαίωμα των ατόμων στην ιδιωτικότητα και την ανάγκη των οργανισμών και των επαγγελματιών να επεξεργάζονται δεδομένα για επαγγελματικούς σκοπούς.
Αφενός, τα άτομα πρέπει να απολαύουν το δικαίωμα στην ιδιωτικότητα στον βαθμό που επιθυμούν και σε κάθε περίπτωση να έχουν τον έλεγχο των δεδομένων τους και να γνωρίζουν ποιοι τα επεξεργάζονται και για ποιο σκοπό. Αφετέρου, οι οργανισμοί και οι επαγγελματίες πρέπει να χρησιμοποιούν προσωπικά δεδομένα υπό τις προϋποθέσεις της νομοθεσίας για να ασκούν την επαγγελματική τους δραστηριότητα, να παρέχουν τις υπηρεσίες τους, να συμμορφώνονται με τις υποχρεώσεις τους και να εξυπηρετούν τα συμφέροντά τους.
Όταν οι ιατροί φροντίζουν για τη συμμόρφωσή τους με το ισχύον πλαίσιο για την ιδιωτικότητα, αποδεικνύουν έμπρακτα ότι σέβονται την ιδιωτικότητα των ασθενών τους προστατεύοντας τα ευαίσθητα δεδομένα τους. Παράλληλα, αποφεύγουν την έκθεση σε σημαντικούς κινδύνους, όπως την εμπλοκή σε έρευνες της αρμόδιας αρχής, σε δικαστικές υποθέσεις διοικητικής, αστικής και ποινικής φύσεως, την καταβολή υψηλών προστίμων προς τις αρχές και αποζημιώσεων προς ιδιώτες, την απώλεια φήμης και εσόδων. Ως εκ τούτου, η συμμόρφωση έχει εξαιρετική σημασία.
5. Τι είναι ο Γενικός Κανονισμός Προστασίας Δεδομένων (ΓΚΠΔ/GDPR)
Ο Γενικός Κανονισμός Προστασίας Δεδομένων (General Data Protection Regulation / GDPR, https://eur-lex.europa.eu/legal-content/EL/TXT/?uri=celex%3A32016R0679) («Κανονισμός») περιλαμβάνει το νέο νομικό πλαίσιο για την προστασία δεδομένων. Δημοσιεύθηκε στις 27 Απριλίου 2016 και τίθεται σε εφαρμογή από τις 25 Μαΐου 2018. Ο Κανονισμός έχει άμεση εφαρμογή σε όλα τα κράτη μέλη της Ευρωπαϊκής Ένωσης και δεν χρειάζεται τα τελευταία να ενσωματώσουν τις διατάξεις του στην εθνική νομοθεσία τους. Στην Ελλάδα αναμένεται η ψήφιση νόμου για την προστασία δεδομένων προσωπικού χαρακτήρα, το δε νομοσχέδιο είναι δημοσιευμένο στην διεύθυνση http://www.opengov.gr/ministryofjustice/wp-content/uploads/downloads/2018/02/sxedio_nomou_prostasia_pd.pdf. Με το νέο νόμο θα καταργηθεί ο ισχύον Νόμος 2472/1997 και θα τεθούν σε ισχύ διατάξεις που συμπληρώνουν τον Κανονισμό και εξειδικεύουν ορισμένες από τις υποχρεώσεις που θεσπίζει ο Κανονισμός.
- Τι αλλαγές φέρνει ο Κανονισμός στο προηγούμενο νομικό πλαίσιο για την προστασία των προσωπικών δεδομένων;
Ο Κανονισμός εισάγει αρκετές αλλαγές στο προηγούμενο νομικό καθεστώς για την προστασία των φυσικών προσώπων αναφορικά με την επεξεργασία των προσωπικών δεδομένων τους και θεσπίζει αυξημένες υποχρεώσεις για οποιονδήποτε οργανισμό επεξεργάζεται προσωπικά δεδομένα.
Κατάργηση γνωστοποιήσεων / αδειών: Πλέον δεν απαιτείται προηγούμενη γνωστοποίηση της επεξεργασίας δεδομένων στην αρχή προστασίας δεδομένων ούτε είναι απαραίτητο να ληφθεί προηγούμενη άδεια της αρχής σε περιπτώσεις επεξεργασίας ευαίσθητων δεδομένων (ή «ειδικών κατηγοριών δεδομένων» σύμφωνα με τους όρο που χρησιμοποιείται στον Κανονισμό), όπως τα δεδομένα που αφορούν την υγεία. Είναι όμως αναγκαίο να λαμβάνονται τα απαραίτητα μέτρα για την προστασία των δικαιωμάτων των ατόμων. Όσοι επεξεργάζονται προσωπικά δεδομένων θα πρέπει να είναι σε θέση να αποδεικνύουν τη συμμόρφωσή τους με το νέο νομικό πλαίσιο και να ενημερώνουν αντίστοιχα την αρμόδια αρχή και τα ενδιαφερόμενα πρόσωπα.
Αρχή της Λογοδοσίας: Ο Κανονισμός εισάγει την αρχή της «λογοδοσίας», που σημαίνει ότι όσοι επεξεργάζονται προσωπικά δεδομένα δεν αρχεί να συμμορφώνονται με τις υποχρεώσεις τους, αλλά πρέπε και να είναι σε θέση να αποδείξουν τη συμμόρφωσή τους. Συγκεκριμένα, πρέπει να τηρούν επικαιροποιημένα αρχεία των δραστηριοτήτων επεξεργασίας προσωπικών δεδομένων καθώς και να εφαρμόζουν διαδικασίες που αντανακλούν όλες τις αρχές τις επεξεργασίας και αντιμετωπίζουν ορθά οποιαδήποτε αιτήματα προβάλλουν τα υποκείμενα των δεδομένων. Όποιος επεξεργάζεται προσωπικά δεδομένα πρέπει να ορίζει και να καταγράφει τη νομική βάση και τον σκοπό της επεξεργασίας και να προάγει την διαφάνεια κάθε επεξεργασίας. Σε ορισμένες περιπτώσεις, όπως αναφέρεται κατωτέρω, εκείνοι που επεξεργάζονται προσωπικά δεδομένα χρειάζεται να διενεργούν Εκτιμήσεις Αντικτύπου σχετικά με την Προστασία Δεδομένων, όταν η επεξεργασία δεδομένων είναι υψηλού ρίσκου, και να διορίζουν, εφόσον απαιτείται, Υπεύθυνο Προστασίας Δεδομένων.
Αρχές Επεξεργασίας & Ενισχυμένα δικαιώματα των υποκειμένων: Ο Κανοινσμός ορίζει πλέον με σαφή τρόπο τις βασικές αρχές που πρέπει να τηρούνται σε κάθε επεξεργασία προσωπικών δεδομένων και ενιχύει τα δικαιώματα των επηρεαζόμενων προσώπων.
Επεξεργασία προσωπικών δεδομένων χωρεί μόνο όταν πληρούνται τα κριτήρια που θέτει η νομοθεσία για την προστασία των δεδομένων. Όποιος επεξεργάζεται προσωπικά δεδομένα οφείλει να τηρεί τις αρχές του Κανονισμού, όπως η ελαχιστοποίηση των δεδομένων, η ακρίβεια, η ακεραιότητα και η εμπιστευτικότητα των δεδομένων, κτλ.
Αυστηρότερες προϋποθέσεις για να είναι έγκυρη η συναίνεση: Όταν η επεξεργασία των δεδομένων βασίζεται στην συγκατάθεση του ατόμου, θα πρέπει να διασφαλίζεται, επιπλέον των κριτηρίων που είχαν τεθεί από το προηγούμενο νομικό πλαίσιο, ότι η συγκατάθεση είναι σαφής και λεπτομερής. Πριν συναινέσει πρέπει να έχει ενημερωθεί επαρκώς σχετικά με το ποιος θα επεξεργαστεί τα δεδομένα του και για ποιο σκοπό. Ειδικά για τα δεδομένα υγείας, όταν η επεξεργασία τους βασίζεται σε συγκατάθεση, πρέπει αυτή να είναι ρητή.
Νέα δικαιώματα: Στα υποκείμενα των δεδομένων παρέχονται περισσότερα δικαιώματα σε σχέση με το προηγούμενο καθεστώς (δικαίωμα διαγραφής – «δικαίωμα στη λήθη», δικαίωμα στη φορητότητα δεδομένων, κτλ.).
Προστασία Δεδομένων εκ του σχεδιασμού: Τα μέτρα για την προστασία των προσωπικών δεδομένων πρέπει να λαμβάνονται ήδη από τον σχεδιασμό των διαδικασιών και εξ ορισμού.
Συνεργασία με τρίτους για επεξεργασία δεδομένων: Όποιος επεξεργάζεται προσωπικά δεδομένα θα πρέπει να εφαρμόζει νέες προδιαγραφές στις συνεργασίες του με τρίτα μέρη, οι οποίοι ενδέχεται να ενεργούν ως υπεύθυνοι ή συνυπεύθυνοι της επεξεργασίας ή εκτελούντες την επεξεργασία.
Γνωστοποίηση παραβιάσεων: Σε περίπτωση διαπιστωμένης παραβίασης προσωπικών δεδομένων θα πρέπει να γίνεται γνωστοποίηση στην αρμόδια εποπτική αρχή με τον τρόπο και εντός της προθεσμίας που προβλέπεται από το νομικό πλαίσιο. Περισσότερες λεπτομέρειες για τις παραπάνω έννοιες (αρχές, δικαιώματα, τεχνικά και οργανωτικά μέτρα, υποχρεώσεις γνωστοποίησης παραβίασης προσωπικών δεδομένων) θα βρείτε στις επόμενες ενότητες.
Κίνδυνος μη συμμόρφωσης: Ο Κανονισμός αυξάνει σημαντικά τους κινδύνους εκ της μη συμμόρφωσης για τα φυσικά ή νομικά πρόσωπα που επεξεργάζονται δεδομένα. Τα πρόστιμα που προβλέπονται σε περίπτωση παραβίασης της νομοθεσίας για την προστασία των προσωπικών δεδομένων μπορούν να αγγίξουν τα 20 εκατομμύρια Ευρώ ή το 4% του ετήσιου παγκόσμιου κύκλου εργασιών, ανάλογα με το ποιο είναι υψηλότερο. Επιπρόσθετα, αυξάνονται οι ελεγκτικές αρμοδιότητες των αρχών για την προστασία των προσωπικών δεδομένων, οι οποίες μπορούν να διενεργούν ελέγχους και επιτόπιες εφόδους, πρόσβαση στα προσωπικά δεδομένα που αποτελούν αντικείμενο επεξεργασίας, κτλ.
- Ποιά δεδομένα αποτελούν «ειδικές κατηγορίες δεδομένων»;
Η επεξεργασία ορισμένων κατηγοριών προσωπικών δεδομένων μπορεί να έχει σημαντικό αντίκτυπο στα δικαιώματα των ατόμων στην ιδιωτικότητα και, άρα, πρέπει να προστατεύονται με αυξημένα μέτρα ασφάλειας σε σχέση με άλλες κατηγορίες προσωπικών δεδομένων. Ο Κανονισμός περιγράφει τα δεδομένα αυτά ως οποιαδήποτε δεδομένα που είναι σε θέση να αποκαλύψουν τη φυλετική ή εθνοτική καταγωγή, τα πολιτικά φρονήματα, τις θρησκευτικές ή φιλοσοφικές πεποιθήσεις ή τη συμμετοχή σε συνδικαλιστική οργάνωση, τα γενετικά ή βιομετρικά δεδομένα, δεδομένα που αφορούν την υγεία ή δεδομένα που αφορούν τη σεξουαλική ζωή φυσικού προσώπου ή τον γενετήσιο προσανατολισμό. Η επεξεργασία των εν λόγω δεδομένων κατά κανόνα απαγορεύεται, εκτός εάν συντρέχουν οι προϋποθέσεις που ορίζει ο κανονισμός (δείτε κατωτέρω, «Πότε επιτρέπεται η επεξεργασία ειδικών κατηγοριών δεδομένων;»).
Δεδομένα προσωπικού χαρακτήρα που αφορούν ποινικές καταδίκες και αδικήματα διενεργείται μόνο υπό τον έλεγχο επίσημης αρχής ή υπό την προϋπόθεση ότι η νομοθεσία προβλέπει επαρκείς εγγυήσεις για τα δικαιώματα και τις ελευθερίες των υποκειμένων των δεδομένων. Επομένως, δεν μπορούν να ζητούνται αδιακρίτως ποινικά μητρώα συνεργατών ή εργαζομένων, παρά μόνο ότι υπό προϋποθέσεις και συγκεκριμένους σκοπούς.
Θα πρέπει να δοθεί ιδιαίτερη προσοχή στο γεγονός ότι η νομική βάση της επεξεργασίας των ειδικών κατηγοριών δεδομένων διαφέρει από τη νομική βάση των μη ειδικών κατηγοριών.
- Πότε επιτρέπεται η επεξεργασία ειδικών κατηγοριών δεδομένων;
Η επεξεργασία ειδικών κατηγοριών δεδομένων επιτρέπεται υπό προϋποθέσεις. Περιπτώσεις στις οποίες επιτρέπεται η επεξεργασία των ειδικών κατηγοριών δεδομένων, οι οποίες τυγχάνουν εφαρμογής όταν διενεργείται επεξεργασία από επαγγελματίες υγείας, αποτελούν ενδεικτικά
(α) η επεξεργασία που γίνεται με ρητή συγκατάθεση του υποκειμένου,
(β) η επεξεργασία που γίνεται για την προστασία των ζωτικών συμφερόντων του υποκειμένου ή άλλου φυσικού προσώπου, εάν το υποκείμενο των δεδομένων είναι σωματικά ή νομικά ανίκανο να συγκατατεθεί,
(γ) η επεξεργασία που είναι απαραίτητη για σκοπούς προληπτικής ή επαγγελματικής ιατρικής, εκτίμησης της ικανότητας προς εργασία του εργαζομένου, ιατρικής διάγνωσης, παροχής υγειονομικής ή κοινωνικής περίθαλψης ή θεραπείας ή διαχείρισης υγειονομικών και κοινωνικών συστημάτων και υπηρεσιών βάσει της εφαρμοστέας νομοθεσίας ή δυνάμει σύμβασης με επαγγελματία του τομέα της υγείας,
(δ) η επεξεργασία που είναι απαραίτητη για λόγους δημόσιου συμφέροντος στον τομέα της δημόσιας υγείας, όπως η προστασία έναντι σοβαρών διασυνοριακών απειλών κατά της υγείας ή η διασφάλιση υψηλών προτύπων ποιότητας και ασφάλειας της υγειονομικής περίθαλψης και των φαρμάκων ή των ιατροτεχνολογικών προϊόντων.
Ο Κανονισμός προβλέπει και άλλες περιπτώσεις στις οποίες επιτρέπεται η επεξεργασία ειδικών κατηγοριών δεδομένων, ωστόσο οι ανωτέρω είναι οι πιο συνήθεις νόμιμες βάσεις για την επεξεργασία δεδομένων ασθενών που διενεργείται από γιατρούς. Διευκρινίζεται ότι δε χρειάζεται να συντρέχουν όλες οι ανωτέρω προϋποθέσεις, αρκεί μία από αυτές για να θεμελιωθεί η νόμιμη βάση της επεξεργασίας.
- Πώς εξασφαλίζεται έγκυρη συγκατάθεση για την επεξεργασία ειδικών κατηγοριών δεδομένων;
Ως συγκατάθεση του υποκειμένου των δεδομένων ορίζεται κάθε ένδειξη βουλήσεως, ελεύθερη, συγκεκριμένη, ρητή και εν πλήρει επιγνώσει, με την οποία το υποκείμενο των δεδομένων εκδηλώνει ότι συμφωνεί, με δήλωση ή με σαφή θετική ενέργεια, να αποτελέσουν αντικείμενο επεξεργασίας τα δεδομένα προσωπικού χαρακτήρα που το αφορούν.
Όταν ο ασθενής επισκέπτεται ένα ιατρείο για να λάβει ιατρικές υπηρεσίες (διάγνωση, θεραπεία κ.ο.κ.), η νόμιμη βάση της επεξεργασίας έγκειται στο ότι η επεξεργασία είναι αναγκαία για σκοπούς ιατρικής διάγνωσης, παροχής υγειονομικής ή κοινωνικής περίθαλψης ή θεραπείας. Επομένως, δεν χρειάζεται να ζητείται κάθε φορά ειδική έγγραφη συναίνεση από κάθε ασθενή που αναζητά ιατρική συμβουλή ή ιατρικές υπηρεσίες από έναν ιδιώτη ιατρό. Εάν ο γιατρός θέλει να επεξεργαστεί τα δεδομένα και για άλλους σκοπούς, τότε πρέπει να ζητήσει τη ρητή συγκατάθεση του ασθενή του.
Η συμμετοχή ενός ασθενή σε μια κλινική μελέτη προϋποθέτει τη ρητή συγκατάθεσή του, αφού προηγουμένως λάβει σαφή και πλήρη ενημέρωση σχετικά με την επεξεργασία των προσωπικών του δεδομένων.
Σε περιπτώσεις όπου η επεξεργασία δεδομένων ειδικών κατηγοριών από επαγγελματίες υγείας βασίζεται στην συγκατάθεση και όχι σε άλλη νομική βάση που προβλέπει η νομοθεσία προστασίας προσωπικών δεδομένων (π.χ. διάγνωση, περίθαλψη, θεραπεία, προστασία ζωτικών συμφερόντων του υποκειμένου, διαφύλαξη δημοσίου συμφέροντος, κτλ.), θα πρέπει να εξασφαλίζεται η γραπτή συγκατάθεση των υποκειμένων των δεδομένων. Άλλωστε, η έγγραφη συγκατάθεση διαθέτει σαφή πλεονεκτήματα, καθώς είναι σαφής, ρητή και μπορεί να αποδειχθεί.
- Πρέπει να τηρώ Αρχείο Δραστηριοτήτων Επεξεργασίας;
Το άρθρο 30 προβλέπει την υποχρέωση του Υπεύθυνου Επεξεργασίας να τηρεί ένα αρχείο όπου καταγράφονται οι δραστηριότητες επεξεργασίας για τις οποίες είναι υπεύθυνος. Το αρχείο πρέπει να περιλαμβάνει:
- Όνομα και στοιχεία επικοινωνίας υπεύθυνου επεξεργασίας, εκπροσώπου και DPO (εάν έχει οριστεί)
- Σκοπούς επεξεργασίας
- Κατηγορίες υποκειμένων δεδομένων (π.χ. ασθενείς, εργαζόμενοι)
- Κατηγορίες αποδεκτών στους οποίους γνωστοποιούνται τα δεδομένα
- Διαβιβάσεις σε τρίτες χώρες ή διεθνείς οργανισμούς
- Προβλεπόμενες προθεσμίες διαγραφής
- ΤΕχνικά και οργανωτικά μέτρα ασφάλειας
Στην παράγραφο 5 προβλέπεται παρέκλιση από αυτήν την υποχρεώση για επιχειρήσεις ή οργανισμούς που απασχολούν λιγότερο από 250 άτομα. Ωστόσο, η παρέκκλιση που προβλέπεται στο άρθρο 30 παράγραφος 5 δεν είναι απόλυτη.
Υπάρχουν τρεις τύποι επεξεργασίας στην οποία δεν εφαρμόζεται:
- Επεξεργασία που ενδέχεται να έχει ως αποτέλεσμα κίνδυνο για τα δικαιώματα και τις ελευθερίες των υποκειμένων των δεδομένων.
- Επεξεργασία που δεν είναι περιστασιακή.
- Επεξεργασία που περιλαμβάνει ειδικές κατηγορίες δεδομένων ή προσωπικά δεδομένα που αφορούν σε ποινικές καταδίκες και αδικήματα.
Συνεπώς, όταν γίνεται επεξεργασία δεδομένων υγείας, που εμπίπτουν στην κατηγορία των ειδικών κατηγοριών δεδομένων, δεν ισχύει η παρέκλιση. Επιβάλλεται η τήρηση αρχείου επεξεργασίας, ακόμη και εάν ο υπεύθυνος επεξεργασίας απασχολεί λιγότερα από 250 άτομα. Ωστόσο, οι οργανισμοί αυτοί πρέπει να τηρούν αρχεία επεξεργασίας μόνο για τις μορφές επεξεργασίας που αναφέρονται στο άρθρο 30 παράγραφος 5, όχι για κάθε επεξεργασία.
11. Τι σημαίνει παραβίαση δεδομένων προσωπικού χαρακτήρα;
Παραβίαση δεδομένων προσωπικού χαρακτήρα συντελείται όταν υπάρχει παραβίαση της ασφάλειας που οδηγεί σε τυχαία ή παράνομη καταστροφή, απώλεια, μεταβολή, χωρίς άδεια γνωστοποίηση ή πρόσβαση δεδομένων προσωπικού χαρακτήρα που αποτέλεσαν αντικείμενο επεξεργασίας. Η ασφάλεια των ειδικών κατηγοριών δεδομένων, στα οποία περιλαμβάνονται τα δεδομένα υγείας, είναι μέγιστης σημασίας για τα συμφέροντα των υποκειμένων.
Επομένως, είναι σημαντικό να λαμβάνεται υπ’ όψιν ότι η προστασία των δεδομένων δεν αφορά μόνο την προστασία της εμπιστευτικότητάς τους (αποτροπή διαρροής), αλλά και της ακεραιότητάς τους (αποτροπή της αλλοίωσής τους) και της διαθεσιμότητάς τους (αποτροπή απώλειας).
Ο τύπος παραβίασης που έχει συμβεί πρέπει να λαμβάνεται υπ’ όψιν για να προσδιοριστεί ο κίνδυνος που προκαλείτα από αυτήν.
Παραβίαση Εμπιστευτικότητας: Μια παραβίαση εμπιστευτικότητας, με την οποία οι ιατρικές πληροφορίες έχουν αποκαλυφθεί σε μη εξουσιοδοτημένα μέρη, μπορεί να δημιουργεί κίνδυνο διακρίσεων σε βάρος των ασθενών στο κοινωνικό ή επαγγελματικό τους χώρο.
Παραβίαση Ακεραιότητας: Μια παραβίαση ακεραιότητας, όπου στοιχεία του ιστορικού ή των εξετάσεων ενός ασθενή έχουν αλλοιωθεί μπορεί να οδηγήσει σε εσφαλμένη διάγνωση ή θεραπεία με σοβαρούς κινδύνους για τη ζωή του.
Παραβίαση Διαθεσιμότητας: Στο πλαίσιο λειτουργίας ενός νοσοκομείου, εάν τα ιατρικά δεδομένα των ασθενών καταστούν μη διαθέσιμα, ακόμη και προσωρινά, αυτό θα μπορούσε να θέσει σε σοβαρό κίνδυνο την υγείων ασθενών.
Οι παραβιάσεις δεδομένων υγείας, εγγράφων ταυτότητας ή οικονομικών στοιχείων, όπως τα στοιχεία της πιστωτικής κάρτας, μπορούν να προκαλέσουν βλάβη μόνα τους, αλλά εάν χρησιμοποιηθούν μαζί θα μπορούσαν να χρησιμοποιηθούν για κλοπή ταυτότητας. Ο συνδυασμός προσωπικών δεδομένων είναι συνήθως πιο ευαίσθητος από μεμονωμένες πληροφορίες που συνιστούν προσωπικά δεδομένα.
12. Τι είναι Υπεύθυνος της επεξεργασίας;
Ο Υπεύθυνος της επεξεργασίας είναι το φυσικό ή νομικό πρόσωπο, το οποίο καθορίζει, μεμονωμένα ή μαζί με άλλους, τους σκοπούς και τα μέσα της επεξεργασίας προσωπικών δεδομένων.
Όταν αναφερομαστε σε ένα ιδιωτικό ιατρείο ενός φυσικού προσώπου, ο Υπεύθυνος Επεξεργασίας είναι ο γιατρός, που καθορίζει τους σκοπούς και τα μέσα επεξεργασίας των προσωπικών δεδομένων στο πλαίσιο λειτουργίας του ιατρείου. Όταν πρόκειται για νομικά πρόσωπα, π.χ. νοσοκομεία, κλινικές, ο Υπεύθυνος Επεξεργασίας είναι το νομικό πρόσωπο το οποίο μέσω της διοίκησής του καθορίζει τους σκοπούς και τα μέσα επεξεργασίας.
- Τι είναι Εκτελών την Επεξεργασία;
Ο Εκτελών την Επεξεργασία είναι ένα φυσικό ή νομικό πρόσωπο που επεξεργάζεται δεδομένα προσωπικού χαρακτήρα για λογαριασμό του Υπεύθυνου Επεξεργασίας. Ενδεικτικά, εκτελούντες την επεξεργασία μπορεί να είναι εξωτερικοί συνεργάτες που παρέχουν υπηρεσίες/συστήματα πληροφορικής που χρησιμοποιούνται για τη διαβίαση ή αποθήκευση προσωπικών δεδομένων.
14. Τι πρέπει να γνωρίζω όταν συνεργάζομαι με έναν Εκτελούντα την Επεξεργασία;
Ο Υπεύθυνος Επεξεργασίας υποχρεούται να χρησιμοποιεί μόνο Εκτελούντες την Επεξεργασία που παρέχουν επαρκείς εγγυήσεις για την εφαρμογή των κατάλληλων τεχνικών και οργανωτικών μέτρων κατά τρόπον ώστε η επεξεργασία να πληροί τις απαιτήσεις της νομοθεσίας για την προστασίας των προσωπικών δεδομένων.
Η επεξεργασία από έναν Εκτελούντα την Επεξεργασία πρέπει να διέπεται από σύμβαση ή νόμο που δεσμεύει τον τελευταίο και οριοθετεί το αντικείμενο, τη διάρκεια, τη φύση και τον σκοπό της επεξεργασίας, τον τύπο των δεδομένων προσωπικού χαρακτήρα, τις κατηγορίες των προσώπων στα οποία αναφέρονται τα δεδομένα και τις υποχρεώσεις και τα δικαιώματα του Υπεύθυνου Επεξεργασίας.
- Τι είναι ο Υπεύθυνος Προστασίας Δεδομένων (ΥΠΔ/DPO);
Ο Υπεύθυνος Προστασίας Δεδομένων (DPO) διορίζεται από τον Υπεύθυνο Επεξεργασίας και είναι αρμόδιος να επιβλέπει την εφαρμογή της στρατηγικής και των πολιτικών για την προστασία των δεδομένων ώστε να διασφαλίζεται η συμμόρφωση με την ισχύουσα νομοθεσία για την προστασία των προσωπικών δεδομένων.
- Σε ποιες περιπτώσεις είναι υποχρεωτικός ο ορισμός Υπεύθυνου Προστασίας Δεδομένων για τους επαγγελματίες υγείας;
Ο ορισμός του Υπευθύνου Προστασίας Δεδομένων καθίσταται υποχρεωτικός σε κάθε περίπτωση όπου: α. Η επεξεργασία διενεργείται από δημόσια αρχή ή δημόσιο φορέα. Εξαιρούνται τα δικαστήρια όταν ασκούν δικαιοδοτικό έργο, β. Απαιτείται τακτική και συστηματική παρακολούθηση των υποκειμένων των δεδομένων σε μεγάλη κλίμακα, γ. Διενεργείται μεγάλης κλίμακας επεξεργασία ειδικών κατηγοριών δεδομένων ή δεδομένων προσωπικού χαρακτήρα που αφορούν ποινικές καταδίκες και αδικήματα. Ειδική κατηγορία δεδομένων συνιστούν τα δεδομένα υγείας και επομένως, οι ιατροί και οι λοιποί επαγγελματίες του κλάδου υγείας ενδέχεται να εμπίπτουν στην περίπτωση γ’ κατά την οποία λαμβάνει χώρα επεξεργασία δεδομένων υγείας σε μεγάλη κλίμακα. Ωστόσο, η επεξεργασία δεδομένων υγείας που πραγματοποιείται από ιδιώτη ιατρό δεν συνιστά μεγάλης κλίμακας επεξεργασία και ως εκ τούτου στην περίπτωση αυτή δεν είναι υποχρεωτικός ο ορισμός Υπεύθυνου Προστασίας Δεδομένων. Αντίθετα, η επεξεργασία δεδομένων υγείας που πραγματοποιείται από νοσοκομείο ή μεγάλη κλινική συνιστά επεξεργασία μεγάλης κλίμακας και άρα ο ορισμός Υπεύθυνου Προστασίας Δεδομένων καθίσταται υποχρεωτικός. Για τις περιπτώσεις που δεν εμπίπτουν στις άνω 2 κατηγορίες (π.χ. πολυϊατρεία ή διαγνωστικά εργαστήρια με περισσότερους ιατρούς) συνιστάται να λάβουν νομική συμβουλή καθώς κάθε περίπτωση αξιολογείται ξεχωριστά με βάση τα χαρακτηριστικά της.[1]
- Εκτίμηση Αντικτύπου στην προστασία των δεδομένων προσωπικού χαρακτήρα
Εκτίμηση αντικτύπου είναι μια μελέτη που υπερβαίνει την απλή ανάλυση των κινδύνων προστασίας προσωπικών δεδομένων. Περιλαμβάνει τουλάχιστον τα εξής:
- Συστηματική περιγραφή των πράξεων επεξεργασίας και των σκοπών
- Εκτίμηση της αναγκαιότητας και της αναλογικότητας της επεξεργασίας σε σχέση με τους σκοπούς που επιδιώκονται
- Εκτίμηση των κινδύνων που δημιουργεί η επεξεργασία στα υποκείμενα των δεδομένων
- Την καταγραφή των προβλεπόμενων μέτρων αντιμετώπισης των κινδύνων.
Η διεξαγωγή της Εκτίμησης Αντικτύπου προβλέπεται ρητώς στο Άρθρο 35 του ΓΚΠΔ, απορρέει όμως και από την αρχή της λογοδοσίας, που αποτελεί βασική αρχή η οποία διατρέχει τον Κανονισμό. Οι επιχειρήσεις πρέπει να είναι σε θέση να αποδείξουν ότι οι αρχές της προστασίας της ιδιωτικότητας και των προσωπικών δεδομένων εξετάζονται και λαμβάνονται σοβαρά υπόψη. Η διενέργεια Εκτίμησης Αντικτύπου απαιτείται ιδίως στην περίπτωση μεγάλης κλίμακας επεξεργασίας δεδομένων υγείας.
Για παράδειγμα, ένα νοσοκομείο το οποίο επεξεργάζεται τα δεδομένα υγείας των ασθενών του οφείλει να διενεργήσει, πριν από την επεξεργασία, Εκτίμηση Αντικτύπου, καθώς
(α) η επεξεργασία εμπεριέχει ευαίσθητα δεδομένα υγείας,
(β) τα οποία αφορούν ευάλωτα πρόσωπα και
(γ) διενεργείται επεξεργασία μεγάλης κλίμακας.
Αντίστοιχα, όταν αποθηκεύονται για σκοπούς αρχειοθέτησης, ψευδωνυμοποιημένα προσωπικά δεδομένα υγείας προσώπων που συμμετείχαν σε ερευνητικά προγράμματα ή κλινικές δοκιμές, θα πρέπει επίσης να διενεργηθεί η σχετική εκτίμηση αντικτύπου.
Αντίθετα, η επεξεργασία δεδομένων υγείας ασθενών, η οποία πραγματοποιείται από έναν μεμονωμένο ιδιώτη ιατρό δεν προϋποθέτει την διενέργεια εκτίμησης αντικτύπου σχετικά με την προστασία προσωπικών δεδομένων. Ωστόσο, εάν ένας ιδιώτης ιατρός μπορεί να επιλέξει οικειοθελώς να προβεί σε μια τέτοια καταγραφή, προκειμένου αφενός να εξετάσει με συστηματικό τρόπο τους κινδύνους και να επιλέξει τα ενδεδειγμένα τεχνικά και οργανωτικά μέτρα.
- Ποια είναι τα δικαιώματα του υποκειμένου των δεδομένων στο πλαίσιο του ΓΚΠΔ;
Το υποκείμενο των δεδομένων έχει τα ακόλουθα δικαιώματα σύμφωνα με το νομικό πλαίσιο ΓΚΠΔ:
- Δικαίωμα πρόσβασης – Δικαίωμα να λαμβάνει πληροφορίες για το εάν γίνεται επεξεργασία δεδομένων και δικαίωμα πρόσβασης σε αυτά. Δικαίωμα ενημέρωσης σχετικά με την επεξεργασία αυτή (ποιος, για ποιο σκοπό, παραλήπτες, περίοδος διατήρησης κ.λπ.) ·
- Δικαίωμα στην διόρθωση – Δικαίωμα διόρθωσης ανακριβών προσωπικών δεδομένων και συμπλήρωσης ελλιπών πληροφοριών.
- Δικαίωμα διαγραφής (Δικαίωμα στη λήθη) – Δικαίωμα να ζητείται η διαγραφή οποιωνδήποτε δεδομένων που αφορούν το / τα υποκείμενο υπό ορισμένες προϋποθέσεις (δεδομένα που δεν είναι πλέον απαραίτητα, ανάκληση συγκατάθεσης, δεδομένα που έχουν υποβληθεί σε παράνομη επεξεργασία).
- Δικαίωμα Περιορισμού της Επεξεργασίας – όταν αμφισβητείται η ακρίβεια των δεδομένων, η επεξεργασία είναι παράνομη, τα δεδομένα δεν χρειάζονται πλέον στον υπεύθυνο επεξεργασίας, το υποκείμενο των δεδομένων έχει αντιταχθεί στην αυτοματοποιημένη επεξεργασία)
- Δικαίωμα στη φορητότητα των δεδομένων – Δικαίωμα αίτησης διαβίβασης δεδομένων προσωπικού χαρακτήρα σε άλλον Υπεύθυνο Επεξεργασίας σε δομημένη, ευρέως χρησιμοποιούμενη και μηχανικά αναγνώσιμη μορφή.
- Δικαίωμα ενημέρωσης κατά την αυτοματοποιημένη επεξεργασία δεδομένων προσωπικού χαρακτήρα και διατύπωση αντιρρήσεων όταν η απόφαση βασίζεται αποκλειστικά σε αυτοματοποιημένη επεξεργασία, συμπεριλαμβανομένης της κατάρτισης προφίλ, και η απόφαση αυτή παράγει έννομα αποτελέσματα ή επηρεάζει σημαντικά το υποκείμενο των δεδομένων. Δικαίωμα να ζητείται η ανθρώπινη παρέμβαση στην επεξεργασία δεδομένων προσωπικού χαρακτήρα.
- Ποιες είναι οι γενικές αρχές που διέπουν την επεξεργασία προσωπικών δεδομένων;
Οι επαγγελματίες υγείας πρέπει να διασφαλίσουν ότι η επεξεργασία των προσωπικών δεδομένων συμμορφώνεται με τις έξι ακόλουθες γενικές αρχές που ορίζονται από τη νομοθεσία προστασίας των προσωπικών δεδομένων:
- Νομιμότητα, δικαιοσύνη και διαφάνεια – Τα προσωπικά δεδομένα πρέπει να υποβάλλονται σε νόμιμη, δίκαιη και διαφανή επεξεργασία.
- Περιορισμός του σκοπού – Τα δεδομένα προσωπικού χαρακτήρα πρέπει να συλλέγονται για συγκεκριμένους, σαφείς και νόμιμους σκοπούς και να μην υποβάλλονται σε περαιτέρω επεξεργασία με τρόπο ασυμβίβαστο προς τους σκοπούς αυτούς (με εξαιρέσεις για δημόσιο συμφέρον, επιστημονικούς, ιστορικούς ή στατιστικούς σκοπούς).
- Ελαχιστοποίηση δεδομένων – Τα δεδομένα προσωπικού χαρακτήρα πρέπει να είναι επαρκή, συναφή και να περιορίζονται σε όσα είναι απαραίτητα σε σχέση με τους σκοπούς για τους οποίους υποβάλλονται σε επεξεργασία.
- Ακρίβεια / ποιότητα δεδομένων – Τα δεδομένα προσωπικού χαρακτήρα πρέπει να είναι ακριβή και, όπου χρειάζεται, να ενημερώνονται. Ανακριβή προσωπικά δεδομένα που πρέπει να διαγραφούν ή να διορθωθούν χωρίς καθυστέρηση.
- Διατήρηση – Τα δεδομένα προσωπικού χαρακτήρα πρέπει να φυλάσσονται σε αναγνωρίσιμη μορφή για όχι περισσότερο από ό, τι είναι απαραίτητο (με εξαιρέσεις για δημόσιο συμφέρον, επιστημονικούς, ιστορικούς ή στατιστικούς σκοπούς) και
- Ακεραιότητα και εμπιστευτικότητα – Τα προσωπικά δεδομένα πρέπει να υποβάλλονται σε επεξεργασία κατά τρόπο που να διασφαλίζει την κατάλληλη ασφάλεια των προσωπικών δεδομένων, συμπεριλαμβανομένης της προστασίας από μη εξουσιοδοτημένη ή παράνομη επεξεργασία και κατά τυχαίας καταστροφής ή ζημίας, χρησιμοποιώντας κατάλληλα τεχνικά ή οργανωτικά μέτρα.
- Ποια είναι τα κατάλληλα τεχνικά και οργανωτικά μέτρα;
Ο Κανονισμός δεν ορίζει συγκεκριμένα τεχνικά που λαμβάνονται για την ασφάλεια της προστασίας προσωπικών δεδομένων, όπως είναι εύλογο, καθώς το ποια μέτρα είναι κατάλληλα εξαρτάται από πολλούς παράγοντες και κυρίως από τον κίνδυνο που συνδέεται με κάθε επεξεργασία (ανάλογα με το είδος και το εύρος των δεδομένων), το σκοπό της επεξεργασίας κ.ο.κ..
Ο Κανονισμός αναφέρεται ενδεικτικά στην ψευδωνυμοποίηση και την κρυπτογράφηση. Πέραν αυτού, εστιάζει κυρίως στο επιδιωκόμενο αποτέλεσμα αφήνοντας κάθε υπόχρεο (υπεύθυνο ή εκτελούντα την επεξεργασία) να σταθμίσει όλους τους παράγοντες και να επιλέξει τα κατάλληλα μέτρα ασφάλειας. Τα παραδείγματα που αναφέρονται είναι ενδεικτικά και αφορούν μόνο περιπτώσεις ιατρείου ενός ιδιώτη ιατρού που χρησιμοποιεί υπολογιστή για την εξυπηρέτηση των επαγγαλματικών του αναγκών (χωρίς να λαμβάνονται υπ’ όψιν τυχόν πρόσθετα μέσα όπως ειδικό λογισμικό για καταγραφή στοιχείων, υπηρεσίες cloud για αποθήκευση στοιχείων, εφαρμογές τρίτων κλπ). Τα μέτρα ασφάλειας πρέπει να είναι κατάλληλα ώστε να διασφαλίζεται το απόρρητο, η ακεραιότητα, η διαθεσιμότητα και η αξιοπιστία των συστημάτων επεξεργασίας σε συνεχή βάση. Ενδεικτικά, σε ένα μικρό ιδιωτικό ιατρείο που χρησιμοποιεί κοινό υπολογιστή, τέτοια μέτρα περιλαμβάνουν τη χρήση λογισμικού που αποτρέπει κακόβουλες επιθέσεις, τον περιορισμό της πρόσβασης στα συστήματα μέσω κωδικών, την τήρηση αντιγράφων ασφαλείας – back up, κλπ.
- Ποια είναι τα καθήκοντα γνωστοποίησης των επαγγελματιών υγείας όταν ενεργούν ως υπεύθυνοι επεξεργασίας δεδομένων;
Οι υποχρεώσεις γνωστοποίησης (στις εποπτικές αρχές και στα πρόσωπα στα οποία αναφέρονται τα δεδομένα) ενεργοποιούνται όταν διαπιστώνεται “τυχαία ή παράνομη καταστροφή, απώλεια, αλλοίωση, μη εξουσιοδοτημένη γνωστοποίηση προσωπικών δεδομένων ή πρόσβαση σε αυτά”. Το πεδίο εφαρμογής του Κανονισμού καταλαμβάνει μόνο τις πραγματικές παραβιάσεις και όχι τις δυνητικές.
Ο Κανονισμός απαιτεί από τους υπεύθυνους επεξεργασίας δεδομένων να γνωστοποιούν την παραβίαση στις αρμόδιες αρχές προστασίας δεδομένων (εν προκειμένω για την Ελλάδα αρμόδια είναι η “Αρχή Προστασίας Δεδομένων Προσωπικού Χαρακτήρα”[2]) χωρίς καθυστέρηση και, εν πάση περιπτώσει, εντός 72 ωρών από τη στιγμή που έχουν λάβει γνώση της παραβίασης αυτής. Ειδικότερα, ο Υπεύθυνος Επεξεργασίας οφείλει:
- Να γνωστοποιήσει μια παραβίαση στην ΑΠΔΠΧ εάν η παραβίαση ενδέχεται να προκαλέσει κίνδυνο για τα υποκείμενα των δεδομένων
- Να ενημερώσει τα ίδια τα υποκείμενα των δεδομένων που θίγονται, εάν η παραβίαση ενδέχεται να τους προκαλέσει υψηλό κίνδυνο.
Παραδείγματα:
- Απώλεια λίστας με ονοματεπώνυμα και επαγγελματικά τηλέφωνα συναδέλφων ιατρών που διατηρεί ένας ιατρός για επαγγελματική χρήση. Η λίστα περιέχει προσωπικά δεδομένα, επομένως η διαρροή ή απώλειά της συνιστά παραβίαση. Ωστόσο, η παραβίαση αυτή δεν δημιουργεί κάποιο κίνδυνο για τους ιατρούς των οποίων τα στοιχεία περιλαμβάνονται στη λίστα. Δεν απαιτείται γνωστοποίηση στην ΑΠΔΠΧ ούτε ενημέρωση των ατόμων που περιλαμβάνονται στη λίστα.
- Διαρροή ημερολογίου στο οποίο εμφανίζονται τα ραντεβού ενός ιατρού κατά τη διάρκεια του τελευταίου έτους. Περιλαμβάνεται ονοματεπώνυμο του ασθενή. Αν και τα στοιχεία που αφορούν κάθε ασθενή περιορίζονται στο ονοματεπώνυμο, η ειδικότητα του ιατρού καθώς και πρόσθετες πληροφορίες που συνάγονται από το ημερολόγιο, όπως η συχνότητα των ραντεβου κάθε ασθενή μπορεί να δημιουργεί κίνδυνο για τα δικαιώματα των ασθενών, καθώς μπορούν από τα στοιχεία αυτά να συναχθούν πληροφορίες που αφορούν την υγεία των ασθενών. Στην περίπτωση αυτή, θα πρέπει να γίνει γνωστοποίηση στην ΑΠΔΠΧ και να ενημερωθούν οι ασθενείς.
- Φάκελοι με ιστορικό ασθενών τηρούνται ηλεκτρονικά στον υπολογιστή ιατρείου. Αντίγραφο τηρείται και σε φορητό μέσο αποθήκευσης. Το μέσο αποθήκευσης καταστρέφεται από ατύχημα. Εφόσον υπάρχει η δυνατότητα άμεσης δημιουργίας νέου αντιγράφου ασφαλείας και δημιουργηθεί άμεσα νέο αντίγραφο, δεν υπάρχει κάποιος κίνδυνος, επομένως δεν απαιτείται γνωστοποίηση στην ΑΠΔΠΧ.
- Το φορητό μέσο αποθήκευσης στο οποίο αποθηκεύονται μεταξύ άλλων και δεδομένα υγείας ασθενών κλέβεται. Τα αρχεία είναι κρυπτογραφημένα και δεν υπάρχει πρόσβαση στο κλειδί της αποκρυπτογράφησης.. Θα πρέπει να αξιολογηθεί εάν υπάρχει πιθανότητα αποκρυπτογράφησης των αρχείων (λαμβάνοντας υπ’ όψιν τα δεδομένα κάθε περίπτωσης). Εάν τα αρχεία δεν μπορούν να τύχουν επεξεργασίας από μη εξουσιοδοτημένο τρίτο, δεν απαιτείται γνωστοποίηση στην ΑΠΔΠΧ.
Η εν λόγω υποχρέωση επιβαρύνει σημαντικά τον Υπεύθυνο Επεξεργασίας, ο οποίος θα έχει χρονικούς περιορισμούς προκειμένου να εκτιμήσει την σοβαρότητα και το εύρος της παραβίασης. Σε ορισμένες περιπτώσεις, οι υπεύθυνοι επεξεργασίας δεδομένων ενδέχεται να δεσμεύονται να ενημερώσουν τα υποκείμενα των δεδομένων σχετικά με μια τέτοια παραβίαση.
Η παράλειψη γνωστοποίησης παραβίασης, όταν απαιτείται, μπορεί να οδηγήσει σε πρόστιμο.
- Άλλα πρακτικά παραδείγματα εφαρμογής του Κανονισμού στους επαγγελματίες που δραστηριοποιούνται στον κλάδο υγείας.
(α) Συλλογή δεδομένων από τρίτο και όχι από το ίδιο το υποκείμενο των δεδομένων.
Ένας ασθενής (έναντι του οποίου ισχύει η υποχρέωση τήρησης του επαγγελματικού απορρήτου) παρέχει στον ιατρό πληροφορίες σχετικά με την υγεία του που σχετίζονται με μια γενετική πάθηση, την οποία έχουν και πολλοί στενοί συγγενείς του. Ο ιατρός (υπεύθυνος επεξεργασίας δεδομένων), δεσμεύεται από υποχρέωση τήρησης του απορρήτου σε σχέση με τα ιατρικά δεδομένα των ασθενών του. Παράλληλα, ο ασθενής παρέχει στον ιατρό ορισμένα προσωπικά δεδομένα των συγγενών του (υποκείμενα των δεδομένων) που έχουν την ίδια πάθηση. Βάσει του Κανονισμού άρθρο 14), όταν τα δεδομένα προέρχονται από άλλο πρόσωπο εκτός του ίδιου του υποκειμένου, ο υπεύθυνος της επεξεργασίας οφείλει να παρέχει στο υποκείμενο των δεδομένων κάθε απαραίτητη πληροφορία και, μεταξύ άλλων, την πηγή προέλευσης και τους σκοπούς της επεξεργασίας. Ωστόσο, στην προκειμένη περίπτωση, ο ιατρός δεν υποχρεούται να παρέχει στους εν λόγω συγγενείς τις ανωτέρω πληροφορίες, διότι εάν τις παράσχει, παραβιάζεται η υποχρέωση επαγγελματικού απορρήτου, την οποία οφείλει στον ασθενή του.
(β) Παραδείγματα λήψης συγκατάθεσης με ηλεκτρονικά μέσα
(i) Μια κλινική αισθητικής χειρουργικής ζητά τη ρητή συγκατάθεση ενός ασθενούς για τη μεταφορά του ιατρικού του φακέλου σε έναν εξειδικευμένο ιατρό προκειμένου να εκφράσει τη γνώμη του σχετικά με την κατάσταση του ασθενούς. Το ιατρικό αρχείο τηρείται σε ψηφιακή μορφή. Δεδομένης της ειδικής φύσης των σχετικών πληροφοριών, η κλινική ζητά την ηλεκτρονική υπογραφή του υποκειμένου των δεδομένων προκειμένου αφενός να λάβει έγκυρη ρητή συγκατάθεση και αφετέρου να είναι σε θέση να αποδείξει ότι έχει ληφθεί ρητή συγκατάθεση.
(ii) Η επαλήθευση της συγκατάθεσης σε δύο στάδια μπορεί επίσης να είναι ένας τρόπος έγκυρης ρητής συγκατάθεσης. Για παράδειγμα, ένα υποκείμενο δεδομένων λαμβάνει ένα μήνυμα ηλεκτρονικού ταχυδρομείου που τον ενημερώνει για την πρόθεση του Υπεύθυνου Επεξεργασίας να επεξεργαστεί ένα αρχείο που περιέχει ιατρικά δεδομένα. Ο Υπεύθυνος Επεξεργασίας εξηγεί στο μήνυμα ηλεκτρονικού ταχυδρομείου ότι ζητά τη συγκατάθεσή του για τη χρήση συγκεκριμένων δεδομένων για συγκεκριμένο σκοπό. Εάν το υποκείμενο των δεδομένων συμφωνεί με τη χρήση αυτών των δεδομένων, ο υπεύθυνος επεξεργασίας ζητά από αυτόν να λάβει απάντηση μέσω ηλεκτρονικού ταχυδρομείου που να περιέχει τη δήλωση «Συμφωνώ». Μετά την αποστολή της απάντησης, το υποκείμενο δεδομένων λαμβάνει έναν σύνδεσμο επαλήθευσης στον οποίο πρέπει να γίνει κλικ ή ένα μήνυμα SMS με κωδικό επαλήθευσης, για να επιβεβαιώσει την παροχή συγκατάθεσης.
[1] Για περισσότερες πληροφορίες σχετικά με το θέμα βλ. την από 25.04.2018 ανακοίνωση του Ιατρικού Συλλόγου Αθηνών με τίτλο «Ενημέρωση προς τα μέλη του Ιατρικού Συλλόγου Αθηνών σχετικά με τον υποχρεωτικό ή μη διορισμό Υπευθύνου Προστασίας Δεδομένων (Data Protection Officer)», δημοσιευμένη στο http://www.isathens.gr/syndikal/7760-enimerwsi-meli-isa-gia-diorismo-dpo.html
[2] Διαθέσιμη στο http://www.dpa.gr/






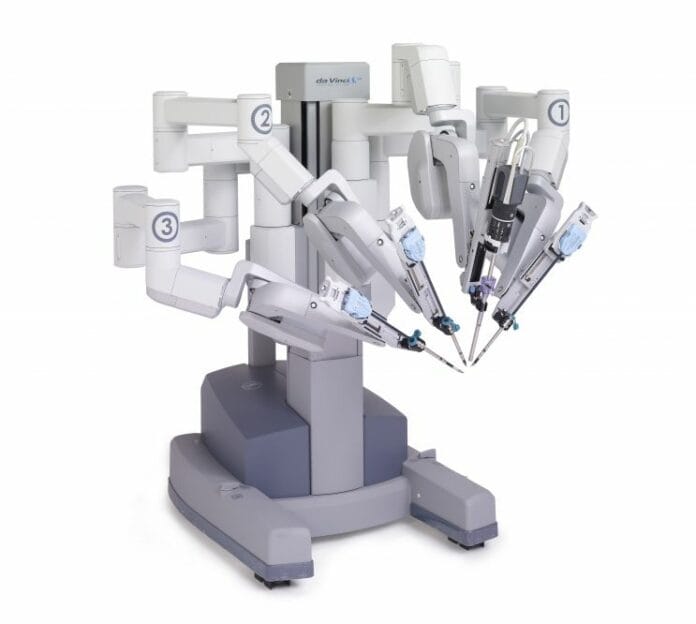
 Το σύστημα da Vinci SI ανοίγει σε ασθενείς και ιατρούς νέες εναλλακτικές στην ελάχιστα επεμβατική χειρουργική, σε σχέση με τις λύσεις που υπήρχαν τα προηγούμενα χρόνια σε επεμβάσεις καρκίνου του προστάτη, γυναικολογίας, παχυσαρκίας, γενικής χειρουργικής. Τα πλεονεκτήματα για τον ασθενή, σε σχέση με τα συμβατικά χειρουργεία, είναι πολύ σημαντικά και συνοψίζονται σε σημαντικά μειωμένο χρόνο νοσηλείας, μηδαμινή απώλεια αίματος, ελάχιστο μετεγχειρητικό πόνο και δυσφορία, πολύ μικρότερο κίνδυνο μόλυνσης καθώς και άρτια αισθητικά αποτελέσματα.





