back to top
19 C
Athens
Σάββατο 21 Νοεμβρίου 2026
Αρχική Blog Σελίδα 1213

Κυβερνοασφάλεια: Οι προτάσεις του ΣΕΒ για ασφαλείς επιχειρήσεις

0

Πάνω από το 50% των μεσαίων και μεγάλων επιχειρήσεων αναμένεται να απειληθεί το 2020 από κάποιας μορφής κυβερνοεπίθεση, επισημαίνει ο ΣΕΒ σε σχετική μελέτη με την οποία εφιστά την προσοχή των επιχειρήσεων στο ζήτημα της κυβερνοασφάλειας. Όπως αναφέρει, οι κίνδυνοι του κυβερνοχώρου έχουν αυξηθεί κατακόρυφα και ενώ η πανδημία επιτάχυνε την ψηφιοποίηση δημόσιων οργανισμών και επιχειρήσεων, δεν παρατηρείται ανάλογη αναβάθμιση και αναθεώρηση των συστημάτων και πολιτικών ασφαλείας.

«Ένα σοβαρό περιστατικό μπορεί να διαταράξει την εύρυθμη λειτουργία, ακόμα και να θέσει σε κίνδυνο την επιβίωση της επιχείρησης», αναφέρει ο Σύνδεσμος. «Οι κυβερνο-επιθέσεις μπορούν να πλήξουν την αξιοπιστία της επιχείρησης, να προκαλέσουν οικονομική ζημιά, να διακόψουν την παραγωγική λειτουργία, να υποκλέψουν πνευματική ιδιοκτησία, να διαρρεύσουν εμπιστευτικές πληροφορίες, να διακόψουν την πρόσβαση σε βάσεις δεδομένων, ή ακόμα και να εκβιάσουν για την «απελευθέρωση» των δεδομένων. Επίσης, μπορεί να επιφέρουν νομικούς κινδύνους λόγω ελλιπούς προστασίας προσωπικών δεδομένων (κανόνες GDPR)».

ΑΝΑΛΥΤΙΚΑ

Η ταχεία υιοθέτηση ψηφιακών τεχνολογιών είναι σημαντικός παράγοντας προσαρμογής κάθε επιχείρησης στην 4η Βιομηχανική Επανάσταση. Όμως μαζί με την τεχνολογική προσαρμογή έρχεται και η ανάγκη διαχείρισης των αυξανόμενων κινδύνων του κυβερνοχώρου. Ένα σοβαρό περιστατικό μπορεί να διαταράξει την εύρυθμη λειτουργία, ακόμα και να θέσει σε κίνδυνο την επιβίωση της επιχείρησης. Είναι σημαντικό οι επιχειρήσεις να διαθέτουν αποτελεσματικές στρατηγικές κυβερνοασφάλειας με όλα τα οργανωτικά και τεχνολογικά μέτρα.

Οι κυβερνο-εγκληματίες εκμεταλλεύονται τα κενά ασφαλείας που παρουσιάζονται τόσο λόγω ελλιπούς κατανόησης των νέων τεχνολογιών από την επιχείρηση όσο και ελλιπούς πληροφόρησης στους εργαζόμενους-χρήστες από την επιχείρηση για τις νέες μορφές ψηφιακής παραπλάνησης. Οι κυβερνο-επιθέσεις μπορούν να πλήξουν την αξιοπιστία της επιχείρησης, να προκαλέσουν οικονομική ζημιά, να διακόψουν την παραγωγική λειτουργία, να υποκλέψουν πνευματική ιδιοκτησία, να διαρρεύσουν εμπιστευτικές πληροφορίες, να διακόψουν την πρόσβαση σε βάσεις δεδομένων, ή ακόμα και να εκβιάσουν για την «απελευθέρωση» των δεδομένων. Επίσης, μπορεί να επιφέρουν νομικούς κινδύνους λόγω ελλιπούς προστασίας προσωπικών δεδομένων (κανόνες GDPR).

Κάθε ηλεκτρονική συσκευή, εργαζόμενος, ή εξωτερικός συνεργάτης μπορεί να βρεθεί εκτεθειμένος σε «κυβερνο-κινδύνους». Όμως, λύση δεν είναι η καθυστέρηση της τεχνολογικής αναβάθμισης λόγω φόβου, αλλά μια ξεκάθαρη πολιτική ασφάλειας με συνεχή προσαρμογή του επιπέδου κυβερνοασφάλειας στα τεχνολογικά δεδομένα.

Αύξηση των κινδύνων κατά την πανδημία του κορωνοϊού

Εν μέσω πανδημίας, οι κίνδυνοι του κυβερνοχώρου έχουν αυξηθεί κατακόρυφα. Ενώ η πανδημία επιτάχυνε την ψηφιοποίηση δημόσιων οργανισμών και επιχειρήσεων, δεν παρατηρείται ανάλογη αναβάθμιση και αναθεώρηση των συστημάτων και πολιτικών ασφαλείας. Η αποτελεσματική κυβερνοασφάλεια όμως, προϋποθέτει την επαγρύπνηση των διοικήσεων, επαρκείς προϋπολογισμούς, υλοποίηση προτεραιοποιημένων δράσεων σε επίπεδο τεχνολογίας ασφαλείας, διαδικασιών, διακυβέρνησης και ανθρώπινου δυναμικού. Πρέπει να γίνει άμεσα αντιληπτό ότι όσο γρήγορα εξελίσσονται οι τεχνικές ψηφιακών επιθέσεων, τόσο άμεσα πρέπει να επικαιροποιούνται και οι μέθοδοι προστασίας.

Ποιοι είναι οι κίνδυνοι για τις επιχειρήσεις
Οι επιθέσεις εστιάζουν κυρίως σε τρεις κατηγορίες επιχειρήσεων: Στις βιομηχανικές επιχειρήσεις, στις μεσαίες και μεγάλες επιχειρήσεις ανεξαρτήτως κλάδου, και στις επιχειρήσεις με σημαντικό όγκο εμπιστευτικών πληροφοριών. Οι μικρότερες επιχειρήσεις αντιμετωπίζουν γενικά λιγότερες επιθέσεις, χωρίς αυτό να σημαίνει πως δεν πρέπει να λαμβάνουν μέτρα προστασίας. Ειδικότερα:

  • Ο κλάδος της βιομηχανίας αντιμετωπίζει αυξανόμενες απειλές στην εποχή της 4ης Βιομηχανικής επανάστασης. Σε ευρωπαϊκό επίπεδο, το 2018 4 στις 10 βιομηχανικές επιχειρήσεις επηρεάστηκαν από σοβαρό συμβάν ασφάλειας, τα περιστατικά εκβιασμών αυξήθηκαν 3500%, η ψηφιακή απάτη κατά 250%. Η μέση οικονομική ζημιά ανήλθε σε €330.000 ανά περιστατικό ενώ η αντίστοιχη μέση ζημιά από παραβίαση οικονομικών και εμπιστευτικών δεδομένων ήταν €7,5 εκ. Σημειώνεται πως τα νούμερα παρουσιάζουν ισχυρά αυξητική τάση το 2019, ενώ η πανδημία αναμένεται να τα αυξήσει περισσότερο.
  • Οι μεσαίες και μεγάλες επιχειρήσεις υιοθετούν εκτενώς νέες ψηφιακές τεχνολογίες (βλέπε πρόσφατη μελέτη σε 16 κλάδους) και βιώνουν ψηφιακές παραβιάσεις ιδιαίτερης σοβαρότητας. Την περίοδο 2014-2019, οι παραβιάσεις αυξήθηκαν κατά 67%, με αποτέλεσμα το 2019, το 40% των επιχειρήσεων να βιώσει ψηφιακές παραβιάσεις, με αυξημένο κόστος και χρόνο αποκατάστασης. Το μέσο κόστος αποκατάστασης μαζί με τη μέση επίπτωση στην καθημερινή λειτουργία υπολογίζεται σε €13 εκ. ανά παραβίαση. Η ζημιά αυτή παρουσιάζει σημαντική αυξητική τάση κατά 72% την τελευταία πενταετία. Το 2020 πάνω από το 50% των μεσαίων και μεγάλων επιχειρήσεων αναμένεται να απειληθεί από κάποιας μορφής κυβερνοεπίθεση.
  • Για επιχειρήσεις με σημαντικό όγκο εμπιστευτικών πληροφοριών (όπως η πνευματική ιδιοκτησία), είναι ιδιαίτερα κρίσιμη η επαρκής προστασία. Σε πρόσφατη ανάλυση, το μέσο κόστος αποκατάστασης (τεχνική και λειτουργική) από κυβερνοεπίθεση ανέρχεται σε €3,9 εκ. ανά παραβίαση, ενώ το μέσο χρονικό διάστημα για τον εντοπισμο και περιορισμό του περιστατικού φτάνει τις 280 ημέρες. Στην ίδια ανάλυση αναδεικνύονται και οι συνέπειες της πανδημίας, καθώς 3 στις 4 επιχειρήσεις αναμένουν σημαντική αύξηση του χρόνου εντοπισμού και αποκατάστασης τέτοιων περιστατικών, κυρίως λόγω της δυσκολίας ψηφιακής προστασίας σε περιπτώσεις απομακρυσμένης εργασίας.

Είναι εμφανές ότι η εξέλιξη των τεχνικών των κυβερνοεπιθέσεων συμβαδίζει με την εξέλιξη της τεχνολογίας. Οι οργανισμοί πρέπει να υιοθετήσουν την αντίληψη ότι σε μεσοπρόθεσμο χρονικό ορίζοντα η ασφάλειά τους θα αντιμετωπίσει σημαντικές ψηφιακές προκλήσεις. Για το λόγο αυτό απαιτείται η έγκαιρη προετοιμασία για την άμεση και αποτελεσματική διαχείριση κακόβουλών περιστατικών, ελαχιστοποίηση των οικονομικών επιπτώσεων και επαναφορά των επιχειρησιακών λειτουργιών το συντομότερο δυνατό. Κατά συνέπεια, οι επιχειρήσεις οφείλουν να μεριμνήσουν, ώστε να πορευθούν στη νέα ψηφιακή με ένα συνεκτικό και ισχυρό σχέδιο κυβερνοασφάλειας, που να καλύπτει όλα τα επίπεδα και στάδια λειτουργίας τους.

Το Παρατηρητήριο Ψηφιακού Μετασχηματισμού του ΣΕΒ για την κυβερνοασφάλεια

Το Παρατηρητήριο Ψηφιακού Μετασχηματισμού του ΣΕΒ με τη συνεργασία της Deloitte, προτείνει ένα πλέγμα 35 καλών πρακτικών κυβερνοασφάλειας (ανάλυση εδώ). Επιπλέον, περιέχει έναν οδικό χάρτη προετοιμασίας για την αντιμετώπιση ψηφιακών επιθέσεων, ώστε οι επιχειρήσεις να αναβαθμίσουν την ασφάλειά τους μέσα από την απάντησή τους σε 10 κρίσιμα ερωτήματα:

Επίγνωση: περιλαμβάνει την κατανόηση και αξιολόγηση του κινδύνου και τις απαραίτητες δομές και πόρους ψηφιακής προστασίας
1. Ποιος έχει τη θέση του Υπεύθυνου Ασφάλειας Πληροφοριών (CISO); Έχει η θέση επαρκείς διοικητικές αρμοδιότητες για το σχεδιασμό και εποπτεία της κυβερνοασφάλειας;
2. Διατίθεται επαρκής προϋπολογισμός και ανθρώπινοι πόροι για θέματα κυβερνο-προστασίας;

Προστασία: λειτουργίες και συστήματα που προστατεύονται με καλές πρακτικές και δικλείδες ασφαλείας
3. Ποιες διαδικασίες της επιχείρησης βασίζονται καταλυτικά σε ψηφιακά συστήματα και πως επηρεάζεται η καθημερινή λειτουργία της επιχείρησης από προβλήματα στα συστήματα αυτά;
4. Ποια είναι τα κρίσιμα προϊόντα / υπηρεσίες / πληροφορίες / γραμμές παραγωγής / ΤΠΕ που χρήζουν προστασίας;
5. Ποιοι είναι οι νέοι κίνδυνοι που αναπτύσσονται στον κυβερνοχώρο για τις κρίσιμες διαδικασίες και συστήματα της επιχείρησης;
6. Ποιο είναι το υφιστάμενο και ποιο το επιθυμητό επίπεδο κυβερνοασφάλειας στις διαδικασίες και στα συστήματα της επιχείρησης;

Ανθεκτικότητα: με αρχιτεκτονική ψηφιακής ασφάλειας και συνεχείς προληπτικούς ελέγχους 
7. Ποια πρότυπα ασφαλείας πρέπει να χρησιμοποιήσει η επιχείρηση;
8. Ποιες είναι οι προτεραιότητες για την κυβερνοπροστασία της επιχείρησης, με μεσοπρόθεσμο (1 έτος) και μακροπρόθεσμο ορίζοντα (5 έτη);
9. Πως υιοθετείται μια κουλτούρα ασφαλούς χρήσης ψηφιακών συστημάτων από όλους τους εργαζόμενους;
10. Κάθε πότε γίνονται δοκιμές ανθεκτικότητας της προστασίας και κάθε πότε επικαιροποιείται η στρατηγική;

Οι απαντήσεις κάθε επιχείρησης στις παραπάνω ερωτήσεις θα τη βοηθήσουν να αποτρέψει σημαντικούς κινδύνους κυβερνοασφάλειας, εφόσον στο επόμενο στάδιο συνοδεύονται και από την εφαρμογή ενός αντίστοιχου σχεδίου, προσαρμοσμένου στις ανάγκες της. Μια τέτοια προσέγγιση, πέρα από αυξημένο επίπεδο ασφάλειας κατά τη λειτουργία της επιχείρησης, προσφέρει και ένα σημαντικό ανταγωνιστικό πλεονέκτημα, τόσο μέσω της διασφάλισης της εμπιστοσύνης μετόχων και πελατών στη διοίκηση της επιχείρησης, όσο και μέσα από τη μεγιστοποίηση του οφέλους των τεχνολογιών της 4ης Βιομηχανικής Επανάστασης.

Δείτε εδώ την πλήρη μελέτη και ανάλυση του παρατηρητηρίου ψηφιακού μετασχηματισμού του ΣΕΒ για την κυβερνοασφάλεια.

 

Το Twitter στρατολόγησε διάσημο χάκερ ως επικεφαλής κυβερνοασφάλειας

0

Το Twitter, ευρισκόμενο υπό αυξανόμενη πίεση λόγω ολοένα σοβαρότερων παραβιάσεων του σε θέματα ασφάλειας, ανέθεσε σε έναν από τους διασημότερους χάκερ του κόσμου τη θέση του υπεύθυνου κυβερνοασφάλειας. Πρόκειται για τον Πέιτερ Ζάτκο, ευρύτερα γνωστό με το παρατσούκλι του χάκερ “Mudge”.

Δείτε επίσης: Κυβερνοασφάλεια: Αλλάζουν οι προτεραιότητες των στελεχών

Ο Ζάτκο ανέλαβε ευρείες αρμοδιότητες, προκειμένου να επιφέρει αλλαγές σε διάφορα πεδία που άπτονται της ασφάλειας του Twitter. Θα αναφέρεται απευθείας στον διευθύνοντα σύμβουλο Τζακ Ντόρσι και αναμένεται να αναλάβει τα διευθυντικά καθήκοντα του μετά από ένα διάστημα ενημέρωσης 45 έως 60 ημερών.

Πρόσφατα ο Ζάτκο είχε αναλάβει να διασφαλίσει την κυβερνοασφάλεια της νέας εταιρείας ηλεκτρονικών πληρωμών Stripe και προηγουμένως είχε συνεργαστεί με τη Google, αλλά και με την Υπηρεσία Προωθημένων Αμυντικών Ερευνητικών Προγραμμάτων (DARPA) του Πενταγώνου των ΗΠΑ.

Η καριέρα του είχε ξεκινήσει στη δεκαετία του 1990, όταν από τη μία συνεργαζόταν υπεργολαβικά σε διαβαθμισμένα προγράμματα με μια κυβερνητική υπηρεσία, ενώ από την άλλη ήταν ανάμεσα στα ηγετικά στελέχη της ομάδας χάκερ “Cult of the Dead Cow” (Λατρεία της Νεκρής Αγελάδας), η οποία είχε “στριμώξει” τη Microsoft για να βελτιώσει την ασφάλεια των Windows.

Cyber Risks Management & Cyber Claims: Mε την Covid-19 είναι ευκαιρία να πάμε σε πιο ασφαλείς λύσεις

0
Εξαιρετικά ενδιαφέρουσες ήταν οι απόψεις των συμμετεχόντων στο τρίτο Panel του 2nd Cyber Insurance & Incident Response Conference με θέμα “Cyber Risks Management & Cyber Claims“. Συντονιστής του πάνελ ήταν ο κ. Χρήστος Ξενάκης, rofessor, Department of Digital Systems, University of Piraeus και ομιλητές η κα. Δήμητρα Ξηντάρα, CISM,CIPM,CIPP/E,FIP, Data Protection Officer, Όμιλος Eurolife FFH και οι κ.κ Δρ. Δημήτριος Πατσός,Πρόεδρος (ISC)2 Hellenic Chapter & IT GRC Director, SYNTAX IT Group, Δρ. Ιωάννης Αγραφιώτης, Senior Research Fellow in Cyber Security, University of Oxford, Leon Hassid, Sales Enablement & Training Leader, SecurityScorecard, Χρόνης Καπαλίδης, Επικεφαλής Τομέα Κυβερνοασφάλειας, ΕΜΕΑ, HudsonANalytix.

2nd Cyber Insurance & Incident Response Conference_PANEL 3: «Cyber Risks Management & Cyber Claims» from Ethos Media SA on Vimeo.

“Xρειάζονται στοχευμένες λύσεις”

Σύμφωνα με τον κ. Δ. Πατσό, τόσο οι malware αλλά και οι ransomware επιθέσεις έχουν σημαντικές συνέπειες που αναμένεται να μας απασχολήσουν αρκετά τα επόμενα χρόνια. Όπως σημείωσε, στο στόχαστρο των χάκερς βρίσκονται πολλές φορές ο τομέας υγείας καθώς και κυβερνητικοί οργανισμοί.

“Η πανδημία του Covid-19 μας έχει ήδη διδάξει αρκετά νέα πράγματα καθώς συνέβαλε έντονα στην επιτάχυνση του ψηφιακού μετασχηματισμού. “Βλέπουμε να συντελούνται κανονιστικές αλλαγές όπως για παράδειγμα στην ΤτΕ με την αλλαγή του θεσμικού πλαισίου και την μετάβαση στο cloud. Όλοι πλέον αντιλαμβάνονται την ταχύτητά των εξελίξεων. Ο όρος του cyber insurance έχει ενδιαφέρον γιατί έχει δραστηριοποιήσει τους ειδικούς προς την κατεύθυνση αναζήτησης στοχευμένων λύσεων”.


“Με τον covid είναι ευκαιρία να πάμε σε πιο ασφαλείς λύσεις”

Από την μεριά του ο κ. Ι. Αγραφιώτης, τόνισε πως σύμφωνα με τον Ευρωπαϊκό οργανισμό κυβερνο-ασφάλειας το νούμερο ένα trend στην εποχή μας είναι το malware. “Μια νέα απειλή είναι αυτό που συμβαίνει με τα VPNs, ειδικά στις εταιρείες που λειτουργούν υπό το καθεστώς της τηλεργασίας. Μολονότι η πανδημία επιτάχυνε περισσότερο τον ψηφιακό μετασχηματισμό στην Ελλάδα, διαπιστώνεται ότι ακόμα και σε εξελιγμένες επιχειρήσεις δεν υπήρχε πλήρης κατανόηση πάνω στα λειτουργικά συστήματα. Δεν αρκεί μόνο το risk assesment αλλά θα πρέπει να έρθει η αλλαγή από το managing board.


Με τον Covid έχουμε την ευκαιρία να πάμε σε πιο ασφαλείς λύσεις. Το πρόβλημα είναι ότι τα δεδομένα αλλάζουν γρήγορα και είναι εφήμερα. Παρατηρούμε ότι σε παρόμοιες επιθέσεις το ύψος ζημιών ήταν διαφορετικό. Αυτή την στιγμή δεν έχουμε τα δεδομένα ώστε να εκτιμήσουμε πόσο αποτελεσματικοί είναι οι μηχανισμοί που έχει στο οπλοστάσιο της η κυβερνο-ασφάλεια”.

“Η πανδημία φώτισε τα πράγματα που πρέπει να επικεντρωθούμε”

Σύμφωνα με τον κ. L. Hassid, η απειλή συνεχίζει να αυξάνεται κάθε μέρα ενώ η πανδημία, όπως χαρακτηριστικά σημείωσε “φώτισε αυτά στα οποία πρέπει να επικεντρωθούμε. Αυτό που θέλω να πω είναι ότι αν έχω προστατέψει την περίμετρό μου, τότε είμαι οκ. Ειδικότερα όλες οι πλατφόρμες είναι στο cloud και οι επιειρήσεις δεν είναι sophisticated.

Οι εταιρείες δίνουν μία άνιση μάχη, δεν υπάρχει κάτι για να αλλάξεις την εξίσωση είναι business problem. Επιτακτική η ανάγκη απ’ όλους τους προμηθευτές όχι μόνο το risk assesment αλλά και το συνεχές monitoring. H ανάπτυξη του οικοσυστήματος Cyber insurance έχει δημιουργήσει την ανάγκη να γίνονται σημαντικές διαβουλεύσεις σε επίπεδο στελεχών, ώστε να μιλάνε για ένα business problem και όχι μόνο για security problem”.

Το ‘work from home’ μετατρέπεται σε ‘work from anywhere’

H κα. Δ. Ξηντάρα μίλησε για το ransmware και το spear fishing, που όπως σημείωσε γίνεται στοχευμένα. “Ακόμη και οι εκπαιδευμένοι μπορεί πολύ εύκολα να την πατήσουν, πέφτοντας θύματα των επιθέσεων. Έχουμε να αντιμετωπίσουμε την πρόκληση από την εταιρική στη προσωπική συσκευή. Οφείλουμε να λειτουργούμε σε συνθήκες zero, καθώς  το ‘work from home’ μετατρέπεται σε ‘work from anywhere’.


“Το Cyber Insurance είναι μέρος της λύσης”

Τέλος, ο κ. Χρόνης Καπαλίδης υπογράμμισε πως η μεγαλύτερη πρόσκληση είναι να εντοπίσουμε ποιες είναι οι υπηρεσίες που προσφέρει η εταιρεία στους πελάτες μας ώστε να εντοπίσουμε τις προτεραιότητες. “Το cyber insurance είναι μέρος της λύσης εντός της διαδικασίας εκτίμησης του ρίσκου. Βλέπουμε ποιες είναι οι απειλές και προχωράμε στα μέτρα για να τις αντιμετωπίσουμε.

Ο οργανισμός πρέπει από μόνος του να καταλάβει ποιο είναι το επίπεδο ρίσκου που μπορεί να δεχθεί εσωτερικά και το κόμματι που περισσεύει καταλήγει στο cyber insurance αλλά μέσω συγκεκριμένης διαδικασίας”.

Επιχειρηματικά Βραβεία ΧΡΗΜΑ 2020: Ξεκίνησε η ψηφοφορία!

0

ΠΑΤΗΣΤΕ ΕΔΩ ΓΙΑ ΝΑ ΛΑΒΕΤΕ ΜΕΡΟΣ ΣΤΗΝ ΨΗΦΟΦΟΡΙΑ

Για 18η συνεχόμενη χρονιά το περιοδικό ΧΡΗΜΑ διοργανώνει τα «Επιχειρηματικά Βραβεία ΧΡΗΜΑ 2020», σε συνεργασία με την ethosEVENTS και το οικονομικό και επιχειρηματικό portal banks.com.gr, με στόχο την ανάδειξη των επιχειρήσεων που στηρίζουν την ελληνική οικονομία και συμβάλλουν στην ανάπτυξη του χρηματιστηριακού θεσμού.

Τα «Επιχειρηματικά Βραβεία ΧΡΗΜΑ» αναγνωρίζονται από την επιχειρηματική και επενδυτική κοινότητα ως ένας καταξιωμένος θεσμός ετήσιας αξιολόγησης των εισηγμένων -στο Χρηματιστήριο Αθηνών- εταιρειών.

Η ψηφοφορία διεξάγεται ηλεκτρονικά μέσα από την επίσημη ιστοσελίδα των βραβείων ethosevents.eu και το επιχειρηματικό και οικονομικό portal banks.com.gr

Έναρξη ψηφοφορίας: Τρίτη 17 Νοεμβρίου 2020 (στις 12 το μεσημέρι),

Λήξη ψηφοφορίας: Παρασκευή 20 Νοεμβρίου 2020 (στις 12 το μεσημέρι), 

Θα απονεμηθούν βραβεία, στις παρακάτω 19 κατηγορίες:   

  1. Βραβείο Καλύτερης Εταιρίας – 2020
  2. Βραβείο Καλύτερης Εταιρίας FTSE LARGE CAP – 2020
  3. Βραβείο Καλύτερης Εταιρίας Διεθνούς Δραστηριοποίησης – 2020
  4. Βραβείο Καλύτερης Εταιρίας Μεσαίας – Μικρής Κεφαλαιοποίησης- 2020
  5. Βραβείο Καλύτερης Εταιρίας του Δημοσίου – 2020
  6. Βραβείο Καλύτερης Τράπεζας – 2020
  7. Βραβείο Ανάκαμψης Αποτελεσμάτων – 2020
  8. Βραβείο Υψηλών Ρυθμών Ανάπτυξης – 2020
  9. Βραβείο Διεθνοποίησης – 2020
  10. Βραβείο Υψηλών Επενδύσεων – 2020
  11. Βραβείο Επιχειρηματικής Καινοτομίας – 2020
  12. Βραβείο Επενδυτικών Σχέσεων – 2020
  13. Βραβείο Εταιρικής Διακυβέρνησης – 2020
  14. Βραβείο Εταιρικής Κοινωνικής Ευθύνης – 2020
  15. Βραβείο Καλύτερης Εταιρίας Εναλλακτικής Αγοράς – 2020
  16. Βραβείο Καλύτερης Χρηματιστηριακής – 2020
  17. Βραβείο Καλύτερης Εταιρείας Διαχείρισης Αμοιβαίων Κεφαλαίων 2020
  18. Βραβείο Καλύτερης ΑΕΕΑΠ – 2020
  19. Βραβείο Καλύτερης Εταιρείας Asset & Wealth Management 2020

Κριτήρια αξιολόγησης των επιχειρήσεων αποτελούν η ανάπτυξή τους, οι επενδύσεις, οι καινοτόμες δράσεις τους, ο διεθνοποιημένος προσανατολισμός τους, τα θετικά αποτελέσματα και η συμπεριφορά τους απέναντι στη χρηματιστηριακή αγορά και στο επενδυτικό κοινό. 

Η βαθμολογία και, συνεπώς οι νικητές, θα προκύψουν από την ψήφο επενδυτικού κοινού, τους αναγνώστες του περιοδικού ΧΡΗΜΑ και της εβδομαδιαίας ηλεκτρονικής εφημερίδας ΧΡΗΜΑ Week, καθώς και τους επισκέπτες του οικονομικού και επιχειρηματικού portal banks.com.gr. Με τον τρόπο αυτό εξασφαλίζεται η συμμετοχή του κοινού αλλά και των ειδικών της αγοράς. Η συμμετοχή της Συντακτικής Ομάδας του Περιοδικού ΧΡΗΜΑ περιορίζεται μόνο στην κατάρτιση της λίστας των υποψηφιοτήτων και δεν επηρεάζει το οριστικό αποτέλεσμα.

Τελετή Απονομής, ένα ακόμη LiveOn Hybrid Event

Η Απονομή των Βραβείων θα πραγματοποιηθεί στις 28 Ιανουαρίου ως LiveOn Hybrid Event, και θα μεταδοθεί μέσα από τη LiveOn, την ολοκληρωμένη ψηφιακή τεχνολογία επιχειρηματικής επικοινωνίας του ethosGROUP, επιτρέποντας σε μεγαλύτερο αριθμό ενδιαφερομένων από διάφορα μέρη της Ελλάδας και του εξωτερικού να παρακολουθήσουν την εκδήλωση από την άνεση και την ασφάλεια του προσωπικού τους χώρου. 

Για αναλυτικές πληροφορίες μπορείτε να επισκεφτείτε την επίσημη ιστοσελίδα της διοργάνωσης στο ethosevents.eu καθώς επίσης και τα social κανάλια Facebook, LinkedIn, και YouTube. 

Περισσότερες πληροφορίες: 

κ. Αλεξάνδρα Παπασπηλιωτοπούλου, PR & Marketing Communications Manager, Ethos Media S.A, τηλ. 210 9984917, papaspiliotopoulou.a@ethosmedia.eu 

Η SAS σας προσκαλεί στο Beyond Tomorrow, το απόλυτο virtual event για τα Analytics και την Τεχνητή Νοημοσύνη

0

Η SAS, την κορυφαία εταιρεία στο χώρο των analytics και της τεχνητής νοημοσύνης διοργανώνει το Beyond Tomorrow, ένα τριήμερο virtual event που θα πραγματοποιηθεί από τις 23 έως και τις 25 Νοεμβρίου, με συμμετοχή κορυφαίων οργανισμών και στελεχών από επιχειρήσεις σε Κεντρική και Ανατολική Ευρώπη, Ρωσία, Τουρκία, Μέση Ανατολή και Αφρική. Η διοργάνωση αυτού του μοναδικού συνεδρίου αποτελεί την ανταπόκριση της εταιρείας στις ανάγκες των επιχειρήσεων για καινοτόμες στρατηγικές και προσεγγίσεις, ώστε να ξεπεράσουν τις επιπτώσεις της πανδημίας και να προσαρμοστούν καλύτερα στις νέες συνθήκες.

«Ο κόσμος μεταβάλλεται συνεχώς και οι επιχειρήσεις πασχίζουν να λειτουργήσουν σε αυτό το περίπλοκο οικονομικό περιβάλλον. Από την αρχή του έτους, ήρθαμε αντιμέτωποι με την απότομη προσαρμογή στην τηλεργασία και γίναμε μάρτυρες πρωτοφανών αλλαγών στην καταναλωτική συμπεριφορά, ενώ πολλές κυβερνήσεις επέβαλλαν περιοριστικά μέτρα. Συνεπώς, οι στρατηγικές που ορίστηκαν στις αρχές του έτους έπρεπε να αλλάξουν. Το ερώτημα πλέον είναι πως θα περάσουμε από τη στρατηγική του «θεραπεύειν» στην στρατηγική του «προλαμβάνειν». Η δυνατότητα προσαρμογής στις ταχύτατα μεταβαλλόμενες ανάγκες της αγοράς, η γρήγορη ανάπτυξη αναλυτικών μοντέλων και η λήψη αποφάσεων βασισμένες σε πληροφόρησης προερχόμενη από analytics, γίνονται ολοένα και πιο επιτακτικές για να ξεπεραστούν οι κρίσεις και να αναπτυχθούν οι επιχειρήσεις περαιτέρω στη σημερινή πραγματικότητα.» δήλωσε ο Shukri Dabaghi, Regional VP CEMEA της SAS.

Οι συμμετέχοντες στο virtual event θα έχουν την ευκαιρία να επιλέξουν μέσα από ένα πλούσιο περιεχόμενο, συμπεριλαμβανομένων χώρων αλληλεπίδρασης και ζωνών networking για να μπορούν οι ίδιοι να διαμορφώσουν το εξατομικευμένο πρόγραμμά τους. Το πρόγραμμα περιλαμβάνει επίσης ενδιαφέρουσες ομιλίες από οραματιστές, τοποθετήσεις για τις σύγχρονες τάσεις, συζητήσεις και deep dive sessions για data scientists, συζητήσεις όπου παίκτες του κλάδου των analytics, αλλά και προσκεκλημένοι από άλλους κλάδους θα μοιραστούν τις γνώσεις τους, executive workshops, sessions σχετικά με την ακαδημαϊκή καριέρα και την εκπαίδευση, ενώ θα υπάρχουν και ειδικοί virtual χώροι για παιχνίδια και demo.

Οι ομιλητές του event θα παρουσιάσουν αληθινά case studies για τον τρόπο με τον οποίο η SAS μπορεί μεταμορφώσει μυριάδες δεδομένα σε ωφέλιμη πληροφόρηση, ενώ παράλληλα θα δείξουν και πρακτικές που συμβάλλουν στην πρόοδο με τη βοήθεια της τεχνητής νοημοσύνης, των εξελιγμένων analytics, του IoT, του cloud και πολλών άλλων.

Μεταξύ των ομιλητών στο Beyond Tomorrow είναι οι:

  • Raymond Kurzweil, Best-selling Author, Pioneering Inventor, and Futurist
  • Rik Vera, Founding Partner Nexxworks & Renowned Keynote Speaker & Author
  • Richard Van Hooijdonk, Trendwatcher, Futurist, & Human Cyborg
  • Jim Goodnight, CEO, SAS
  • Oliver Schabenberger, Executive Vice President, Chief Operating Officer and Chief Technology Officer, SAS
  • Shukri Dabaghi, Regional Vice President, SAS CEMEA

Οι εγγραφές για το Beyond Tomorrow έχουν ήδη ανοίξει και μπορείτε να κάνετε τώρα την δική σας εδώ.

Στις 17 Δεκεμβρίου η Τελετή Απονομής των Coffee Business Awards, στις 19 Νοεμβρίου η Κλειστή Συνάντηση

0

Για τις 17 Δεκεμβρίου 2020 μεταφέρθηκε η διεξαγωγή της Τελετής Απονομής των Coffee Business Awards 2020, ύστερα από τις τελευταίες εξελίξεις της πανδημίας στη χώρα μας. Στο πλαίσιο της Τελετής Απονομής των Coffee Business Awards 2020, την Πέμπτη 19 Νοεμβρίου θα πραγματοποιηθεί κανονικά (διαδικτυακά) η διεξαγωγή της  Κλειστής Συνάντησης μεταξύ θεσμικών φορέων και στελεχών του κλάδου του καφέ με θέμα «Η πανδημία και η επόμενη μέρα για την αγορά της καφεστίασης». Σκοπός της κλειστής συνάντησης είναι να συζητηθούν τα προβλήματα που προέκυψαν από την πανδημία, και να διαμορφωθούν προτάσεις και για το μέλλον του κλάδου. Στη συνάντηση θα συμμετάσχουν υψηλόβαθμα στελέχη εταιρειών του κλάδου του καφέ που συμμετέχουν στα Coffee Business Awards 2020, καθώς και εκπρόσωποι των μεγάλων χορηγών της διοργάνωσης.

Η συνάντηση θα πραγματοποιηθεί με τους εξής θεσμικούς εκπροσώπους:

Θόδωρος Σκυλακάκης, Αναπληρωτής Υπουργός Οικονομικών,

Παναγιώτης Σταμπουλίδης, Γεν. Γραμματέας Εμπορίου & Προστασίας  Καταναλωτή,

Γιώργος Καββαθάς, Πρόεδρος της Πανελλήνιας Ομοσπονδίας Εστιατορικών & Συναφών Επαγγελμάτων (Π.Ο.Ε.Σ.Ε.),

Γιάννος Μπενόπουλος, Πρόεδρος, Ελληνική Ένωση Καφέ (ΕΕΚ),

Στέφανος Σακάρος, Πρόεδρος, Σύνδεσμος Επιχειρήσεων Επεξεργασίας Καφέ (ΣΕΕΚ),

Κωνσταντίνος Μίχαλος, Πρόεδρος, Εμπορικό και Βιομηχανικό Επιμελητήριο Αθηνών (ΕΒΕΑ).

Το συντονισμό της συζήτησης θα κάνει ο Δημοσιογράφος και Head of Content της ethosMEDIA, κ. Χρήστος Κώνστας, ενώ τα συμπεράσματα της συνάντησης θα ανακοινωθούν στην εκδήλωση της Τελετής Απονομής των Coffee Business Awards 2020, την Πέμπτη 17 Δεκεμβρίου 2020 (ώρες διεξαγωγής: 13.00-18:00). Το υπόλοιπο πρόγραμμα της Τελετής Απονομής των Coffee Business Awards 2020 θα ανακοινωθεί αναλυτικά τις επόμενες μέρες.

Τα μοναδικά Επιχειρηματικά Βραβεία για τους επαγγελματίες του χώρου του καφέ και της καφεστίασης διοργανώνονται φέτος για 2η συνεχόμενη χρονιά από την ethosEVENTS σε συνεργασία με το Coffee & Brunch Magazine & το coffeemag.gr. Τα Coffee Business Awards 2020 τελούν υπό την Αιγίδα της Ελληνικής Ένωσης Καφέ (ΕΕΚ), του Συνδέσμου Επιχειρήσεων Επεξεργασίας Καφέ (Σ.Ε.Ε.Κ), του Εμπορικού και Βιομηχανικού Επιμελητηρίου Αθηνών (ΕΒΕΑ) και του Ελληνο – Iταλικού Eπιμελητηρίου Aθήνας.

Για αναλυτικές πληροφορίες μπορείτε να επισκεφτείτε την επίσημη ιστοσελίδα της διοργάνωσης στο coffeebusiness.ethosawards.eu  καθώς επίσης και τα social κανάλια Facebook, LinkedIn, και YouTube.

 Περισσότερες πληροφορίες:

κ. Αλεξάνδρα Παπασπηλιωτοπούλου, PR & Marketing Communications Manager, Ethos Media S.A, τηλ. 210 9984917, papaspiliotopoulou.a@ethosmedia.eu

Aποζημιώσεις 95 εκατ. δολαρίων ζητά η Nissan από τον Carlos Ghosn

0

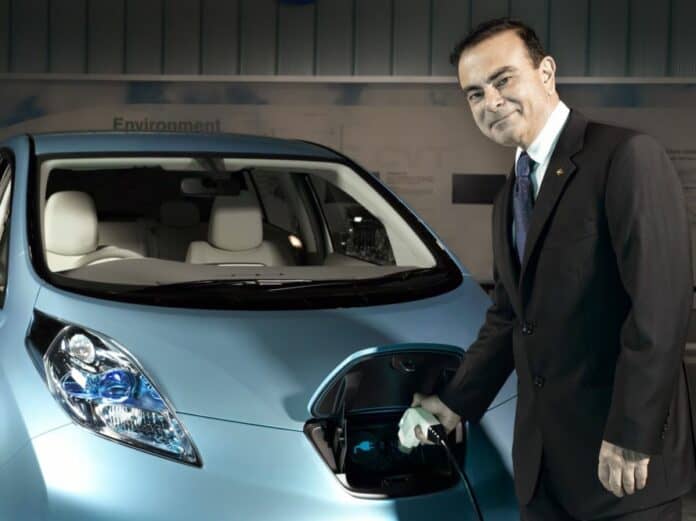
Οι νομικές περιπέτειες για τον πρώην πρόεδρο της Nissan Motor Co έχουν συνέχεια… Ο κολοσσός της αυτοκινητοβιομηχανίας μήνυσε τον Carlos Ghosn, ζητώντας αποζημίωση 95 εκατ. δολάρια για τις οικονομικές απώλειες που υπέστη η εταιρεία λόγω κακοδιαχείρισης την περίοδο που είχε ο ίδιος τα ηνία.

«Οι νομικές διαδικασίες που κινήθηκαν σήμερα αποτελούν μέρος της πολιτικής της Nissan  που εξακολουθεί να θεωρεί τον Ghosn υπεύθυνο για τη ζημία και τις οικονομικές απώλειες που υπέστη η εταιρεία λόγω», δήλωσε ο Nissan σε δήλωση.

Ο Ghosn, ο οποίος ήταν επίσης διευθυντής της γαλλικής αυτοκινητοβιομηχανίας Renault SA, βρίσκεται στον Λίβανο από τον Ιανουάριο, αφού εγκατέλειψε την Ιαπωνία πριν από τη δίκη. Ο ίδιος, αρνείται κάθε αδίκημα.

Οι εισαγγελείς, οι οποίοι διέταξαν τη σύλληψη τον Ghosn πριν από δύο χρόνια, τον έχουν κατηγορήσει για υπεξαίρεση 9,3 δισεκατομμυρίων γιεν (88,6 εκατομμύρια δολάρια). Η υπόθεση ανάγεται χρονικά από το 2011 έως το 2018.

Παράλληλα οι εισαγγελείς υποστήριξαν ότι μεταξύ του 2017 και του 2018 ο Ghosn κανόνισε ώστε μια εταιρεία που ήλεγχε ο ίδιος, να λάβει μέρος των χρημάτων που έστειλε η Nissan σε διανομέα στο εξωτερικό.

Από τα συνολικά 10 εκατ. δολάρια που έστειλε η Nissan εκείνη την περίοδο, σύμφωνα με τα καταγγελλόμενα, οι εισαγγελείς υποστηρίζουν πως ο Ghosn υπεξαίρεσε τα πέντε.

«Η αστική αγωγή της Nissan αποτελεί επέκταση μιας εξαιρετικά παράλογης εσωτερικής έρευνας και της κακής πρόθεσης στελεχών της ανώτερης διοίκησης της Nissan», δήλωσε ο Ghosn.

Πηγή: Reuters

Σχέδιο για άνοιγμα της αγοράς την 1η Δεκεμβρίου

0

Από την 1η Δεκεμβρίου σχεδιάζεται το άνοιγμα της αγοράς, αρχικά με το λιανεμπόριο και την εστίαση, ανέφερε σε συνέντευξή του, σήμερα, στον τηλεοπτικό σταθμό ΣΚΑΪ ο αναπληρωτής υπουργός Ανάπτυξης, Νίκος Παπαθανάσης, σημειώνοντας ωστόσο ότι εξετάζονται και εναλλακτικά σχέδια.

Ο κ. Παπαθανάσης εξήγησε ότι η κατάσταση φαίνεται να σταθεροποιείται και αυτό σημαίνει ότι θα υπάρξει σοβαρή μείωση της διασποράς του ιού. Ο ίδιος, απαντώντας σε ερωτήσεις ανέφερε ότι υπάρχουν κι άλλα σενάρια και ότι δεν μπαίνει στη ζυγαριά η δημόσια υγεία, ενώ υπογράμμισε ότι κανείς δεν είπε ότι θα ανοίξει η αγορά χωρίς αυστηρά μέτρα ή πριν την 1η Δεκεμβρίου. «Η επιστημονική πρόταση της επιτροπής επιδημιολόγων ήταν για 3 εβδομάδες, 3 εβδομάδες εφαρμόζουμε. Εμείς ακούμε την επιστημονική γνώση» συνέχισε ο ίδιος και πρόσθεσε «eίναι πολύ νωρίς, θα παρακολουθήσουμε την εξέλιξη». Ο κ. Παπαθανάσης εξήγησε ότι το σχέδιο θα βασίζεται στην εμπειρία της άνοιξης, οπότε η επανεκκίνηση έγινε με το άνοιγμα αρχικά των μικρών καταστημάτων, μια εβδομάδα μετά το λιανικό εμπόριο, σε δύο εβδομάδες ξεκίνησε η εστίαση και στις τρεις εβδομάδες, άνοιξαν οι εσωτερικοί χώροι.

Όπως μεταδίδει το ΑΠΕ, τόνισε ότι στην παρούσα φάση μπορεί να υπάρξει σύμπτυξη της επανεκκίνησης με αυστηρά μέτρα και διαβεβαίωσε ότι δεν πρόκειται να ξεχυθεί ο κόσμος στους δρόμους. Στην ερώτηση εάν θα έχουμε ανοιχτά καταστήματα και υποχρέωση αποστολής SMS για την μετακίνηση των πολιτών, είπε ότι αυτό θα απαντηθεί την τελευταία εβδομάδα. Τόνισε ότι αυστηρότερα μέτρα μπορεί να εφαρμοστούν σχετικά με την πυκνότητα των ατόμων που μπορούν να βρίσκονται μέσα στα καταστήματα, στην εστίαση ή στα εμπορικά κέντρα. Για το πρόγραμμα επιδότησης αγοράς θερμαστρών για εξωτερικούς χώρους, είπε ότι αναμένεται η έγκρισή του από την επιτροπή έως το τέλος της εβδομάδος.

Μ.Αντωνάκη, EAEE: “Η ασφάλιση του cyber risk θα αναπτυχθεί ραγδαία τα επόμενα χρόνια” (video)

0
“Κανένας δεν πρέπει να θεωρεί τον εαυτό του ασφαλή και οφείλει να γνωρίζει πως να αντιδράσει και θωρακιστεί απέναντι στον κίνδυνο”, δήλωσε η κα. Μαργαρίτα Αντωνάκη, Γενική Διευθύντρια, Ένωση Ασφαλιστικών Εταιρειών Ελλάδος (ΕΑΕΕ) από το βήμα του 2nd Cyber Insurance & Incident Response Conference.
Παρακολουθήστε τις δηλώσεις της:

Cyber Insurance & Incident Response Conference_Μαργαρίτα Αντωνάκη, Γενική Διευθύντρια, ΕΑΕΕ from Ethos Media SA on Vimeo.

Μoderna: Αποτελεσματικότητα 94,5% του εμβολίου κατά της covid-19

0

Η αμερικανική εταιρεία βιοτεχνολογίας Moderna ανακοίνωσε σήμερα ότι το εμβόλιό της κατά της Covid-19 είναι κατά 94,5% αποτελεσματικό στην προστασία από την προσβολή από την νόσο, παρόμοια με την αποτελεσματικότητα κατά 90% που ανακοίνωσαν την περασμένη εβδομάδα οι Pfizer/BioNTech.

Αυτό σημαίνει ότι ο κίνδυνος προσβολής από την Covid-19 μειώνεται κατά 94,5% σε ομάδα ασθενών που έλαβε το εμβόλιο έναντι της ομάδας που έλαβε ψευδοφάρμακο (placebo), στο πλαίσιο μεγάλης κλινικής δοκιμής που πραγματοποιείται στις ΗΠΑ: συγκεκριμένα, 90 ασθενείς της ομάδας του placebo προσβλήθηκαν από τον κορονοϊό, έναντι 5 της ομάδας του εμβολίου.

«Θα έχουμε ένα εμβόλιο που μπορεί να σταματήσει την Covid-19», δήλωσε σε τηλεφωνική συνέντευξη ο πρόεδρος της Moderna Stephen Hoge.

Διαβάστε επίσης:

Θετικά νέα για το εμβόλιο της Pfizer