back to top
19.8 C
Athens
Πέμπτη 12 Νοεμβρίου 2026
Αρχική Blog Σελίδα 1640

Η συμπληρωματική ιδιωτική ασφάλιση δεν είναι πολυτέλεια. Είναι Νομοτέλεια 

0

Του Νίκου Σακελλαρίου, αναδημοσίευση από το περιοδικό Insurance World 

Η ανακοίνωση της συνολικής παραγωγής του α’ τριμήνου 2018 από τις εταιρείες μέλη της ΕΑΕΕ  έδειξε ότι η ελληνική ασφαλιστική αγορά βαδίζει σε  σωστά μονοπάτια.

Δεν ήταν μεγάλη η συνολική (σωρευτική) αύξηση, με  3,8% αλλά έχει ιδιαίτερη σημασία ότι ανοδικά κινήθηκαν και οι Γενικές και η Ζωή.  H άνοδος όμως δεν λέει τίποτε εάν δεν αυξηθούν οι πρωτασφαλίσεις  σε όλους τους κλάδους.

Και αυτό είναι εξαιρετικά δύσκολο να συμβεί στην παρούσα συγκυρία με την σταθερή υψηλή φορολογία και τις μεγάλες ασφαλιστικές εισφορές επί ‘δικαίων και αδίκων’.

Η μόνη λύση είναι να υπάρξουν φοροαπαλλαγές στα ιδιωτικά ασφαλιστήρια υγείας και σύνταξης  ή συμψηφισμό με τις κοινωνικές εισφορές.

Ξέρουμε ότι η φιλοσοφία της κυβέρνησης είναι να δημιουργήσει μία ισχυρή κοινωνική ασφάλιση  αλλά δυστυχώς όσο και να μειωθούν οι συντάξεις και όσο και να αυξηθούν οι εισφορές μετά τις μειώσεις  που έρχονται στις συντάξεις το 2019 θα ακολουθήσουν (αναγκαστικά) μειώσεις και μετά το 2020 όποια και εάν είναι κυβέρνηση.

Η γήρανση του πληθυσμού και κυρίως η έλλειψη ανάπτυξης και αύξησης απασχόλησης δημιουργούν ένα ‘φαινόμενο μυλόπετρας’ για τις συντάξεις του μέλλοντος.

Η ‘αλληλεγγύη των γενεών’ που ακολουθήθηκε μετά τον πόλεμο στο ελληνικό συνταξιοδοτικό σύστημα δεν μπορεί πλέον να εφαρμοστεί εάν δεν ανατραπεί το ισοζύγιο συνταξιούχων/εργαζομένων που είναι στο 3 προς 1.  Κοινώς , δεν μπορούν οι εισφορές ενός εργαζομένου να στηρίξουν τις συντάξεις 3 συνταξιούχων ακόμη και εάν ο βαθμός αναπλήρωσης έχει υποχωρήσει προς τα επίπεδα του 60%.

Η συμπληρωματική ιδιωτική ασφάλιση για σύνταξη  με φοροαπαλλαγές δεν είναι πολυτέλεια είναι ΝΟΜΟΤΕΛΕΙΑ.

Οι πλαστές σελίδες Facebook αντιπροσωπεύουν το 60% του phishing στα social media

0
kaspersy lab, logo, laptop, hands, keyboard, hacker

Το πρώτο τρίμηνο του 2018, οι anti-phishing τεχνολογίες της Kaspersky Lab εμπόδισαν περισσότερες από 3,6 εκατομμύρια απόπειρες επίσκεψης σε δόλιες ιστοσελίδες κοινωνικής δικτύωσης, εκ των οποίων το 60% ήταν ψεύτικες σελίδες στο Facebook. Τα αποτελέσματα της έκθεσης «Το spam και το phishing το πρώτο τρίμηνο του 2018» αποδεικνύουν ότι οι ψηφιακοί εγκληματίες εξακολουθούν να κάνουν ό,τι μπορούν για να πάρουν στα χέρια τους δεδομένα προσωπικού χαρακτήρα.

Το phishing στα μέσα κοινωνικής δικτύωσης είναι μια μορφή ψηφιακού εγκλήματος που περιλαμβάνει την κλοπή προσωπικών δεδομένων από τον λογαριασμό ενός κοινωνικού δικτύου του θύματος. Ο απατεώνας δημιουργεί ένα αντίγραφο μέσου κοινωνικής δικτύωσης (όπως μια πλαστή σελίδα στο Facebook) και προσπαθεί να παρασύρει τα ανυποψίαστα θύματα υποχρεώνοντάς τα να παραδώσουν τα προσωπικά τους δεδομένα – όπως το όνομα, ο κωδικός πρόσβασης, ο αριθμός της πιστωτικής κάρτας, ο κωδικός PIN και περισσότερα.

Στην αρχή του έτους το Facebook ήταν το πιο δημοφιλές μέσο κοινωνικής δικτύωσης μεταξύ των απατεώνων και οι σελίδες του Facebook συχνά παραβιάζονται από ψηφιακούς εγκληματίες για να προσπαθήσουν να κλέψουν προσωπικά δεδομένα μέσω επιθέσεων phishing. Αυτό αποτελεί μέρος μιας μακροπρόθεσμης τάσης: το πρώτο τρίμηνο του 2017 το Facebook έγινε ένας από τους τρεις πιο δημοφιλείς στόχους για phishing, περίπου 8%, με τις Microsoft Corporation (6%) και PayPal (5%) να ακολουθούν. Το πρώτο τρίμηνο του 2018 το Facebook επίσης ηγήθηκε στην κατηγορία phishing σε μέσα κοινωνικής δικτύωσης, ακολουθούμενη από τη VK -μια ρωσική υπηρεσία κοινωνικής δικτύωσης στο διαδίκτυο- και το LinkedIn. Ο λόγος πιθανόν είναι οι 2,13 δισεκατομμύρια ενεργοί μηνιαίοι χρήστες παγκοσμίως του Facebook, συμπεριλαμβανομένων εκείνων που συνδέονται σε άγνωστες εφαρμογές χρησιμοποιώντας τα στοιχεία σύνδεσής τους στο Facebook, παρέχοντας έτσι πρόσβαση στους λογαριασμούς τους. Το γεγονός αυτό καθιστά τους απρόσεκτους χρήστες του Facebook έναν κερδοφόρο στόχο ψηφιακών εγκληματιών για επιθέσεις phishing.

Η κατανομή των διαφόρων τύπων phishing σε μέσα κοινωνικής δικτύωσης όπως εντοπίστηκαν από την Kaspersky Lab το πρώτο τρίμηνο του 2018

Όλα αυτά ενισχύουν το γεγονός ότι τα προσωπικά δεδομένα είναι πολύτιμα στον κόσμο της τεχνολογίας των πληροφοριών – για τους νόμιμους οργανισμούς και τους επιτιθέμενους. Οι ψηφιακοί εγκληματίες αναζητούν συνεχώς νέες μεθόδους για να πλήξουν τους χρήστες, οπότε είναι σημαντικό να γνωρίζετε τις τεχνικές απάτης για να αποφύγετε να αποτελέσετε τον επόμενο στόχο. Για παράδειγμα, η τελευταία τάση είναι τα ανεπιθύμητα emails που σχετίζονται με τον GDPR (Γενικός Ευρωπαϊκός Κανονισμός Προστασίας Δεδομένων). Παραδείγματα περιλαμβάνουν προσφορές  διαδικτυακών σεμιναρίων επί πληρωμή για τη διευκρίνιση της νέας νομοθεσίας ή προσκλήσεις για την εγκατάσταση ειδικού λογισμικού που θα παρέχει πρόσβαση σε διαδικτυακούς πόρους για τη διασφάλιση της συμμόρφωσης με τους νέους κανόνες.

«Η συνεχής αύξηση των επιθέσεων ηλεκτρονικού phishing – που στοχεύουν τόσο σε κοινωνικά δίκτυα όσο και σε χρηματοπιστωτικούς οργανισμούς – μας δείχνει ότι οι χρήστες πρέπει να δώσουν μεγαλύτερη προσοχή στις ηλεκτρονικές τους δραστηριότητες. Παρά τα πρόσφατα παγκόσμια σκάνδαλα, οι άνθρωποι συνεχίζουν να κλικάρουν σε επικίνδυνους συνδέσμους και να επιτρέπουν σε άγνωστες εφαρμογές να έχουν πρόσβαση στα προσωπικά τους δεδομένα. Λόγω αυτής της έλλειψης επαγρύπνησης των χρηστών, τα δεδομένα για έναν τεράστιο αριθμό λογαριασμών χάνονται ή αποσπώνται από τους χρήστες. Αυτό μπορεί στη συνέχεια να οδηγήσει σε καταστροφικές επιθέσεις και συνεχή ροή χρημάτων για τους ψηφιακούς εγκληματίες του», δήλωσε η Nadezhda Demidova, lead web content analyst στην Kaspersky Lab.

Οι ειδικοί της Kaspersky Lab συμβουλεύουν τους χρήστες να λάβουν τα ακόλουθα μέτρα για την προστασία τους από το ηλεκτρονικό phishing:

  • Πάντα να ελέγχετε τη διεύθυνση και τον αποστολέα του email πριν κλικάρετε σε οτιδήποτε – ακόμη καλύτερα, μην κλικάρετε τον σύνδεσμο, αλλά πληκτρολογήστε τον στη γραμμή διευθύνσεων του προγράμματος περιήγησης.
  • Πριν κλικάρετε σε οποιονδήποτε σύνδεσμο, ελέγξτε αν η διεύθυνση στο link που εμφανίζεται είναι ίδια με το πραγματικό hyperlink (η πραγματική διεύθυνση που σας μεταφέρει το link) – μπορείτε να το ελέγξετε τοποθετώντας το ποντίκι σας πάνω από το link.
  • Χρησιμοποιείτε μόνο ασφαλή σύνδεση, ειδικά όταν επισκέπτεστε ευαίσθητους ιστότοπους. Ως ελάχιστη προφύλαξη, μην χρησιμοποιείτε άγνωστο ή δημόσιο Wi-Fi χωρίς προστασία με κωδικό πρόσβασης. Για μέγιστη προστασία, χρησιμοποιήστε λύσεις VPN που κρυπτογραφούν την κίνησή σας. Και να θυμάστε: αν χρησιμοποιείτε μια μη ασφαλή σύνδεση, οι ψηφιακοί εγκληματίες μπορούν να σας ανακατευθύνουν αόρατα σε σελίδες phishing.
  • Ελέγξτε τη σύνδεση HTTPS και το όνομα του domain όταν ανοίγετε μια ιστοσελίδα. Αυτό είναι ιδιαίτερα σημαντικό όταν χρησιμοποιείτε ιστότοπους που περιέχουν ευαίσθητα δεδομένα – όπως ιστότοποι online banking, διαδικτυακά καταστήματα, μέσα κοινωνικής δικτύωσης, κ.α.
  • Ποτέ μην κοινοποιείτε τα προσωπικά σας δεδομένα, όπως κωδικούς πρόσβασης, δεδομένα τραπεζικής κάρτας, κτλ. Οι επίσημες εταιρείες ποτέ δεν θα σας ζητήσουν τέτοια στοιχεία μέσω email.
  • Χρησιμοποιήστε μια αξιόπιστη λύση ασφάλειας με anti-phishing τεχνολογίες που βασίζονται στη συμπεριφορά, όπως το Kaspersky Total Security, για τον εντοπισμό και την παρεμπόδιση επιθέσεων spam και phishing.

Άλλα βασικά ευρήματα της έκθεσης περιλαμβάνουν:

Phishing:

  • Οι κύριοι στόχοι των επιθέσεων phishing παρέμειναν οι ίδιοι από το τέλος του περασμένου έτους. Πρόκειται κυρίως για παγκόσμια διαδικτυακά portal και ο χρηματοπιστωτικός τομέας, συμπεριλαμβανομένων τραπεζών, υπηρεσιών πληρωμών και ηλεκτρονικών καταστημάτων.
  • Περίπου $35.000 εκλάπησαν μέσω ενός ιστότοπου phishing που φαινόταν να προσφέρει την ευκαιρία για επένδυση στο φημολογούμενο Telegram ICO. Περίπου $84.000 εκλάπησαν μετά από ένα και μοναδικό phishing email που σχετιζόταν με την κυκλοφορία του «The Bee Token» ICO.
  • Το phishing εξακολουθεί να αντιπροσωπεύει σχεδόν το ήμισυ όλων των επιθέσεων phishing (43,9%), μέγεθος αυξημένο κατά 4,4% σε σχέση με το τέλος του περασμένου έτους. Οι επιθέσεις εναντίον τραπεζών, ηλεκτρονικών καταστημάτων και συστημάτων πληρωμών παραμένουν στις τρεις πρώτες θέσεις, καταδεικνύοντας την επιθυμία των ψηφιακών εγκληματιών να έχουν πρόσβαση στα χρήματα των χρηστών.
  • Η Βραζιλία ήταν η χώρα με το μεγαλύτερο μερίδιο των χρηστών που δέχθηκαν επίθεση από phishers κατά το πρώτο τρίμηνο του 2018 (19%). Ακολούθησαν η Αργεντινή (13%), η Βενεζουέλα (13%), η Αλβανία (13%) και η Βολιβία (12%).

Spam:

  • Το πρώτο τρίμηνο του 2018, ο αριθμός των spam μηνυμάτων κορυφώθηκε τον Ιανουάριο (55%). Το μέσο ποσοστό spam στην παγκόσμια κίνηση email ήταν 52%, δηλαδή κατά 4,6% χαμηλότερο από το μέσο όρο του τελευταίου τριμήνου του 2017.
  • Το Βιετνάμ έγινε η πιο δημοφιλής πηγή spam, ξεπερνώντας τις ΗΠΑ και την Κίνα. Στους πρώτους δέκα στόχους συμπεριλαμβάνεται η Ινδία, η Γερμανία, η Γαλλία, η Βραζιλία, η Ρωσία, η Ισπανία και η Ισλαμική Δημοκρατία του Ιράν.
  • Η χώρα που δέχτηκε τις περισσότερες επιθέσεις από κακόβουλα email ήταν η Γερμανία. Η Ρωσία ήρθε δεύτερη, ακολουθούμενη από το Ηνωμένο Βασίλειο, την Ιταλία και τα Ηνωμένα Αραβικά Εμιράτα.

Περισσότερες πληροφορίες για το spam και το phishing το πρώτο τρίμηνο του 2018 μπορείτε να βρείτε στον ειδικό ιστότοπο Securelist.com.

Τη Δευτέρα το μεγάλο ασφαλιστικό συνέδριο του InsuranceForum.gr στα Ιωάννινα

0

Λίγες ημέρες έχουν απομείνει για τη διοργάνωση του 27ου Ασφαλιστικού Συνεδρίου του InsuranceForum.gr και της Insurance Innovation στην πόλη των Ιωαννίνων.

Το συνέδριο θα διεξαχθεί τη Δευτέρα 4 Ιουνίου 2018, από τις 17.00 έως τις 20.30, στο Hotel Du Lac (Κ. Παπούλια & Ίκκου), σε συνεργασία με τον Σύλλογο Ασφαλιστικών Διαμεσολαβητών Ν. Ιωαννίνων.

Θα παρευρεθούν στελέχη με μεγάλη εμπειρία στον κλάδο, τα οποία θα ενημερώσουν για όλες τις τρέχουσες εξελίξεις στον κλάδο αλλά και για τις θεσμικές αλλαγές που θα μεταβάλουν τα δεδομένα στην ασφαλιστική διαμεσολάβηση το επόμενο διάστημα.

Ταυτόχρονα, στόχος του φετινού ασφαλιστικού συνεδρίου είναι να μεταφέρει στους συμμετέχοντες πώς έννοιες όπως η οικονομία, η φορολογία, το Solvency II, o GDPR και η IDD συνθέτουν το παζλ της ασφαλιστικής διαμεσολάβησης του αύριο.

Τις εργασίες του συνεδρίου θα χαιρετήσει η γραμματέας του Συλλόγου Ασφαλιστικών Διαμεσολαβητών Ν. Ιωαννίνων Αλεξάνδρα Τσιλιμή, η αντιπρόεδρος του ΣΕΜΑ Ευγενία Καφφετζή, καθώς και ο πρόεδρος του Επιμελητηρίου Ιωαννίνων Ιωάννης Μήτσης.

Κατά τη διάρκεια της εκδήλωσης μέλη του ΔΣ του Συλλόγου Ασφαλιστικών Διαμεσολαβητών Ν. Ιωανίννων θα παρουσιάσουν στους παρευρισκομένους τις επερχόμενες δράσεις τους, καθώς και έναν σύντομο απολογισμό των πεπραγμένων τους.

Τα συνέδρια του InsuranceForum.gr και της Insurance Innovation αποτελούν πλέον θεσμό για την ελληνική ασφαλιστική αγορά, καθώς πραγματοποιούνται συνεχώς από το 2012 σε διάφορες πόλεις της Ελλάδας, με τη συνεργασία των συλλογικών φορέων των ασφαλιστικών διαμεσολαβητών, και ανασχεδιάζονται συνεχώς ώστε να είναι πάντοτε επίκαιρες και χρήσιμες. Μέχρι στιγμής το insuranceforum.gr έχει επισκεφθεί περισσότερες από 15 πόλεις, διοργανώνοντας με τους τοπικούς φορείς εξαιρετικά επιτυχημένες συναντήσεις.

Δείτε όλες τις πληροφορίες του συνεδρίου στο www.insuranceinnovation.gr/conference.


Χορηγοί Συνεδρίου

Ασφαλιστικές εταιρείες: ARAG, ERGO HELLAS, DAS HELLAS, ΟΡΙΖΩΝ ΑΣΦΑΛΙΣΤΙΚΗ, QUDOS HELLAS

Μεσιτικές εταιρείες: INSURANCE PRO ONLINE BROKERS

Εταιρείες επισκευής κρυστάλλων οχημάτων: GLASSDRIVE

Υποστηρικτές: GLOBALNET INSURANCE BROKERS


Το Συνέδριο θα διεξαχθεί υπό την Αιγίδα των παρακάτω φορέων

Σύλλογος Ασφαλιστικών Διαμεσολαβητών Ν. Ιωαννίνων

Επιμελητήριο Ιωαννίνων

Επιμελητήριο Θεσπρωτίας

Ένωση Επαγγελματιών Ασφαλιστών Ελλάδος (ΕΕΑΕ)

Σύνδεσμος Ελλήνων Μεσιτών Ασφαλίσεων (ΣΕΜΑ)


Χορηγοί Επικοινωνίας

Κλαδικά sites:  Asfalisinet.gr – insuranceworld.gr – insurance-eea.gr – underwriter.gr

Κλαδικά περιοδικά: Ιnsurance World

Οικονομικά sites: Euro2day.gr –  sofokleousin.gr  – marketnews.gr – reporter.gr – dikaiologitika.gr

Τοπικά μέσα επικοινωνίας: Εφημερίδα Πρωινός Λόγος – Epirusnow.gr – Εφημερίδα Τύπος της Ηπείρου

Παγκόσμια Ημέρα κατά του Καπνίσματος: Προσφορά εξετάσεων προληπτικού ελέγχου από τον Όμιλο Ιατρικού Αθηνών

0

Εξετάσεις προληπτικού ελέγχου σε ειδική, μειωμένη τιμή προσφέρει ο Όμιλος Ιατρικού Αθηνών την περίοδο 31 Μαΐου – 8 Ιουνίου, με αφορμή την Παγκόσμια Ημέρα κατά του Καπνίσματος.

Συγκεκριμένα, οι εξετάσεις περιλαμβάνουν Αξονική Τομογραφία Θώρακος, Σπιρομέτρηση και Πνευμονολογική Κλινική Εκτίμηση στην τιμή των 65 ευρώ.

Η  προσφορά ισχύει για όσους καλέσουν και προγραμματίσουν το ραντεβού τους από την Πέμπτη 31 Μαΐου έως την Παρασκευή 08 Ιουνίου, από τις 9.00 έως τις 15.00, στα παρακάτω τηλέφωνα:

  • Ιατρικό Κέντρο Αθηνών: τηλ. 210 6862254
  • Ιατρικό Ψυχικού: τηλ. 210 6974032-3
  • Ιατρικό Π. Φαλήρου: τηλ. 210  9892120
  • Ιατρικό Περιστερίου: τηλ 210 5799029
  • Ιατρικό Διαβαλκανικό Θεσσαλονίκης: τηλ. 2310 400463-4.

Η προσφορά εξετάσεων προληπτικού ελέγχου με αφορμή τις Παγκόσμιες Ημέρες υγείας εντάσσεται στο πλαίσιο του Προγράμματος Κοινωνικής Ευθύνης του Ομίλου Ιατρικού Αθηνών, μέσα από το οποίο αναδεικνύει τη σημασία της πρόληψης και της έγκαιρης διάγνωσης, παραμένοντας πιστός στη δέσμευσή του να παρέχει διαρκώς κορυφαίες υπηρεσίες υγείας σε προσιτές τιμές.


Παγκόσμια Ημέρα κατά του Καπνίσματος: Προσφορά εξετάσεων προληπτικού ελέγχου από τον Όμιλο Ιατρικού Αθηνών

0

Εξετάσεις προληπτικού ελέγχου σε ειδική, μειωμένη τιμή προσφέρει ο Όμιλος Ιατρικού Αθηνών την περίοδο 31 Μαΐου – 8 Ιουνίου, με αφορμή την Παγκόσμια Ημέρα κατά του Καπνίσματος.

Συγκεκριμένα, οι εξετάσεις περιλαμβάνουν Αξονική Τομογραφία Θώρακος, Σπιρομέτρηση και Πνευμονολογική Κλινική Εκτίμηση στην τιμή των 65 ευρώ.

Η  προσφορά ισχύει για όσους καλέσουν και προγραμματίσουν το ραντεβού τους από την Πέμπτη 31 Μαΐου έως την Παρασκευή 08 Ιουνίου, από τις 9.00 έως τις 15.00, στα παρακάτω τηλέφωνα:

  • Ιατρικό Κέντρο Αθηνών: τηλ. 210 6862254
  • Ιατρικό Ψυχικού: τηλ. 210 6974032-3
  • Ιατρικό Π. Φαλήρου: τηλ. 210  9892120
  • Ιατρικό Περιστερίου: τηλ 210 5799029
  • Ιατρικό Διαβαλκανικό Θεσσαλονίκης: τηλ. 2310 400463-4.

Η προσφορά εξετάσεων προληπτικού ελέγχου με αφορμή τις Παγκόσμιες Ημέρες υγείας εντάσσεται στο πλαίσιο του Προγράμματος Κοινωνικής Ευθύνης του Ομίλου Ιατρικού Αθηνών, μέσα από το οποίο αναδεικνύει τη σημασία της πρόληψης και της έγκαιρης διάγνωσης, παραμένοντας πιστός στη δέσμευσή του να παρέχει διαρκώς κορυφαίες υπηρεσίες υγείας σε προσιτές τιμές.


ΕΕΑΕ: Πρόσκληση σε εκδήλωση για την IDD

0

Στην ενημερωτική εκδήλωση με θέμα «Οδηγία 2016/97 – IDD – Οι αλλαγές που έρχονται στην ασφαλιστική διαμεσολάβηση» καλεί τα μέλη της να παρευρεθούν η Ένωση Επαγγελματιών Ασφαλιστών Ελλάδος.

Η εκδήλωση, που διοργανώνεται από την Ένωση Ασφαλιστικών Διαμεσολαβητών Ελλάδος με τη στήριξη του Επαγγελματικού Επιμελητηρίου Αθηνών, θα πραγματοποιηθεί την Τετάρτη 6 Ιουνίου στο ξενοδοχείο Royal Olympic στην Αθήνα.

Δείτε την πρόσκληση της ΕΕΑΕ:


Η Allianz αγοράζει ποσοστό της Africa Re

0

Το 8% της αντασφαλιστικής εταιρείας Africa Re αγοράζει η Allianz.

Το συνολικό ποσό που θα καταβληθεί υπολογίζεται ότι ανέρχεται στα 69 εκατ. ευρώ. Η Africa Re έχει πορεία 42 ετών στην ασφαλιστική αγορά και έχει δημιουργήσει δίκτυο σε πολυπολιτισμικές περιοχές και κοινότητες.

«Ο GDPR είναι ευκαιρία για όλους»

0

Πολιτεία και επιχειρήσεις φαίνεται πως βρίσκονται σε έναν «αγώνα δρόμου», ενώ στον ΕΟΠΥΥ οι αρμόδιες υπηρεσίες έχουν ήδη αρχίσει τις διαδικασίες, με άξονα έργο που είναι σε εξέλιξη για την ανάλυση των ευπαθειών και την ακριβή απεικόνιση των διαθέσιμων δεδομένων, αλλά και την αλλαγή του Οργανογράμματος για την ένταξη τμήματος που θα αναλάβει, μεταξύ άλλων, τον ρόλο του DPO (Data Protection Officer).

Στον αντίποδα, ωστόσο, οι πάροχοι φαίνεται να κινούνται με διαφορετικές ταχύτητες. Οι μεγαλύτερες επιχειρήσεις στην Υγεία δείχνουν να προσαρμόζονται ταχύτερα, με αρκετές μικρομεσαίες να ανησυχούν κυρίως για τον διαθέσιμο χρόνο. Όπως εξηγεί όμως στο PhB ο προϊστάμενος της Γενικής Διεύθυνσης Οργάνωσης και Σχεδιασμού Αγοράς Υπηρεσιών Υγείας του ΕΟΠΥΥ Γ. Αγγούρης, είναι ανάγκη, αρχικά, να δει ο οποιοσδήποτε φορέας πόσο μακριά είναι από την εφαρμογή του Κανόνα, για να καταλάβει τι απαιτείται.

Σε κάθε περίπτωση όμως, κατά τον κύριο Αγγούρη, είναι ευκαιρία για όλους να αναλύσουν, να αποτυπώσουν και να απλουστεύσουν το εσωτερικό τους περιβάλλον.

Πώς επηρεάζει ο νέος κανονισμός τον ΕΟΠΥΥ;

Το πρώτο πράγμα που θα πρέπει να γίνει είναι μια ανάλυση τυχόν παθογενειών που μπορεί να έχει ο Οργανισμός στις λειτουργίες του, οι οποίες επηρεάζουν την τήρηση δεδομένων προσωπικού χαρακτήρα, είτε έντυπα είτε ηλεκτρονικά. Προκειμένου, καταρχήν, να ανιχνευθεί τυχόν πρόβλημα, έχουμε σε εξέλιξη έργο το οποίο θα διατρέξει όλες τις λειτουργίες του Οργανισμού και όπου φυλάσσονται δεδομένα προσωπικού χαρακτήρα –σε οποιαδήποτε μορφή–, θα αποτυπωθούν πού βρίσκονται. Στην πραγματικότητα, θα πρέπει για τα δεδομένα που αφορούν σε φυσικό ή νομικό πρόσωπο να έχουμε μια πλήρη και λεπτομερή απεικόνιση, ότι δηλαδή είναι σε ένα ή περισσότερα σημεία τηρούμενα, έτσι ώστε σε δεύτερο χρόνο να εξετάσουμε αν αυτά χρειάζονται νομιμοποίηση ή οποιοδήποτε άλλο χαρακτηριστικό επιβάλλεται από τον ευρωπαϊκό κανονισμό να υλοποιηθεί. Αυτό είναι το πρώτο.

Στη συνέχεια, αφού γίνει αυτή η αποτύπωση του Οργανισμού, θα πρέπει να ακολουθήσει μια διαδικασία για τα δεδομένα αυτά, όπου θα συγκεντρωθούν, ει δυνατόν, σε ένα σημείο, ώστε να είμαστε σε θέση να μιλάμε για μοναδικά τηρούμενη πληροφορία, και να εφαρμοστούν πάνω τους χαρακτηριστικά τα οποία επιβάλλει ο Κανονισμός, όπως για παράδειγμα το δικαίωμα στη λήθη ή οτιδήποτε άλλο επιβάλλεται.

Όσον αφορά αυτήν τη ρήτρα λήθης που προβλέπει ο GDPR, θα υπάρχει, δηλαδή, δυνατότητα και για την περίπτωση φορέων όπως ο ΕΟΠΥΥ;

Το νομικό πλαίσιο το ανιχνεύουμε τώρα, ως προς το τι μπορεί να σημαίνει λήθη για έναν Οργανισμό σαν τον ΕΟΠΥΥ, που επεξεργάζεται δεδομένα Υγείας. Αν μιλάμε για δεδομένα προσωπικού χαρακτήρα, τα οποία αφορούν αποτελέσματα εξέτασης που δεν αφορά την περίπτωση του ΕΟΠΥΥ όμως, γιατί εμείς δεν τηρούμε τέτοια πληροφορία, αυτό θα μπορούσε να είναι θέμα λήθης. Στοιχεία άλλα που μπορεί να προξενούν οικονομικές δαπάνες ναι μεν μπορεί να αφορούν τη λήθη όσον αφορά στον ασφαλισμένο τον ίδιο, αλλά σαν κίνηση του Οργανισμού, επειδή είναι λογιστικό σημείο και οικονομικό, προφανώς, και δεν μπορεί να είναι σε λήθη, γιατί επηρεάζει οικονομικά αποτελέσματα. Οπότε, αυτό το σημείο δεν μπορεί να σβήσει στο διάστημα που επιβάλλεται από τον Νόμο. Μπορεί να σβήσει κατά το μέρος, αν θέλετε, που αφορά στον ασφαλισμένο, αν είναι συγκεκριμένο ή όχι, και πάλι υπό συνθήκη, γιατί αυτά μπορεί να συνοδεύονται και από νομικές παρενέργειες.

Το νομικό πλαίσιο τώρα διαμορφώνεται;

Τώρα διαμορφώνεται. Τώρα –αν θέλετε– βγαίνει κανονιστικά, για να δούμε πώς θα εφαρμοστεί.

Αυτό είναι από τη μεριά του ΕΟΠΥΥ, με τους παρόχους όμως τι γίνεται; Πώς επηρεάζονται; Τι πρέπει να κάνουν;

Αν υποθέσουμε ότι ΕΟΠΥΥ και πάροχοι είναι δύο συγκοινωνούντα δοχεία, τα δεδομένα που τηρούν οι πάροχοι στον δικό τους Οργανισμό, φορέα ή επιχείρηση αφορούν στους ίδιους, αυτούς καθαυτούς. Εμείς δεν μπορούμε να υπεισέλθουμε και να πούμε αν αυτός τηρεί τα δεδομένα τα νομιμοποιημένα ή με τι καθεστώς. Εμείς είμαστε υπεύθυνοι από τη στιγμή που τα δεδομένα μπαίνουν στον ΕΟΠΥΥ και από εκεί και πέρα. Σε κάθε περίπτωση, η διαδικασία επικοινωνίας μας και μεταφοράς δεδομένων από αυτούς προς εμάς και το αντίστροφο θα πρέπει να γίνεται υπό καθεστώς ασφάλειας.

Καθεστώς ασφαλούς μετάδοσης δεδομένων υπάρχει και τώρα, έτσι κι αλλιώς. Δεν είναι ότι τα τώρα τα δεδομένα είναι στον αέρα, χωρίς καμιά ασφάλεια. Για αυτό και δεν έχουμε καμία υποκλοπή δεδομένων καταγεγραμμένη, ή να ελεγχόμαστε για κάτι τέτοιο. Σε δεύτερο χρόνο όμως, και με τον Κανονισμό, σίγουρα τα χαρακτηριστικά ασφαλείας θα μεταβληθούν και σίγουρα θα γίνουν πιο σφιχτά. Το ποια ακριβώς θα είναι αυτά θα προκύψει μέσα από την ανανέωση που γίνεται αυτή τη στιγμή μέσω του έργου που είναι σε εν εξελίξει διαγωνιστική διαδικασία, για να βγάλουμε ακριβώς τις προδιαγραφές του, δεν θα είναι σίγουρα κάτι που θα φέρει αναστάτωση στην αγορά και θα δυσκολέψει τη ζωή των παρόχων μας.

Δεν απαιτείται όμως και μια προσαρμογή, δεν συνοδεύεται και από κόστος; Ποια είναι η δική σας εικόνα;

Κόστος θα έχει. Αν μιλάμε για τη μεταφορά δεδομένων, δεν θα έχει μεγάλο κόστος. Υπάρχουν τεχνικές οι οποίες δεν κοστίζουν ποσά που θα επηρεάσουν, αν θέλετε, τη λειτουργία και την ευρωστία της επιχείρησης, ούτε θα αυξήσουν σοβαρά το λειτουργικό τους κόστος, αλλά δεν θα είναι μηδέν. Είναι απίθανο να είναι μηδέν. Σε κάθε περίπτωση, μπορεί να είναι αν μιλάμε για ένα σύστημα που μπορεί να έχει ένας πάροχος το οποίο είναι πολύ εξελιγμένο. Θα μπορούσε να αγγίζει το μηδέν ή να είναι πολύ λίγες οι προσαρμογές του και δεν θα φέρουν καμία ιδιαίτερη διαφορά.

Σε άλλους μπορεί να είναι μεγαλύτερες. Είναι και θέμα τού τι έχει ο «απέναντι». Θα είναι μοναδική η λύση; Εμείς θα κοιτάξουμε να μην είναι μία η λύση, για να μην οδηγήσουμε σε κάποια συγκεκριμένη προμήθεια ή, αν θέλετε, προσαρμογή τους παρόχους, αλλά ένα σετ λύσεων, όπου να μπορεί να επιλέξει ο καθένας τι από αυτά θα τον εξυπηρετήσει καλύτερα να προμηθευτεί, για να ταυτιστεί με εμάς.

Τη δίνει τη δυνατότητα αυτή, δηλαδή, ο Κανονισμός; Την ευελιξία στην επιλογή για τον κάθε φορέα;

Ο Οργανισμός δίνει πρότυπα και λέει ότι «εγώ θέλω να μου έχεις μια ασφαλή μετάδοση πληροφορίας». Το πώς θα γίνει αυτό και με τι ακριβώς λογισμικό θα γίνει και ποια διαδικασία, αυτό, δεν θα έρθει κανένας Κανονισμός να σου πει ότι θα χρησιμοποιήσεις το τάδε λογισμικό, τον τάδε προμηθευτή, κατασκευαστή. Αυτό δεν θα το κάνει, όπως κανένας Κανονισμός δεν το κάνει. Δεν γίνεται αυτό. 

Οι πολίτες επηρεάζονται από όλη αυτήν την ιστορία και σε ποιο επίπεδο;

Οι πολίτες σαφώς και επηρεάζονται, και είναι προς το συμφέρον τους αυτή η εξέλιξη. Ο πολίτης, αυτή τη στιγμή, παράγει δεδομένα και στο κομμάτι της Υγείας και φορολογικά και ασφαλιστικά και τραπεζικά, αν θέλετε, τα οποία σε κάποιον βαθμό θεωρούμε ότι μπορούν να έρθουν στην κατοχή μιας διαφορετικής εταιρείας ή να δεχθούμε τηλέφωνα σπίτι ή να παίρνουμε mail ή SMS και να δεχόμαστε διαφημιστικά μηνύματα. Κάτι τέτοιες συμπεριφορές στον νέο Κανονισμό είναι απόλυτα κατακριτέες αν δεν υπάρχει συναίνεση για τη χρήση των δεδομένων από τον πολίτη. Άρα, αυτή η διαδικασία εκκαθάρισης που γίνεται τώρα σαφώς και θα μειωθεί, αν δεν εξαλειφθεί τελείως.

Από την άλλη μεριά, κανένας μας δεν θέλει –είτε Οργανισμός είτε πάροχος– να οδηγήσουμε τον πολίτη στο άλλο άκρο. Όχι στο να διαθέτει τα δεδομένα του, στο να υπογράφει συμφωνητικά δυσνόητα πολλές φορές, τα οποία κι αυτός δεν θα μπορεί να ερμηνεύσει και θα οδηγηθεί σε μη ερμηνεύσιμες καταστάσεις από τον ίδιο.

Ο ΕΟΠΥΥ όμως, σε αυτό το σημείο, είναι σε πάρα πολύ καλό βαθμό ετοιμότητας, γιατί έχει καταγεγραμμένες και συγκεντρωμένες σε ένα σημείο όλες τις κινήσεις όλων των πολιτών από το 2012 μέχρι και σήμερα, οι οποίες είναι προσβάσιμες στον κάθε πολίτη μέσω του ασφαλιστικού φακέλου. Άρα, λοιπόν, το δικαίωμα στη λήθη ή στην πρόσβαση στην εικόνα που έχει ο ΕΟΠΥΥ για τον κάθε πολίτη, αυτό είναι σε λειτουργία από τον ΕΟΠΥΥ.

Έτσι κι αλλιώς, είναι και προαπαιτούμενο του Κανονισμού να είναι πολύ σαφής η αίτηση συγκατάθεσης και της λήθης, αντιστοίχως. Θα δημιουργηθεί κάτι από τον ΕΟΠΥΥ ως πρότυπο;

Θα δημιουργηθεί, βεβαίως. Και υπάρχει ένα πρωτόλειο –όχι στο πλαίσιο του Κανονισμού, στο πλαίσιο της Αρχής Προστασίας Δεδομένων Προσωπικού Χαρακτήρα–, σύμφωνα με το οποίο, μέσα από την υπηρεσία του φακέλου ασφάλισης υγείας (ΦΑΥ), συναινεί ή όχι ο ασφαλισμένος. Εδώ θα πάμε σε μια νέα μορφή έκδοσης του συμφωνητικού, προκειμένου να έχουμε μια συναίνεση ή όχι στο πλαίσιο του Κανονισμού.

Θα τροποποιηθεί, προφανώς, το κείμενο, για να είναι αντίστοιχο, και μέσα από εκεί θα μπορεί να συναινεί ή όχι στην οποιαδήποτε διάθεση των δεδομένων του, η οποία, από πλευράς ΕΟΠΥΥ, θα είναι σίγουρα εξαιρετικά σφιχτή.

Εμείς δεν είμαστε εμπορικός Οργανισμός, και ούτε πρόκειται να γίνουμε, προκειμένου να δώσουμε δεδομένα οποιασδήποτε μορφής, ακόμα κι αν αυτά αποτελούν ερευνητικό στόχο ή εξυπηρετούν ερευνητικό σκοπό, όπου αν δοθούν δεδομένα –γιατί υπάρχει διαδικασία και γι’ αυτό–, θα δοθούν με κάποια τυποποιημένη διαδικασία.

Για την τήρηση του Κανονισμού ποιος θα είναι υπεύθυνος;

Προβλέπεται ειδικός ρόλος μέσα σε επιχειρήσεις που είναι πάνω από 250 εργαζομένους, δηλαδή και για εμάς, ο DPO (Data Protection Officer). Εμείς έχουμε προβλέψει στο νέο οργανόγραμμα, που είναι υπό υλοποίηση, ότι θα υπάρχει ειδικό τμήμα, αρμοδιότητα του οποίου θα είναι κι αυτή η λειτουργία. Οπότε, σε πρώτο χρόνο, το αντίστοιχο τμήμα, το οποίο είναι ανεξάρτητο, τελεί υπό τον πρόεδρο και ελέγχεται από αυτόν.

Και θα είναι υπεύθυνο να ελέγχει τη λειτουργία και του Οργανισμού και, σε κάποιο επίπεδο, και των παρόχων, μιας και είστε συγκοινωνούντα δοχεία, όπως είπατε;

Θα ελέγχει τη διαδικασία του Οργανισμού σε πρώτο χρόνο και ό,τι αφορά στον Κανονισμό, και όχι μόνο –γιατί η διαδικασία του εσωτερικού ελέγχου είναι κάτι που δεν αφορά μόνο τον Κανονισμό του GDPR. Όσον αφορά στους παρόχους, μόλις βγει το κανονιστικό πλαίσιο και ο νόμος έχει αποσαφηνιστεί τελείως, μια δράση που θα μπορούσε να γίνει ενδεχομένως –γιατί ενδεχόμενα εξετάζουμε– θα είναι να έχουμε τροποποιήσεις συμβάσεων με βάση τους Κανονισμούς, αν αυτό απαιτηθεί –μπορεί και να μην απαιτηθεί κιόλας.

Εμείς δεν μπορούμε να μπούμε στην εσωτερική λειτουργία της οποιαδήποτε επιχείρησης. Δεν υπάρχει τέτοιο ενδεχόμενο. Πώς να μπούμε; Μπορούμε να δούμε μέχρι την πόρτα μας και να εξασφαλίσουμε μέχρι εκεί. Ή αν θέλετε και μέχρι την πόρτα τους και να δούμε και τον μεταξύ μας ηλεκτρονικό δρόμο να είναι ασφαλής. Τώρα, το τι κάνει μέσα εμείς δεν μπορούμε να το ελέγξουμε.

Είναι ρεαλιστικό να έχει τεθεί σε ισχύ ο Κανονισμός μέχρι τα τέλη Μαΐου, που είναι και η ευρωπαϊκή πρόβλεψη;

Ο ΕΟΠΥΥ μέχρι κάπου τον πέμπτο μήνα, δεν θέλω να ακουμπήσουμε τον έκτο… Θέλω να είμαστε εμπρόθεσμοι, για αυτό και στην προκήρυξη –για την ανάλυση ευπαθειών– που έχουμε σε εξέλιξη τώρα, επειδή έχουμε διάφορες δράσεις μέσα, έχουμε προσδιορίσει χρονικά τις πρώτες δράσεις που θα παραδοθούν να είναι αυτές που αφορούν τον Κανονισμό GDPR, ώστε να προλάβουμε να είμαστε κοντά σε αυτήν την προθεσμία. Τώρα, μπορεί να είμαστε απολύτως, μπορεί να έχουμε μια ελάχιστη καθυστέρηση, αλλά δεν θα έχουμε μεγάλη καθυστέρηση, από όσα γνωρίζουμε μέχρι στιγμής.

Τι πιστεύετε ότι μπορεί να προσφέρει ο GDPR;

Σε όλες τις παρουσιάσεις που έχω κάνει, λέω ότι ο νόμος αυτός, ο Κανονισμός, θα μας βοηθήσει όλους να μάθουμε το εσωτερικό μας περιβάλλον. Το εσωτερικό περιβάλλον της κάθε επιχείρησης, σίγουρα, στην εξέλιξή του, «γεννάει» κενά ή επικαλύψεις. Τα κενά και οι επικαλύψεις δημιουργούν πρόσθετα κόστη, γιατί παράγουν δυσλειτουργίες.

Το GDPR, για να εφαρμοστεί σε έναν καλό βαθμό, το βοηθάει πολύ ένα ISO, μια πιστοποίηση. Άρα, τι σημαίνει; Ότι είναι ευκαιρία το περιβάλλον το εσωτερικό όλων μας να αναλυθεί, να αποτυπωθεί και να απλουστευτεί. Και να ικανοποιήσει συνθήκες ISO, να πάρει ένα πιστοποιητικό ISO, για να ξέρουμε ότι είναι κανονικοποιημένο, και στη συνέχεια να έρθει σαν GDPR και να πάρει και μια πιστοποίηση για τα προσωπικά δεδομένα.

Είναι ευκαιρία αυτό το πράγμα να γίνει τώρα. Οι ελληνικές επιχειρήσεις, ειδικά οι μεσαίες –οι μεγάλοι το κάνουν αναγκαστικά–, αποφεύγουν τις πιστοποιήσεις, γιατί τις θεωρούν αξεσουάρ. Δεν είναι. Βοηθάει πάρα πολύ.

 Σας έχουν μεταφέρει κάποιο μεγαλύτερο προβληματισμό; Κάποια ανησυχία;

Ανησυχία χρονική, βεβαίως, υπάρχει. Όλοι λένε: «Θα προλάβουμε»; Να προλάβουμε να κάνουμε τι; Το ερώτημα είναι να προλάβουμε όσον αφορά στην εφαρμογή του. Αλλά για να δούμε την εφαρμογή του και να είμαστε εντάξει όλοι, πρέπει να δούμε τι απαιτείται. Για να είμαστε εντάξει, θα πρέπει να δούμε το πρόβλημα και πόσο μακριά είμαστε από τη λύση του. Άμα δεν το ξέρουμε αυτό, δεν μπορούμε να απαντήσουμε και στο ερώτημα αν θα είμαστε εντάξει.

Άρα, το πρώτο πράγμα που θα έπρεπε να κάνουμε όλοι μας, ο καθένας σαν νομικό πρόσωπο, είναι να δούμε πόσο μακριά είμαστε από την εφαρμογή του, το οποίο δεν είναι ίδιο για όλους μας. Ο καθένας διαφέρει. Οπότε μόλις γνωρίσουμε αυτό –τις ευπάθειες που λέγαμε νωρίτερα–, τότε θα καταλάβουμε και κατά πόσο θα είμαστε on time ή όχι.

Κάποιοι έχουν φόβο για αυτό. Και, μάλιστα, από τις ερωτήσεις, είδα ότι έχουν φόβο και ανησυχία οι μικροί πάροχοι, τα φυσικά πρόσωπα. Είδαμε, δηλαδή, φυσικά πρόσωπα που είχαν ανησυχία, μήπως… Εντάξει, εκεί έχουμε το φυσικό πρόσωπο, το σύνθετο δεδομένο που μπορεί να τηρήσει σαν προσωπικό του αρχείο ή μέσα από τη δραστηριότητά του, σαφώς, είναι πιο οριοθετημένο από μια κλινική, που έχει άλλο εύρος δραστηριότητας. Αυτοί εύκολα θα προσαρμοστούν, και γίνονται δράσεις από πάρα πολλούς προμηθευτές τέτοιων υπηρεσιών GDPR, για να προσαρμοστούν εύκολα και με μικρό κόστος.

Πηγή: virus.com.gr / PhB

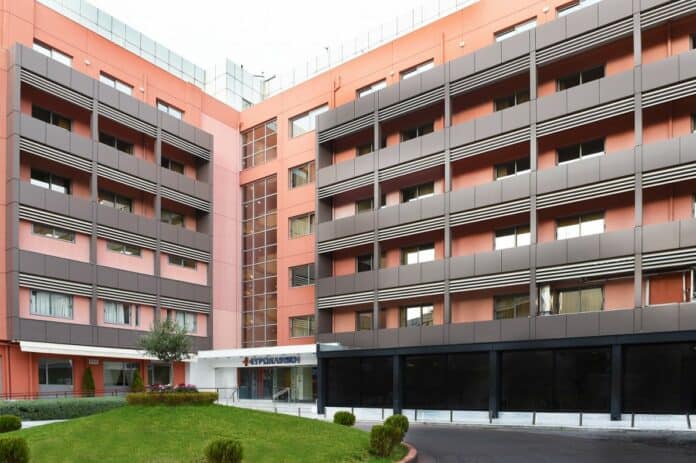
Στρατηγική συνεργασία Ευρωκλινικής Αθηνών και LaserVision

0

Σε στρατηγική συνεργασία με το εξειδικευμένο κλινικό και ερευνητικό ινστιτούτο οφθαλμολογίας LaserVision προχώρησε η Ευρωκλινική Αθηνών,  ενισχύοντας ακόμα περισσότερο τις υπηρεσίες πρωτοβάθμιας και δευτεροβάθμιας υγείας που παρέχει.

Συγκεκριμένα, την περασμένη εβδομάδα πραγματοποιήθηκαν για πρώτη φορά στην Ευρωκλινική Αθηνών επεμβάσεις αιχμής για τη θεραπεία καταρράκτη. Τις επεμβάσεις πραγματοποίησε ο ίδιος ο Δρ. Αναστάσιος Κανελλόπουλος, καθηγητής οφθαλμολογίας του Πανεπιστημίου της Νέας Υόρκης. Πρόκειται για επεμβάσεις καταρράκτη με χρήση της πιο εξελιγμένης τεχνολογίας, με μικροσκοπικές τομές, ένθεση τορικών φακών (δηλαδή με διόρθωση αστιγματισμού), και κυρίως άμεση επιστροφή των ασθενών στην καθημερινή τους δραστηριότητα, καθώς φεύγουν από την κλινική ύστερα από 1-2 ώρες.

Αξίζει να σημειωθεί ότι οι επεμβάσεις αυτές, που πραγματοποιούνται πλέον και στην Ευρωκλινική Αθηνών, γίνονται με προεργασία βασισμένη στο πλέον εξελιγμένο σύστημα προεπεμβατικών μελετών παγκοσμίως, διαδικασία για την οποία είναι γνωστή η επιστημονική ομάδα του Δρ. Κανελλόπουλου και πρωτοπόρα σε παγκόσμιο επίπεδο. Εφαρμόζονται ειδικές μετρήσεις  ακόμη και με laser για να καθορίσουν τον αστιγματισμό με πολλαπλές τεχνολογίες, ειδικοί αλγόριθμοι υπολογισμού του ενδοφακού, καθώς και χρήση του πιο εξελιγμένου ενδοφακού που εμπεριέχει και αστιγματισμό.

Για τη στρατηγική αυτή συνεργασία, ο Διευθύνων Σύμβουλος του Ομίλου Ευρωκλινικής Αντώνης Βουκλαρής δήλωσε: «Για εμάς είναι στρατηγική προτεραιότητα η εξασφάλιση και προσφορά στον πολίτη υπηρεσιών υγείας ύψιστης ποιότητας, τόσο σε ιατρικό δυναμικό όσο και σε τεχνολογία αιχμής. Η Ευρωκλινική Αθηνών παραμένει κορυφαία επιλογή στην προτίμηση του κόσμου, και τώρα η συνεργασία μας με το LaserVision δημιουργεί έναν ακόμα λόγο γι’αυτό».

Από την πλευρά του ο Δρ. Αναστάσιος Κανελλόπουλος δήλωσε: «Είμαστε πολύ περήφανοι που συμβάλλουμε στις υπηρεσίες αιχμής του οφθαλμολογικού τμήματος της Ευρωκλινικής Αθηνών. Με την εξαιρετική επιστημονική ομάδα της, καθώς και με τους συνεργάτες μας χειρουργούς-οφθαλμίατρους, θα αποτελέσει έναν απ’ τους πυλώνες παροχών οφθαλμολογικής υγείας, τόσο κλινικά όσο και επιστημονικά για την Ελλάδα μέσα στα επόμενα χρόνια».

Ο ΟΑΣΘ ζητά προσφορές για την ασφάλιση περιουσιακών στοιχείων του

0

Πρόσκληση εκδήλωσης ενδιαφέροντος και παροχής προσφορών απευθύνει στις ασφαλιστικές εταιρείες ο ΟΑΣΘ, για την κάλυψη κινητών και ακίνητων περιουσιακών στοιχείων του μέσω σύναψης ετήσιου ασφαλιστηρίου συμβολαίου με δυνατότητα 6μηνης επέκτασης.

Δείτε τα προς ασφάλιση περιουσιακά στοιχεία και περισσότερες πληροφορίες στο αρχείο 345495_2018 – 212023 – Εγκύκλιοι.