

Νέα, εξελιγμένη εκστρατεία phishing εντόπισε η Kaspersky, η οποία στοχοποιεί εργαζόμενους μέσω εξατομικευμένων emails και συνημμένων αρχείων που παρουσιάζονται ως ενημερώσεις σχετικά με την πολιτική του τμήματος Ανθρώπινου Δυναμικού.
Η εκστρατεία αυτή σηματοδοτεί μια σημαντική κλιμάκωση στις τακτικές phishing, καθώς οι επιτιθέμενοι δεν περιορίζονται μόνο στο περιεχόμενο του email, αλλά εξατομικεύουν και τα συνημμένα έγγραφα, απευθυνόμενοι ξεχωριστά σε κάθε παραλήπτη. Αυτό δείχνει ότι οι δυνατότητες προσαρμογής μίας απάτης έχουν πλέον περάσει σε νέα, πρωτοφανή επίπεδα. Στόχος των επιτήδειων ήταν να παρασύρουν το θύμα ώστε να καταχωρήσει τα στοιχεία του εταιρικού του email.
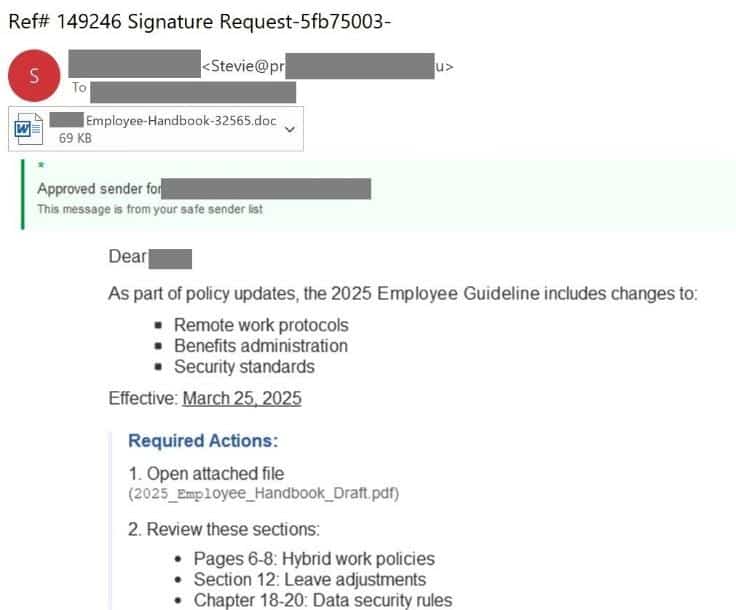
Οι επιτιθέμενοι φαίνεται πως προετοιμάστηκαν κατάλληλα, με τη συλλογή και επεξεργασία των ονομάτων των εργαζομένων, ώστε να πραγματοποιήσουν μία πιο στοχευμένη και πειστική εκστρατεία. Το περιεχόμενο των email είναι παραπλανητικό: Περιλαμβάνει συγκεκριμένα ένα ψεύτικο σήμα «επαληθευμένου αποστολέα» για να ενισχύσει την εμπιστοσύνη του παραλήπτη, το όνομα του παραλήπτη και μια πρόσκληση να ανοίξει το συνημμένο αρχείο για να ενημερωθεί σχετικά με τα πρωτόκολλα τηλεργασίας, τις διαδικασίες παροχών και τα πρότυπα ασφαλείας. Ωστόσο, ολόκληρο το σώμα του email είναι στην πραγματικότητα μία εικόνα χωρίς καθόλου πραγματικό κείμενο — μια τακτική που χρησιμοποιείται για να παρακάμπτονται τα φίλτρα του email.
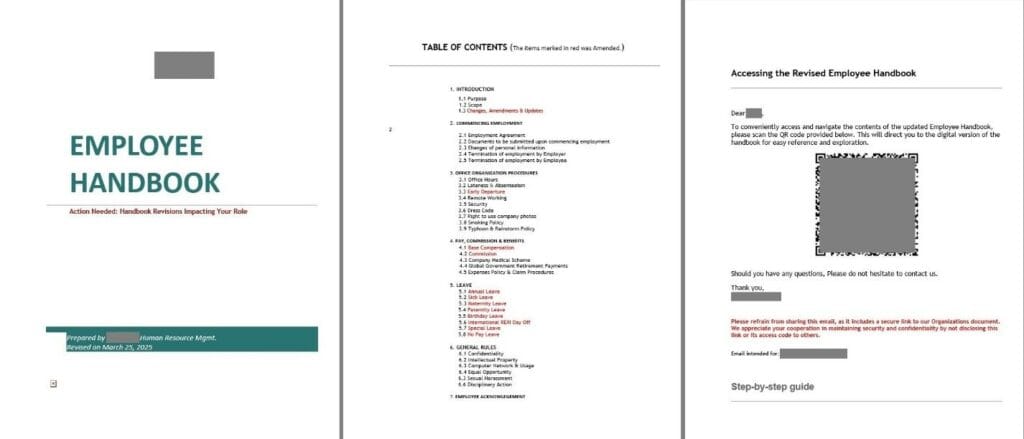
Το συνημμένο έγγραφο, που παρουσιάζεται ως επικαιροποιημένο «Εγχειρίδιο Εργαζομένου», δεν περιέχει καμία πραγματική οδηγία — μόνο έναν τίτλο σελίδας, έναν πίνακα περιεχομένων όπου οι υποτιθέμενες αλλαγές επισημαίνονται με κόκκινο, μία σελίδα με έναν κωδικό QR (υποτίθεται για πρόσβαση στο πλήρες έγγραφο), καθώς και γενικές οδηγίες για το πώς να διαβαστεί ο κωδικός QR από κινητό τηλέφωνο.
Το έγγραφο αναφέρει επανειλημμένα το όνομα του θύματος, δημιουργώντας την εντύπωση πως δημιουργήθηκε ειδικά για αυτό. Αν το θύμα σαρώσει τον QR κωδικό και ακολουθήσει τον σύνδεσμο, μεταφέρεται σε μια ψεύτικη σελίδα όπου του ζητείται να εισάγει τα εταιρικά του διαπιστευτήρια — κάτι που αποτελεί και τον βασικό στόχο των επιτιθέμενων.
«Αυτή η εκστρατεία εμφανίζει ένα νέο επίπεδο πολυπλοκότητας στις επιθέσεις phishing και αποτελεί ενδεχομένως ένδειξη ενός νέου μηχανισμού αυτοματοποίησης μαζικής αποστολής, ο οποίος δημιουργεί ξεχωριστό συνημμένο έγγραφο και ξεχωριστή εικόνα για το σώμα του email κάθε παραλήπτη. Αυτή η τακτική επιτρέπει την κλιμάκωση της επίθεσης, ενώ ταυτόχρονα πιθανώς παρακάμπτει τα παραδοσιακά μέτρα προστασίας. Οι οργανισμοί πρέπει να θέσουν σε προτεραιότητα την εφαρμογή προηγμένων μέτρων ασφάλειας και την εκπαίδευση των εργαζομένων τους, έτσι ώστε να παραμείνουν ένα βήμα μπροστά από τέτοιες απειλές», σχολιάζει ο Roman Dedenok, ειδικός κατά του spam στην Kaspersky.
Για να παραμείνουν οι οργανισμοί και οι εργαζόμενοι ασφαλείς, η Kaspersky συνιστά:
• Τη χρήση εξειδικευμένων λύσεων ασφαλείας σε επίπεδο εταιρικού mail server για την ανίχνευση και τον αποκλεισμό προσπαθειών phishing.
• Τη διασφάλιση ότι όλες οι συσκευές των εργαζομένων, συμπεριλαμβανομένων των smartphone, διαθέτουν ισχυρό λογισμικό ασφαλείας.
• Την τακτική εκπαίδευση των εργαζομένων σχετικά με τις σύγχρονες τακτικές phishing.
• Την προτροπή των εργαζομένων να εξετάζουν προσεκτικά τα email για ενδείξεις phishing —όπως εικόνες που αντικαθιστούν το κείμενο ή τίτλους εγγράφων που δεν αντιστοιχούν στο περιεχόμενο— και να επαληθεύουν κάθε αίτημα απευθείας με το τμήμα Ανθρώπινου Δυναμικού.








