back to top
18.2 C
Athens
Πέμπτη 19 Νοεμβρίου 2026
Αρχική Blog Σελίδα 715

Συνεργασία ΠΟΑΔ με το Εθνικό Κέντρο Αιμοδοσίας

0

Η Πανελλήνια Ομοσπονδία Ασφαλιστικών Διαμεσολαβητών στα πλαίσια των δράσεων της είναι στην ευχάριστη θέση να ανακοινώσει την συνεργασία της με το Εθνικό Κέντρο Αιμοδοσίας Ε.ΚΕ.Α στην δημιουργία μιας Πανελλαδικής πλατφόρμας αιμοδοτών ώστε να ικανοποιούνται οι ανάγκες των μελών της και των πρώτων βαθμού συγγενών τους .

Η αγωνία του Δ.Σ της ΠΟΑΔ είναι να βρίσκεται καθημερινά δίπλα στα Πρωτοβάθμια Σωματεία της με κάθε τρόπο ως αρωγός στο έργο τους και στην ζωή τους . Αυτή η ανάγκη μας έκανε να προβούμε στην λήψη της απόφασης να ζητήσουμε απο το Ε.ΚΕ.Α να συνεργαστεί μαζί μας ώστε κάθε μέλος μας να έχει το δικαίωμα να λαμβάνει την πολύτιμη αυτή παροχή όταν προκύψει ανάγκη , τόσο προσωπική όσο και των μελών της οικογένειας του .

Πιστεύουμε ότι τα μέλη μας πανελλαδικά θα στηρίξουν αυτό το εγχείρημα της ΠΟΑΔ με σκοπό την αδιαμφισβήτητα αυτή πολύτιμη  παροχή η οποία ούτε αγοράζεται ούτε πουλιέται αλλά είναι απαραίτητη για την επιβίωση όλων μας σε κρίσιμες στιγμές.

Πολύ σύντομα θα δοθούν οι οδηγίες και οι απαραίτητες πληροφορίες που χρειάζονται τα μέλη μας για την ενεργοποίηση τους στην προσπάθεια αυτή.

Το επαναλαμβανόμενο μήνυμα της ΠΟΑΔ είναι ένα στηρίξτε τα Σωματεία σας .

Η INTERLIFE στηρίζει το Θέατρο και τον Πολιτισμό

0

Ανανέωση χορηγικής συνεργασίας με το Θέατρο ΑΥΛΑΙΑ στο πλαίσιο του Προγράμματος ΕΚΕ «προσφέρω …αλλιώς» που υλοποιεί η INTERLIFE

Η INTERLIFE Ασφαλιστική αναγνωρίζει τον σημαντικό ρόλο που διαδραματίζει το Θέατρο καθώς προωθεί την καλλιτεχνική έκφραση και τη δημιουργικότητα αποδίδοντας αξία στον πολιτισμό, ενώ προάγει την πνευματική καλλιέργεια των πολιτών μέσω της θεατρικής τέχνης.

Ως αναπόσπαστο κομμάτι του κοινωνικού και οικονομικού ιστού της χώρας, η Εταιρία υποστηρίζει ως χορηγός την Τέχνη και τον Πολιτισμό, προωθώντας δυναμικά την έννοια της Εταιρικής Κοινωνικής Ευθύνης. Επιπλέον, η στήριξη του Θεάτρου ΑΥΛΑΙΑ σηματοδοτεί την ευαισθησία της και το σεβασμό που τρέφει η INTERLIFE για τα καλλιτεχνικά δρώμενα και τους χώρους πολιτισμού με μακρόχρονη προσφορά. Αξίζει να σημειωθεί ότι, με τη χορηγία αυτή, η Εταιρία στοχεύει να στείλει το μήνυμα στην τοπική κοινωνία ότι συνυπάρχει και μοιράζεται αξίες και προβληματισμούς με τους πολίτες.

Λίγα λόγια για το ΑΥΛΑΙΑ

Το Θέατρο ΑΥΛΑΙΑ είναι ένας χώρος πολιτισμού με δραστηριότητα από το 1936 και στεγάζεται στο κτίριο της ΧΑΝΘ. Την περίοδο 1960 έως αρχές του 1980 παρέλασαν από το θέατρο μεγάλοι ηθοποιοί, όπως ο Αλέξης Μινωτής, η Κατίνα Παξινού, η Έλλη Λαμπέτη, ο Δημήτρης Χορν, ο Μάνος Κατράκης, η Αλίκη Βουγιουκλάκη, ο Ντίνος Ηλιόπουλος, ο Λάμπρος Κωνσταντάρας, η Ρένα Βλαχοπούλου, η Ξένια Καλογεροπούλου κ.ά.

Έχουν φιλοξενηθεί επίσης παραστάσεις του ΚΘΒΕ, της Πειραματικής Σκηνής της «Τέχνης», αλλά και άλλων σχημάτων της πόλης. Σήμερα αποτελεί έναν ανανεωμένο χώρο πολιτισμού στην καρδιά της πόλης που φιλοξενεί θεατρικές παραστάσεις, συναντήσεις με ανθρώπους της τέχνης, του χορού, της μουσικής κ.ά

Aπό το INTERLIFE MAGAZINE

Munich Re: Σφοδρές καταιγίδες και πλημμύρες προκαλούν τις μεγαλύτερες απώλειες NatCat

0

Για το 1ο εξάμηνο του 2024

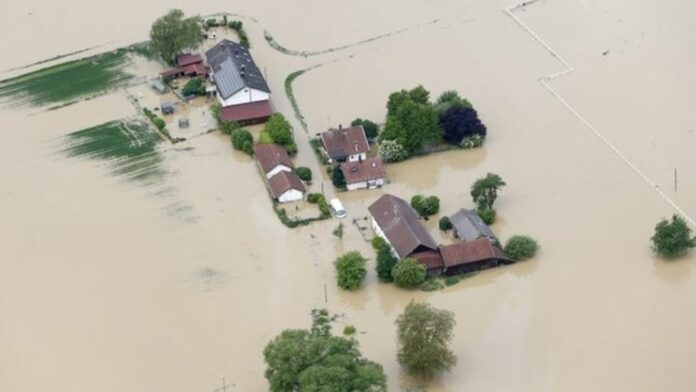
Σύμφωνα με τη Munich Re, οι παγκόσμιες απώλειες το 1ο εξάμηνο του 2024 ανήλθαν στα 120 δισεκατομμύρια δολάρια ΗΠΑ, ηπιότερες από το 2023, έτος που χαρακτηρίστηκε από εξαιρετικά υψηλές απώλειες λόγω του ισχυρού σεισμού στην Τουρκία και τη Συρία, που ανέβασε το παγκόσμιο σύνολο απωλειων στα 140 δισεκατομμύρια δολάρια.

Σε μια πιο μακροπρόθεσμη σύγκριση, οι συνολικές απώλειες το πρώτο εξάμηνο του 2024 ξεπέρασαν σαφώς τις μέσες τιμές για τα προηγούμενα δέκα και τριάντα χρόνια. Οι ασφαλισμένες ζημίες αυξήθηκαν ελαφρώς σε ετήσια βάση από 60 δισεκατομμύρια δολάρια ΗΠΑ – και σημαντικά πάνω από τις μέσες τιμές των τελευταίων 10/30 ετών (προσαρμοσμένες για τον πληθωρισμό: 37 δισεκατομμύρια δολάρια ΗΠΑ /24 δισεκατομμύρια δολάρια). Συγκεκριμένα, το μερίδιο των αξιώσεων για «non-peak κινδύνους» –που περιλαμβάνουν ισχυρές καταιγίδες, πλημμύρες και δασικές πυρκαγιές– ήταν και πάλι υψηλό: το 68% των συνολικών απωλειών και το 76% των ασφαλισμένων απωλειών προκλήθηκαν από αυτές τις φυσικές καταστροφές.

«Οι φυσικές καταστροφές που σχετίζονται με τις καιρικές συνθήκες, ειδικά στη Βόρεια Αμερική, είναι αξιοσημείωτες για άλλη μια φορά στα στατιστικά των ζημιών για το πρώτο εξάμηνο. Επιπλέον, έχουν σημειωθεί πλημμύρες σε περιοχές όπου είναι εξαιρετικά σπάνιες, όπως το Ντουμπάι. Θεωρείται πολύ πιθανό η κλιματική αλλαγή να διαδραματίζει μεγάλο ρόλο σε αυτή την τάση. Η κλιματική αλλαγή συνεπάγεται εξελισσόμενους κινδύνους στους οποίους όλοι –η κοινωνία, η οικονομία και ο ασφαλιστικός τομέας– θα πρέπει να προσαρμοστούν, ώστε να μετριαστούν οι αυξανόμενες απώλειες από φαινόμενα που σχετίζονται με τις καιρικές συνθήκες», είπε ο Thomas Blunck, Μέλος του Διοικητικού Συμβουλίου της Munich Re.

Με πληροφορίες από το xprimm.com

Ανεξέλεγκτα τα Remcos και RansomHub

0

Στο τελευταίο της Threat Index, η Check Point αποκάλυψε ότι το RansomHub παραμένει η πιο διαδεδομένη ομάδα Ransomware. Εν τω μεταξύ, οι ερευνητές της εντόπισαν μια κακόβουλη εκστρατεία Remcos σε Windows που εκμεταλλεύεται μια πρόσφατη ενημέρωση λογισμικού ασφαλείας

Η Check Point® Software Technologies Ltd. (NASDAQ: CHKP), κορυφαίος πάροχος πλατφόρμας κυβερνοασφάλειας που υποστηρίζεται από AI και παρέχεται από το cloud,, δημοσίευσε τον Παγκόσμιο Δείκτη Απειλών (Global Threat Index) για τον Ιούλιο του 2024. Παρά τη σημαντική πτώση που σημειώθηκε τον Ιούνιο, το LockBit επανεμφανίστηκε τον περασμένο μήνα και έγινε η δεύτερη πιο διαδεδομένη ομάδα ransomware, ενώ το RansomHub διατήρησε την πρώτη θέση. Εν τω μεταξύ, οι ερευνητές εντόπισαν τόσο μια εκστρατεία που διανέμει κακόβουλο λογισμικό Remcos μετά από ένα πρόβλημα ενημέρωσης της CrowdStrike, όσο και μια σειρά νέων τακτικών FakeUpdates, η οποία κατέλαβε και πάλι την πρώτη θέση στη λίστα με τα κορυφαία κακόβουλα προγράμματα για τον Ιούλιο.

Ένα πρόβλημα στον CrowdStrike Falcon αισθητήρα για Windows έχει ως αποτέλεσμα οι εγκληματίες του κυβερνοχώρου να διανέμουν ένα κακόβουλο αρχείο ZIP με την ονομασία crowdstrike-hotfix.zip. Αυτό το αρχείο περιείχε το HijackLoader, το οποίο στη συνέχεια ενεργοποίησε το κακόβουλο λογισμικό Remcos που κατατάσσεται ως το έβδομο πιο κακόβουλο λογισμικό τον Ιούλιο. Η εκστρατεία στόχευε επιχειρήσεις που χρησιμοποιούσαν οδηγίες στην ισπανική γλώσσα και περιελάμβανε τη δημιουργία ψεύτικων domains για επιθέσεις phishing.

Εν τω μεταξύ, οι ερευνητές αποκάλυψαν μια σειρά νέων τακτικών που χρησιμοποιούν το FakeUpdates, το οποίο βρέθηκε στην κορυφή της κατάταξης κακόβουλου λογισμικού για έναν ακόμη μήνα. Οι χρήστες που επισκέπτονταν εκτεθειμένους ιστότοπους αντιμετώπιζαν ψεύτικες προτροπές ενημέρωσης του προγράμματος περιήγησης, οι οποίες οδηγούσαν στην εγκατάσταση Trojan απομακρυσμένης πρόσβασης (RAT) όπως το AsyncRAT, που σήμερα κατατάσσεται στην ένατη θέση του δείκτη της Check Point. Είναι ανησυχητικό ότι οι εγκληματίες του κυβερνοχώρου άρχισαν τώρα να εκμεταλλεύονται το BOINC, μια πλατφόρμα που προορίζεται για εθελοντική πληροφορική, για να αποκτήσουν απομακρυσμένο έλεγχο μολυσμένων συστημάτων.

«Η συνεχιζόμενη επιμονή και αναζωπύρωση ομάδων ransomware όπως το Lockbit και το RansomHub υπογραμμίζει τη συνεχή εστίαση των κυβερνοεγκληματιών στο ransomware, μια σημαντική, χωρίς παύση πρόκληση για τους οργανισμούς με εκτεταμένες επιπτώσεις στη λειτουργική τους συνέχεια και την ασφάλεια των δεδομένων τους. Η πρόσφατη εκμετάλλευση μιας ενημερωμένης έκδοσης λογισμικού ασφαλείας για τη διανομή του κακόβουλου λογισμικού Remcos αναδεικνύει περαιτέρω τον καιροσκοπικό χαρακτήρα των κυβερνοεγκληματιών για ανάπτυξη κακόβουλου λογισμικού, με αποτέλεσμα να διακυβεύεται περαιτέρω η άμυνα των οργανισμών. Για να αντιμετωπίσουν αυτές τις απειλές, οι οργανισμοί θα πρέπει να υιοθετήσουν μια πολυεπίπεδη στρατηγική ασφάλειας που θα περιλαμβάνει ισχυρή προστασία των τελικών σημείων, άγρυπνη παρακολούθηση και εκπαίδευση των χρηστών για να μειώσουν την επίθεση αυτών των ολοένα και μαζικότερων κυβερνοεπιθέσεων», δήλωσε η Maya Horowitz, VP of Research στην Check Point Software.

Top malware families

*Τα βέλη αφορούν την αλλαγή στην κατάταξη σε σχέση με τον προηγούμενο μήνα.
Το FakeUpdates ήταν το πιο διαδεδομένο κακόβουλο λογισμικό τον περασμένο μήνα με αντίκτυπο 7% σε παγκόσμιους οργανισμούς, ακολουθούμενο από το Androxgh0st με παγκόσμιο αντίκτυπο 5% και το AgentTesla με παγκόσμιο αντίκτυπο 3%.

↔ FakeUpdates – Το FakeUpdates (AKA SocGholish) είναι ένα πρόγραμμα λήψης γραμμένο σε JavaScript. Γράφει τα ωφέλιμα φορτία στο δίσκο πριν από την εκτόξευσή τους. Το FakeUpdates οδήγησε σε περαιτέρω συμβιβασμό μέσω πολλών πρόσθετων κακόβουλων προγραμμάτων, συμπεριλαμβανομένων των GootLoader, Dridex, NetSupport, DoppelPaymer και AZORult.
↔ Androxgh0st – Το Androxgh0st είναι ένα botnet που στοχεύει σε πλατφόρμες Windows, Mac και Linux. Για την αρχική μόλυνση, το Androxgh0st εκμεταλλεύεται πολλαπλές ευπάθειες, στοχεύοντας συγκεκριμένα- το PHPUnit, το Laravel Framework και τον Apache Web Server. Το κακόβουλο λογισμικό κλέβει ευαίσθητες πληροφορίες, όπως πληροφορίες λογαριασμού Twilio, διαπιστευτήρια SMTP, κλειδί AWS κ.λπ. Χρησιμοποιεί αρχεία Laravel για να συλλέξει τις απαιτούμενες πληροφορίες. Διαθέτει διαφορετικές παραλλαγές οι οποίες σαρώνουν για διαφορετικές πληροφορίες.

↔ AgentTesla – Το AgentTesla είναι ένα προηγμένο RAT που λειτουργεί ως keylogger και κλέφτης πληροφοριών, το οποίο είναι ικανό να παρακολουθεί και να συλλέγει την είσοδο του πληκτρολογίου του θύματος και το ίδιο το πληκτρολόγιο, να λαμβάνει στιγμιότυπα οθόνης και να αποσπά διαπιστευτήρια σε διάφορα λογισμικά που είναι εγκατεστημένα στο μηχάνημα του θύματος (συμπεριλαμβανομένων των Google Chrome, Mozilla Firefox και του προγράμματος ηλεκτρονικού ταχυδρομείου Microsoft Outlook).

↑ Formbook – Το Formbook είναι ένα Infostealer που στοχεύει το λειτουργικό σύστημα Windows και εντοπίστηκε για πρώτη φορά το 2016. Διατίθεται στην αγορά ως Malware as a Service (MaaS) σε υπόγεια φόρουμ hacking για τις ισχυρές τεχνικές αποφυγής και τη σχετικά χαμηλή τιμή του. Το FormBook συλλέγει διαπιστευτήρια από διάφορα προγράμματα περιήγησης στο διαδίκτυο, συλλέγει στιγμιότυπα οθόνης, παρακολουθεί και καταγράφει τις πληκτρολογήσεις και μπορεί να κατεβάζει και να εκτελεί αρχεία σύμφωνα με εντολές από το C&C του.

↓ Qbot – Το Qbot AKA Qakbot είναι ένα κακόβουλο λογισμικό πολλαπλών χρήσεων που εμφανίστηκε για πρώτη φορά το 2008. Σχεδιάστηκε για να κλέβει τα διαπιστευτήρια ενός χρήστη, να καταγράφει πληκτρολογήσεις, να κλέβει cookies από προγράμματα περιήγησης, να κατασκοπεύει τραπεζικές δραστηριότητες και να αναπτύσσει πρόσθετο κακόβουλο λογισμικό. Συχνά διανέμεται μέσω spam email και χρησιμοποιεί διάφορες τεχνικές anti-VM, anti-debugging και anti-sandbox για να εμποδίσει την ανάλυση και να αποφύγει την ανίχνευση. Ξεκινώντας το 2022, αναδείχθηκε ως ένα από τα πιο διαδεδομένα Trojans.

↔ Remcos – Το Remcos είναι ένα RAT που εμφανίστηκε για πρώτη φορά το 2016. Το Remcos διανέμεται μέσω κακόβουλων εγγράφων του Microsoft Office, τα οποία επισυνάπτονται σε μηνύματα ηλεκτρονικού ταχυδρομείου SPAM, και έχει σχεδιαστεί για να παρακάμπτει την ασφάλεια UAC των Microsoft Windows και να εκτελεί κακόβουλο λογισμικό με προνόμια υψηλού επιπέδου.

↔ Phorpiex – Το Phorpiex είναι ένα botnet γνωστό για τη διανομή άλλων οικογενειών κακόβουλου λογισμικού μέσω εκστρατειών spam, καθώς και για την τροφοδότηση εκστρατειών Sextortion μεγάλης κλίμακας.

↑ Vidar – Το Vidar είναι ένα κακόβουλο λογισμικό infostealer που λειτουργεί ως malware-as-a-service και ανακαλύφθηκε για πρώτη φορά στα τέλη του 2018. Το κακόβουλο λογισμικό εκτελείται σε Windows και μπορεί να συλλέξει ένα ευρύ φάσμα ευαίσθητων δεδομένων από προγράμματα περιήγησης και ψηφιακά πορτοφόλια.

Επιπλέον, το κακόβουλο λογισμικό χρησιμοποιείται ως πρόγραμμα λήψης για ransomware.

↓ AsyncRat – Το Asyncrat είναι ένα Trojan που στοχεύει την πλατφόρμα των Windows. Αυτό το κακόβουλο λογισμικό αποστέλλει πληροφορίες σχετικά με το στοχευόμενο σύστημα σε έναν απομακρυσμένο διακομιστή. Λαμβάνει εντολές από τον διακομιστή για να κατεβάσει και να εκτελέσει πρόσθετα, να σκοτώσει διεργασίες, να απεγκαταστήσει/ενημερώσει τον εαυτό του και να καταγράψει στιγμιότυπα οθόνης του μολυσμένου συστήματος.

↓ NJRat – Το NJRat είναι ένα Trojan απομακρυσμένης πρόσβασης, που στοχεύει κυρίως κυβερνητικές υπηρεσίες και οργανισμούς στη Μέση Ανατολή. Το Trojan εμφανίστηκε για πρώτη φορά το 2012 και έχει πολλαπλές δυνατότητες: καταγραφή πληκτρολογήσεων, πρόσβαση στην κάμερα του θύματος, κλοπή διαπιστευτηρίων που είναι αποθηκευμένα σε προγράμματα περιήγησης, μεταφόρτωση και λήψη αρχείων, εκτέλεση χειρισμών διεργασιών και αρχείων και προβολή της επιφάνειας εργασίας του θύματος. Το NJRat μολύνει τα θύματα μέσω επιθέσεων phishing και drive-by downloads και διαδίδεται μέσω μολυσμένων κλειδιών USB ή δικτυακών δίσκων, με την υποστήριξη λογισμικού διακομιστή Command & Control.

Top exploited vulnerabilities 

↑ Command Injection Over HTTP (CVE-2021-43936,CVE-2022-24086) – Έχει αναφερθεί μια ευπάθεια που αφορά την εισαγωγή εντολών μέσω HTTP. Ένας απομακρυσμένος επιτιθέμενος μπορεί να εκμεταλλευτεί αυτό το πρόβλημα στέλνοντας ένα ειδικά διαμορφωμένο αίτημα στο θύμα. Η επιτυχής εκμετάλλευση θα επέτρεπε στον εισβολέα να εκτελέσει αυθαίρετο κώδικα στο μηχάνημα-στόχο.

↑ Zyxel ZyWALL Command Injection (CVE-2023-28771( – Μια ευπάθεια έγχυσης εντολών υπάρχει στο Zyxel ZyWALL. Η επιτυχής εκμετάλλευση αυτής της ευπάθειας θα επιτρέψει σε απομακρυσμένους επιτιθέμενους να εκτελέσουν αυθαίρετες εντολές του λειτουργικού συστήματος στο σύστημα που επηρεάζεται.

↔ HTTP Headers Remote Code Execution (CVE-2020-10826,CVE-2020-10827,CVE-2020-10828,CVE-2020-1375) –  Οι επικεφαλίδες HTTP επιτρέπουν στον πελάτη και τον διακομιστή να μεταβιβάσουν πρόσθετες πληροφορίες με ένα αίτημα HTTP. Ένας απομακρυσμένος εισβολέας μπορεί να χρησιμοποιήσει μια ευάλωτη επικεφαλίδα HTTP για να εκτελέσει αυθαίρετο κώδικα στο μηχάνημα του θύματος.

↔ Apache HTTP Server Directory Traversal (CVE-2021-41773) – Μια ευπάθεια διάσχισης καταλόγου υπάρχει στον Apache HTTP Server. Η επιτυχής εκμετάλλευση αυτής της ευπάθειας θα μπορούσε να επιτρέψει σε έναν εισβολέα να αποκτήσει πρόσβαση σε αυθαίρετα αρχεία στο επηρεαζόμενο σύστημα.

↓ Web Servers Malicious URL Directory Traversal (CVE-2010-4598,CVE-2011-2474,CVE-2014-0130,CVE-2014-0780,CVE-2015-0666,CVE-2015-4068,CVE-2015-7254,CVE-2016-4523,CVE-2016-8530,CVE-2017-11512,CVE-2018-3948,CVE-2018-3949,CVE-2019-18952,CVE-2020-5410,CVE-2020-8260) – Υπάρχει μια ευπάθεια διάσχισης καταλόγου σε διάφορους διακομιστές ιστού. Η ευπάθεια οφείλεται σε σφάλμα επικύρωσης εισόδου σε διακομιστή ιστού που δεν καθαρίζει σωστά το URI για τα μοτίβα διάσχισης καταλόγου. Η επιτυχής εκμετάλλευση επιτρέπει σε μη εξουσιοδοτημένους απομακρυσμένους επιτιθέμενους να αποκαλύψουν ή να αποκτήσουν πρόσβαση σε αυθαίρετα αρχεία στον ευάλωτο διακομιστή.

↓ TP-Link Archer AX21 Command Injection (CVE-2023-1389) – Μια ευπάθεια έγχυσης εντολών υπάρχει στο TP-Link Archer AX21. Η επιτυχής εκμετάλλευση αυτής της ευπάθειας θα μπορούσε να επιτρέψει σε έναν απομακρυσμένο εισβολέα να εκτελέσει αυθαίρετες εντολές στο επηρεαζόμενο σύστημα.

↑ MVPower CCTV DVR Remote Code Execution (CVE-2016-20016) – Υπάρχει ευπάθεια απομακρυσμένης εκτέλεσης κώδικα στο MVPower CCTV DVR. Η επιτυχής εκμετάλλευση αυτής της ευπάθειας θα μπορούσε να επιτρέψει σε έναν απομακρυσμένο εισβολέα να εκτελέσει αυθαίρετο κώδικα στο επηρεαζόμενο σύστημα.
↓ Dasan GPON Router Authentication Bypass (CVE-2024-3273) – Υπάρχει ευπάθεια έγχυσης εντολών στο PHPUnit. Η επιτυχής εκμετάλλευση αυτής της ευπάθειας θα επέτρεπε σε απομακρυσμένους επιτιθέμενους να εκτελέσουν αυθαίρετες εντολές στο επηρεαζόμενο σύστημα.

↔ PHP Easter Egg Information Disclosure (CVE-2015-2051) – Έχει αναφερθεί μια ευπάθεια αποκάλυψης πληροφοριών στις σελίδες PHP. Η ευπάθεια οφείλεται σε λανθασμένη διαμόρφωση του διακομιστή ιστού. Ένας απομακρυσμένος επιτιθέμενος μπορεί να εκμεταλλευτεί αυτή την ευπάθεια στέλνοντας μια ειδικά διαμορφωμένη διεύθυνση URL σε μια επηρεαζόμενη σελίδα PHP.

↑ NETGEAR DGN Command Injection – Υπάρχει ευπάθεια έγχυσης εντολών στο NETGEAR DGN. Η επιτυχής εκμετάλλευση αυτής της ευπάθειας μπορεί να επιτρέψει σε έναν απομακρυσμένο εισβολέα να εκτελέσει αυθαίρετο κώδικα στο επηρεαζόμενο σύστημα.

Top Mobile Malwares

Τον περασμένο μήνα το Joker ήταν στην πρώτη θέση των πιο διαδεδομένων κακόβουλων προγραμμάτων για κινητά, ακολουθούμενο από τα Anubis και AhMyth.

↔ Joker – Ένα android Spyware στο Google Play, σχεδιασμένο να κλέβει μηνύματα SMS, λίστες επαφών και πληροφορίες της συσκευής. Επιπλέον, το κακόβουλο λογισμικό εγγράφει το θύμα, χωρίς αυτό να το γνωρίζει, για premium υπηρεσίες σε διαφημιστικούς ιστότοπους.
↔ Anubis – Το Anubis είναι ένα τραπεζικό κακόβουλο λογισμικό Trojan που έχει σχεδιαστεί για κινητά τηλέφωνα Android. Από τότε που εντοπίστηκε, έχει αποκτήσει πρόσθετες λειτουργίες, όπως λειτουργία Remote Access Trojan (RAT), keylogger, δυνατότητες καταγραφής ήχου και διάφορες λειτουργίες ransomware. Έχει εντοπιστεί σε εκατοντάδες διαφορετικές εφαρμογές που είναι διαθέσιμες στο Google Store.
↔   AhMyth – Το AhMyth είναι ένα Trojan απομακρυσμένης πρόσβασης (RAT) που ανακαλύφθηκε το 2017. Διανέμεται μέσω εφαρμογών Android που μπορούν να βρεθούν σε καταστήματα εφαρμογών και σε διάφορους ιστότοπους. Όταν ένας χρήστης εγκαθιστά μία από αυτές τις μολυσμένες εφαρμογές, το κακόβουλο λογισμικό μπορεί να συλλέξει ευαίσθητες πληροφορίες από τη συσκευή και να εκτελέσει ενέργειες όπως keylogging, λήψη στιγμιότυπων οθόνης, αποστολή μηνυμάτων SMS και ενεργοποίηση της κάμερας, η οποία συνήθως χρησιμοποιείται για την κλοπή ευαίσθητων πληροφοριών.
Top-Attacked Industries Globally

Top-Attacked Industries Globally

Τον περασμένο μήνα η Εκπαίδευση/Ερευνα παρέμεινε στην πρώτη θέση των επιτιθέμενων κλάδων παγκοσμίως, ακολουθούμενη από την Κυβέρνηση/Στρατό και τις Επικοινωνίες.
1. Εκπαίδευση/Ερευνα
2. Κυβέρνηση/Στρατός
3. Επικοινωνίες


Top Ransomware Groups

Τα δεδομένα βασίζονται σε πληροφορίες από τους γνωστούς ως “shame sites” ιστότοπους που τους διαχειριζονται από ομάδες double-extortion ransomware και δημοσιεύουν πληροφορίες για τα θύματα. Το RansomHub είναι η πιο διαδεδομένη ομάδα ransomware αυτόν τον μήνα, υπεύθυνη για το 11% των δημοσιευμένων επιθέσεων, ακολουθούμενη από το Lockbit3 με 8% και το Akira με 6%.
RansomHub – Το RansomHub είναι μια επιχείρηση Ransomware-as-a-Service (RaaS) που προέκυψε ως μια αναβαθμισμένη έκδοση του προηγουμένως γνωστού ransomware Knight. Το RansomHub, που εμφανίστηκε στις αρχές του 2024 σε υπόγεια φόρουμ ηλεκτρονικού εγκλήματος, απέκτησε γρήγορα φήμη για τις επιθετικές εκστρατείες του που στόχευαν διάφορα συστήματα, συμπεριλαμβανομένων των Windows, macOS, Linux και ιδιαίτερα περιβάλλοντα VMware ESXi. Αυτό το κακόβουλο λογισμικό είναι γνωστό για τη χρήση εξελιγμένων μεθόδων κρυπτογράφησης.

Lockbit3 – Το LockBit είναι ένα ransomware, που λειτουργεί σε μοντέλο RaaS και αναφέρθηκε για πρώτη φορά τον Σεπτέμβριο του 2019. Το LockBit στοχεύει μεγάλες επιχειρήσεις και κυβερνητικούς φορείς από διάφορες χώρες και δεν στοχεύει ιδιώτες στη Ρωσία ή στην Κοινοπολιτεία Ανεξάρτητων Κρατών.

Akira – Το Akira Ransomware, που αναφέρθηκε για πρώτη φορά στις αρχές του 2023, στοχεύει τόσο σε συστήματα Windows όσο και σε συστήματα Linux. Χρησιμοποιεί συμμετρική κρυπτογράφηση με CryptGenRandom() και Chacha 2008 για την κρυπτογράφηση αρχείων και είναι παρόμοιο με το ransomware Conti v2. Το Akira διανέμεται με διάφορα μέσα, συμπεριλαμβανομένων μολυσμένων συνημμένων email και exploits σε τελικά σημεία VPN. Μετά τη μόλυνση, κρυπτογραφεί δεδομένα και προσθέτει μια επέκταση «.akira» στα ονόματα των αρχείων, και στη συνέχεια παρουσιάζει ένα σημείωμα λύτρων που απαιτεί πληρωμή για την αποκρυπτογράφηση.


Ενίσχυση 5.000 ευρώ σε κάθε πυρόπληκτη επιχείρηση – μέλος του Ε.Ε.Α.

0

Για την πρωτοβουλία του Επαγγελματικού Επιμελητηρίου Αθηνών να στηρίξει, με οικονομική ενίσχυση ύψους 5.000 ευρώ κάθε επιχείρηση – μέλος του που επλήγη από την καταστροφική πυρκαγιά στην Αττική, μίλησε ο Πρόεδρος του Επαγγελματικού Επιμελητηρίου Αθηνών κ. Γιάννης Χατζηθεοδοσίου, σε συνεντεύξεις του στον ΣΚΑΪ και την ΕΡΤ την Τετάρτη 14/8/2024.

Ο κ. Χατζηθεοδοσίου διευκρίνισε ότι τα χρήματα, που προέρχονται από τις συνδρομές των μελών του Ε.Ε.Α., θα κατατεθούν απευθείας στον τραπεζικό λογαριασμό της επιχείρησης, με την προϋπόθεση να έχει αποσταλεί το έγγραφο της Πυροσβεστικής που πιστοποιεί την καταστροφή από την φωτιά.

Για την ταχύτερη δυνατή υλοποίηση της πρωτοβουλίας αυτή, έχει ήδη, όπως είπε, ζητηθεί από τις κατά τόπους δημοτικές αρχές να συνδράμουν, γνωστοποιώντας στο Ε.Ε.Α. τις πυρόπληκτες επιχειρήσεις της περιοχής τους.

Ο Πρόεδρος του Ε.Ε.Α. υπογράμμισε, ωστόσο, ότι πέρα από την πρωτοβουλία αυτή του Επιμελητηρίου, καθώς και τα μέτρα που ανακοίνωσε η κυβέρνηση, χρειάζεται ένα ολιστικό σχέδιο για την αποκατάσταση των ζημιών και την μεταγενέστερη στήριξη των επιχειρήσεων μέχρι την επαναφορά στην κανονικότητα, για την οποία θα χρειαστεί αρκετός χρόνος.

Όπως εξήγησε, είναι σημαντικό να καταφέρει κάποιος να ξαναστήσει την επιχείρησή του, ωστόσο διερωτήθηκε παράλληλα: “Ποιος θα πάει σε μια επιχείρηση εστίασης ή σε ένα κτήμα δεξιώσεων όταν γύρω είναι όλα καμένα;”.

Ανέφερε ακόμη ότι “είναι αδιανόητο μία φωτιά που ξεκίνησε από τον Βαρνάβα να φτάνει στον αστικό ιστό και κοντά στην πρωτεύουσα”, τονίζοντας ότι πρέπει επιτέλους να γίνει πράξη και να λειτουργήσει σωστά ένα σχέδιο αποτροπής των καταστροφών αυτών.

Επιπλέον, ερωτηθείς σχετικά είπε ότι το ποσοστό των κατοικιών και των επιχειρήσεων που είναι ασφαλισμένες έναντι των φυσικών καταστροφών δεν ξεπερνούν το 20%.

Ο κ. Χατζηθεοδοσίου τόνισε ότι μία σύγχρονη οικονομία δεν μπορεί να αντιμετωπίσει τις φυσικές καταστροφές μόνο με την κρατική αρωγή και επισήμανε ότι χρειάζεται να ληφθούν μέτρα -με τη μορφή φορολογικών και άλλων κινήτρων- ώστε κρατικός και ιδιωτικός τομέας να λειτουργήσουν παράλληλα, δεδομένης και της κλιματικής αλλαγής.

Διευκρίνισε ακόμη ότι οι διαδικασίες των αποζημιώσεων από τις ασφαλιστικές εταιρίες είναι ταχύτατες και δεν ξεπερνούν τις 15-20 ημέρες, όπως συνέβη και στην Θεσσαλία.

Πηγή: eea.gr

Έκτακτες δράσεις για πυρόπληκτους ασφαλισμένους στην Αττική από την Allianz

0

Η Allianz αναγνωρίζει την ανάγκη για άμεση αποκατάσταση των ζημιών σε κατοικίες, επιχειρήσεις και οχήματα, σε συνέχεια της καταστροφικής πυρκαγιάς στον νομό Αττικής.

Όπως αναφέρει σχετική ανακοίνωση, με σκοπό τη διευκόλυνση των ασφαλισμένων που βρίσκονται στις περιοχές που επλήγησαν από την πρωτοφανή φωτιά, έχει ενεργοποιήσει το πρωτόκολλο έκτακτων αναγκών και ενημερώνει για τις ενέργειες που έχει θέσει σε άμεση εφαρμογή.

Πιο συγκεκριμένα, για ζημιές που έχουν προκληθεί σε οχήματα, η Allianz προχωρά στα ακόλουθα:

  • Δημιουργία ειδικής γραμμής εξυπηρέτησης στο 2119909000.
  • Άμεση αποστολή πραγματογνωμόνων και αποζημίωση, χωρίς να ζητείται προσκόμιση βεβαίωσης της πυροσβεστικής.
  • Στα οχήματα που υπάρχει ολοσχερής καταστροφή, θα πραγματοποιείται ραντεβού με πραγματογνώμονα στο σημείο της πυρκαγιάς.
  • Για τις ζημιές που προκλήθηκαν σε οχήματα που μπορούν να κινηθούν και να μεταβούν σε συνεργαζόμενο με την Εταιρία συνεργείο, ακολουθούνται οι διαδικασίες εντολών σε πραγματογνώμονα. Βασική προϋπόθεση να υπάρχει στο συμβόλαιο κάλυψη πυρκαγιάς.

Για ζημιές που έχουν προκληθεί σε κατοικίες και επιχειρήσεις, η Allianz προχωρά στα ακόλουθα:

  • Δημιουργία ειδικής γραμμής εξυπηρέτησης στο 210 6905662.
  • Άμεση αποζημίωση, μετά την επιτόπια επίσκεψη του πραγματογνώμονα στη ζημιωθείσα περιουσία και την πρώτη εκτίμησή του σχετικά με την έκταση της ζημιάς με ποσοστό 50% για ζημιές (πρώτη εκτίμηση) μέχρι 20.000 € και 30% για ζημιές (πρώτη εκτίμηση) άνω των 20.000 €.

Eurolife FFH: Άμεση ανταπόκριση στους ασφαλισμένους της που πλήττονται από τις πυρκαγιές

0

Με στόχο να βρίσκεται πάντα δίπλα σε εκείνους που την εμπιστεύονται 

Η Eurolife FFH έχει ως απόλυτη προτεραιότητα να ανταποκρίνεται με αμεσότητα και συνέπεια όποτε τη χρειαστούν οι ασφαλισμένοι της, έχοντας δεσμευτεί να βρίσκεται πάντα δίπλα τους, κάθε στιγμή. Με αφορμή τις καταστροφικές πυρκαγιές που έπληξαν την Αττική, η εταιρεία δείχνει για άλλη μια φορά 

γρήγορα αντανακλαστικά για την ταχύτερη εξυπηρέτηση των πληγέντων πελατών της.

Πιο συγκεκριμένα, η Eurolife FFH είναι στο πλευρό τους από την πρώτη στιγμή, κάνοντας το καλύτερο δυνατό για την επιτάχυνση των διαδικασιών υποβολής και καταβολής αποζημίωσης. Για την πιο γρήγορη εξυπηρέτηση και αρωγή των ασφαλισμένων της, η Eurolife FFH καλεί τους πληγέντες πελάτες της:

  • Να προχωρούν σε άμεση αναγγελία των ζημιών στην ακίνητη περιουσία τους στη διεύθυνση email nonlife-claims@eurolife.gr, ώστε να πραγματοποιείται έτσι με αμεσότητα η καταγραφή των αιτημάτων τους 
  • Να καλούν στο 210 9303800, πατώντας την επιλογή 1, για τις ζημιές που αφορούν στα οχήματά τους, επίσης με σκοπό την ταχύτερη εξυπηρέτησή τους και προκειμένου να έχουν την ελάχιστη δυνατή αναμονή κατά την τηλεφωνική επικοινωνία τους με την εταιρεία

Βασικός σκοπός της Eurolife FFH και του Κέντρου Εξυπηρέτησης Πελατών της (Eurolife Experience Center) είναι με τη γρήγορη κινητοποίησή τους να προσφέρουν σε όλους όσοι εμπιστεύονται την εταιρεία τη μεγαλύτερη δυνατή ανακούφιση. Γι΄αυτό η Eurolife FFH θα λειτουργεί με fast track ενέργειες, έτσι ώστε να υπάρχει άμεσος συντονισμός των απαραίτητων κινήσεων για την ικανοποίηση των αιτημάτων αποζημίωσης που καταθέτουν οι ασφαλισμένοι της. 

Επιπρόσθετα, για οποιαδήποτε πληροφορία, προσωπική επικοινωνία αλλά και ειδική υποστήριξη, οι πελάτες της Eurolife FFH μπορούν να επικοινωνούν με την εταιρεία στο 210 9303800, ή με τον ασφαλιστικό τους συνεργάτη για οτιδήποτε επιπλέον χρειαστούν.

Για τη Eurolife FFH, αξία έχει να ανταποκρίνεται με επαγγελματισμό στις δύσκολες περιστάσεις, αποδεικνύοντας τον σεβασμό της απέναντι σε κάθε άνθρωπο που την έχει εμπιστευθεί. Με ενσυναίσθηση και υπευθυνότητα, η εταιρεία και οι άνθρωποί της βρίσκονται στο πλευρό τους, πάντα με κριτήριο την καλύτερη εξυπηρέτηση και υποστήριξή τους.

Όμιλος ΙΝΤΕΣΑΛΟΝΙΚΑ: Με έργα και πράξεις δίπλα στους πυρόπληκτους της Αττικής!

0

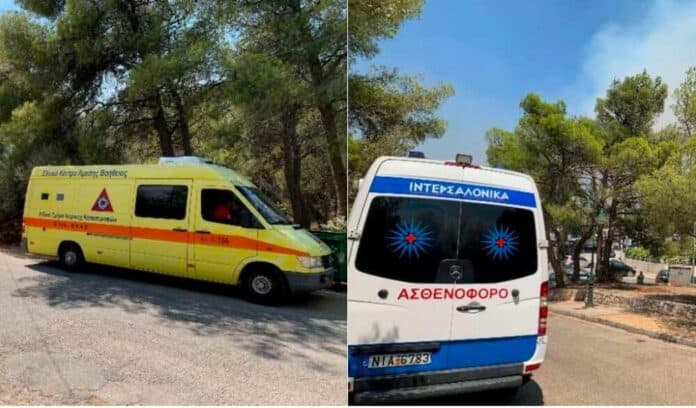
Για μία ακόμη φορά ο μεγαλύτερος και αποκεντρωμένος ελληνικός Όμιλος Ασφαλιστικών Επιχειρήσεων ΙΝΤΕΡΣΑΛΟΝΙΚΑ διέθεσε όλα τα ιδιόκτητα μέσα, υποδομές και εξειδικευμένο προσωπικό του στην μάχη κατά των πυρκαγιών που έπληξαν και πάλι την Αττική.

Με άμεση εντολή της Διοίκησης τέθηκαν στην διάθεση των αρμόδιων κρατικών υπηρεσιών τα πτητικά μέσα του Ομίλου και ο στόλος των ασθενοφόρων οχημάτων, με διασώστες και γιατρούς, με πρώτο σκοπό την σωτηρία της Ζωής και Υγείας κάθε κινδυνεύοντος συνανθρώπου μας, όπως και την περιουσία του.

Σε δεύτερο στάδιο, διατέθηκε ο μεγάλος στόλος ειδικοποιημένων οχημάτων βοήθειας για τον εντοπισμό, περισυλλογή και μεταφορά κατεστραμμένων οχημάτων ασφαλισμένων του Ομίλου, με παράλληλη οργάνωση συνεργείων Επιθεωρητών και Πραγματογνωμόνων για την επιτόπια δήλωση ζημίας, φωτογράφιση και λήψη λοιπών στοιχείων, προς τον σκοπό της επιταχύνσεως της δικαιούμενης αποζημιώσεως, και με δυνατότητα προκαταβολής, μέχρι ολοκληρώσεως των ταχύτατων διαδικασιών ασφαλιστικών αποζημιώσεων.

Με το υψηλό αίσθημα ευθύνης που διακρίνει όλα τα στελέχη του Ομίλου ΙΝΤΕΡΣΑΛΟΝΙΚΑ, θα αντιμετωπιστεί κατά τον καλύτερο δυνατό τρόπο και το νέο πλήγμα που δέχεται η χώρα μας, και η οποία έχει όλες τις επιτόπιες δυνατότητες, μέσα και υποδομές να τις αντιμετωπίσει, αφού βέβαια απαλλαγεί των αγκυλώσεων και μάθει να προσφεύγει και στην Ελληνική Ιδιωτική Πρωτοβουλία.

Ο Όμιλος ΙΝΤΕΡΣΑΛΟΝΙΚΑ λειτουργεί είκοσι τέσσερις ώρες το εικοσιτετράωρο, γιορτές και καθημερινές, με έκτακτη ενίσχυση του τηλεφωνικού του κέντρου που είναι ο 5ψήφιος αριθμός 11555, με όλως εναλλακτική δυνατότητα τηλεφωνικής επικοινωνίας με τον ορισθέντα ως Γενικό Συντονιστή για την αναγγελία και εξυπηρέτηση ζημιών Αττικής, κ. Αθανάσιο Σταυράκη, τηλέφωνο: 6945927558, ανεξαρτήτως ώρας και ημέρας, επειδή η Ιδιωτική Πρωτοβουλία είναι πάντα παρούσα και ενεργή!

Εμείς από την Θεσσαλονίκη ήμασταν και θα είμαστε πάντα δίπλα στην Αττική και σε όλη την Ελλάδα έμπρακτα και αποτελεσματικά.

Για τον ένδοξο τόπο και την υπερήφανη Πατρίδα μας, Ελλάδα, όπως την είδαμε τιμούμενη στην Λήξη των Ολυμπιακών Αγώνων «Παρίσι 2024».

Επισκεφθείτε τον όμιλο ΙΝΤΕΡΣΑΛΟΝΙΚΑ και στα:

intersalonica.gr/ linkedin.com/company/intersalonica facebook.com/intersalonica instagram.com/intersalonica https://www.youtube.com/@intersalonicagroup

Mapfre: Υποχωρεί η χρηματοδότηση των Insurtechs

0

Ελενα Ερμείδου

Τα 1.621.15,43 δολάρια ΗΠΑ εκτιμάται ότι θα φτάσει η παγκόσμια αγορά των insurtech επιχειρήσεων σύμφωνα με την Maprfe. H χρηματοδότηση της, ωστόσο έχει υποχωρήσει 78%, σε χαμηλά ιστορικά στην Λατινική Αμερική το πρώτο εξάμηνο του 2024 σε σχέση με το 2023, σε μία περιοχή που ήκμαζε.

Μεταξύ Ιουλίου 2023 και Ιουνίου 2024, συνολικά στον κόσμο, η χρηματοδότηση αυξήθηκε κατά 43 εκατομμύρια δολάρια, ωστόσο και εδώ, καταγράφοντας το χαμηλότερο ποσοστό ανάπτυξης των τελευταίων ετών.

Αρνητικές εξελίξεις

Παρά την απουσία χρηματοδότησης, το οικοσύστημα σε όλη την περιοχή συνεχίζει να αναπτύσσεται. Αν αναλύσουμε τον συνολικό αριθμό των startups στην περιοχή, η Βραζιλία προηγείται με 203, ακολουθεί η Χιλή με 72 και η Κολομβία με 67.

Η περιοχή του Ειρηνικού παρουσιάζει το υψηλότερο ποσοστό ανάπτυξης, ιδίως η Κεντρική Αμερική (69%), ο Εκουαδόρ (35%), η Κολομβία (24%) και το Περού (23%).

Κατά το πρώτο εξάμηνο, η διεθνής επέκταση αυξήθηκε κατά 11%, με συνολικό δείκτη διεθνοποίησης 13,4%.

Οι startups multilatina insurtech που δραστηριοποιούνται σε πολλές χώρες, αντιπροσωπεύουν το 13% της αγοράς. Τόσο στο Περού (42%) όσο και τη Χιλή (30%).  Η Βραζιλία εξάγει πολύ λίγους ασφαλιστικούς κλάδους (<1%) λόγω της μοναδικής δυναμικής της αγοράς.

Το ποσοστό θνησιμότητας νεοφυών επιχειρήσεων στην περιοχή υπολογίζεται στο 10%


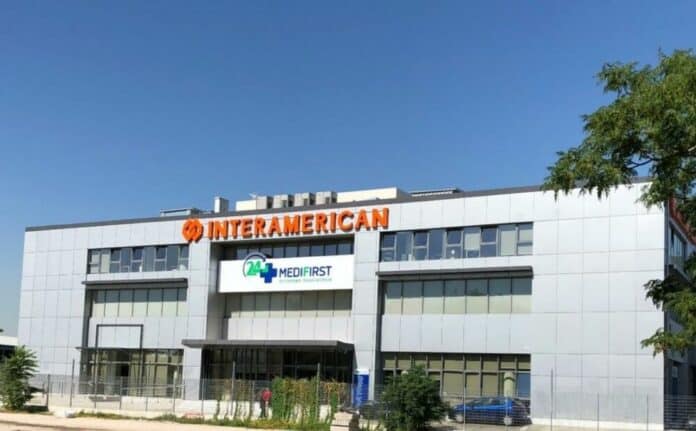
Όμιλος Interamerican: Ανοιχτές οι μονάδες υγείας Medifirst και η Γραμμή Υγείας 1010 για όλους

0

Ο Όμιλος Interamerican, με αίσθημα ευθύνης, βρίσκεται στο πλευρό όλων όσοι πλήττονται από τις πυρκαγιές πράττοντας το αυτονόητο. Από τις πρωινές ώρες, η εταιρεία έθεσε σε λειτουργία τη Γραμμή Υγείας 1010, η οποία είναι ανοιχτή για όλους τους πολίτες που βρίσκονται σε πυρόπληκτες περιοχές. Στην Γραμμή αυτή, το εξειδικευμένο ιατρικό προσωπικό της παρέχει συνεχώς ιατρικές συμβουλές, καθώς και πληροφορίες για εφημερεύοντα νοσοκομεία και φαρμακεία.

Επιπλέον, έχει ανοίξει για όλους, ασφαλισμένους και μη, τις μονάδες υγείας Medifirst στην Αττική, για την παροχή άμεσης φροντίδας σε όσους αντιμετωπίζουν εγκαύματα ή αναπνευστικά προβλήματα. Οι ιατροί της και το έμπειρο προσωπικό της είναι έτοιμοι να ανταποκριθούν σε κάθε ανάγκη τον συμπολιτών.

Medifirst Αμαρουσίου: 211 1054900

Medifirst Αργυρούπολης: 210 9919222

Medifirst Περιστερίου: 211 1075300

Με ταχείς ρυθμούς θα προχωρήσουν οι αποζημιώσεις των πληγέντων, μετά την άμεση ενεργοποίηση της διαδικασίας fast track από την Interamerican και την Anytime.

Ο Όμιλος Interamerican σας προτρέπει να παραμείνετε ασφαλείς, ακολουθώντας πιστά τις οδηγίες των Αρχών.