

Με αφορμή το DeepSeek
Leonid Bezvershenko, Ερευνητής Ασφαλείας, Kaspersky GReAT:
Παρόλο που το DeepSeek δεν παρέχει συγκεκριμένες λεπτομέρειες για το είδος της επίθεσης που αντιμετωπίζει, είναι σημαντικό να αναγνωρίσουμε ότι οι κυβερνοεγκληματίες θα προσπαθήσουν αναπόφευκτα να εκμεταλλευτούν τέτοια εργαλεία για κακόβουλους σκοπούς. Έχουμε δει παρόμοιες τάσεις με άλλα δημοφιλή μοντέλα τεχνητής νοημοσύνης, τα οποία χρησιμοποιούνται για δραστηριότητες όπως η δημιουργία phishing email, η μετάφραση κειμένου, η δημιουργία σεναρίων και η διεξαγωγή έρευνας μέσω ανοιχτών πηγών για την παραγωγή πιο στοχευμένου και πειστικού περιεχομένου. Τα εργαλεία αυτά μπορούν επίσης να χρησιμοποιηθούν ως δόλωμα για τη διασπορά κάποιας απάτης, καθώς και κακόβουλων εφαρμογών.
Αυτό που ξεχωρίζει στην περίπτωση του DeepSeek είναι ο ανοιχτός κώδικας, ο οποίος λειτουργεί ως δίκοπο μαχαίρι. Ενώ τα πλαίσια ανοιχτού κώδικα προάγουν τη διαφάνεια, τη συνεργασία και την καινοτομία, συνεπάγονται επίσης σημαντικούς κινδύνους ως προς την ασφάλεια και την ηθική. Όταν χρησιμοποιείτε ένα εργαλείο ανοιχτού κώδικα, δεν μπορείτε να είστε πάντα βέβαιοι για τη διαχείριση των δεδομένων σας, ειδικά αν το εργαλείο αυτό έχει αναπτυχθεί από κάποιον τρίτο. Η εκμετάλλευση λογισμικού ανοιχτού κώδικα αποτέλεσε μια σημαντική τάση στο τοπίο των απειλών πέρυσι, με τους κυβερνοεγκληματίες να υλοποιούν σύνθετες καμπάνιες για να διασπείρουν κακόβουλο λογισμικό. Το 2024, το εργαλείο μας για το σκανάρισμα ανοιχτού κώδικα εντόπισε πάνω από 12.000 κακόβουλα πακέτα σε ανοιχτά αρχεία. Χωρίς κεντρική εποπτεία, οι κακόβουλοι παράγοντες μπορούν να δημιουργήσουν παραβιασμένες εκδοχές λογισμικού ή να εισάγουν backdoors που παρουσιάζονται ως εργαλεία για τη χρήση του API του DeepSeek, δημιουργώντας έτσι σοβαρούς κινδύνους για τους χρήστες και τους οργανισμούς.
lga Svistunova, Ανώτερη Αναλύτρια Web Περιεχομένου στην Kaspersky
Ο νέος βοηθός AI DeepSeek έχει προκαλέσει αίσθηση τις τελευταίες ημέρες και έχουμε παρατηρήσει αρκετές περιπτώσεις απάτης που σχετίζονται με αυτόν.
Λόγω του μεγάλου αριθμού νέων χρηστών και μιας φερόμενης κυβερνοεπίθεσης στο DeepSeek, υπάρχουν σφάλματα στη διαδικασία εγγραφής στην εφαρμογή και τον ιστότοπο του DeepSeek, με πολλές εγγραφές να μην ολοκληρώνονται. Την κατάσταση αυτή μπορούν να εκμεταλλευτούν κυβερνοεγκληματίες, με σκοπό την κλοπή στοιχείων των χρηστών μέσω ψεύτικων ιστοσελίδων DeepSeek.
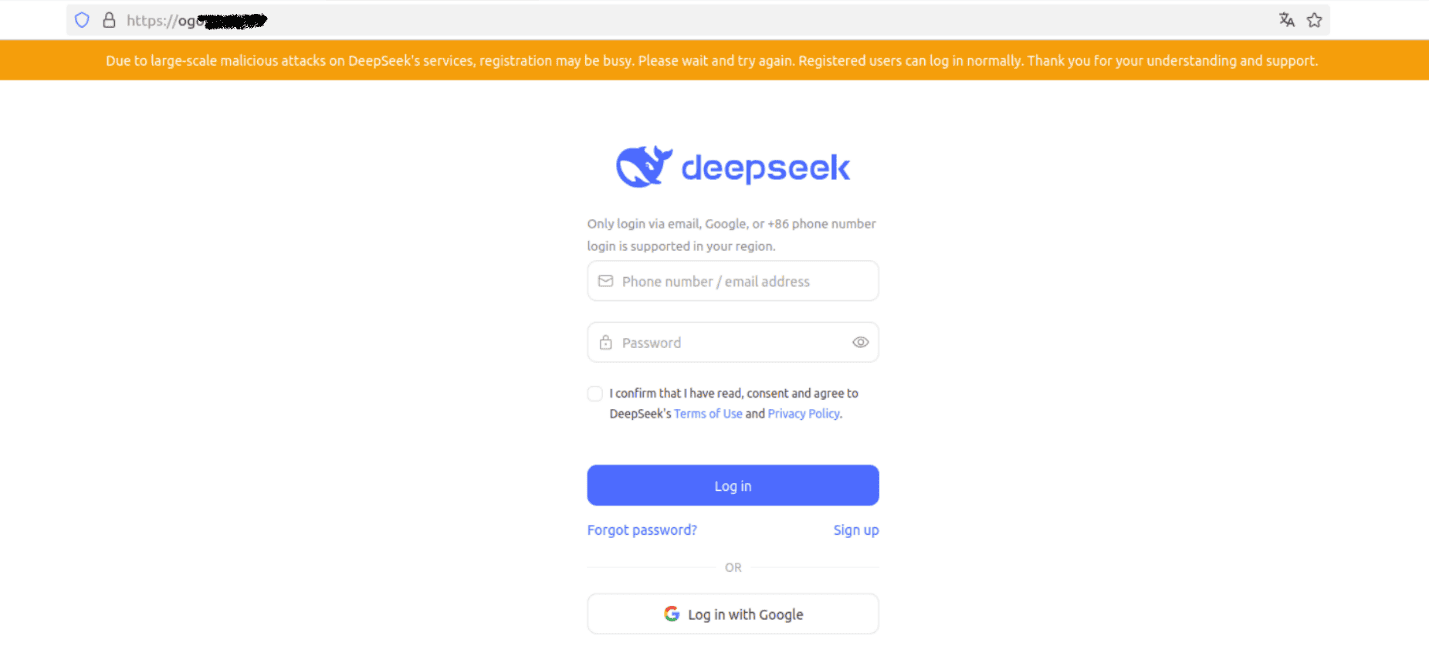
Ένα παράδειγμα ψεύτικης σελίδας εγγραφής στο DeepSeek
Μέσω τέτοιων ψεύτικων σελίδων εγγραφής, οι επιτιθέμενοι μπορούν να συλλέξουν τα email και τους κωδικούς πρόσβασης των χρηστών. Αυτά μπορούν να χρησιμοποιηθούν για πρόσβαση στους λογαριασμούς των χρηστών – είτε στο DeepSeek είτε σε άλλες υπηρεσίες (αν ο ίδιος κωδικός χρησιμοποιείται σε πολλαπλούς λογαριασμούς).
Εμφανίστηκαν επίσης αρκετές περιπτώσεις νέων κρυπτονομισμάτων, που έχουν τη βάση τους στη δημοσιότητα του DeepSeek και τα οποία διατίθενται προς πώληση. Δεν συνδέονται επίσημα με το εμπορικό σήμα του DeepSeek, και ως εκ τούτου η κεφαλαιοποίησή τους είναι καθαρά κερδοσκοπική.
Για να προστατευτείτε από τέτοιες επιθέσεις, η Kaspersky προτείνει:
- Ελέγχετε προσεκτικά τις διευθύνσεις των σελίδων που ζητούν στοιχεία λογαριασμού: Αν υπάρχει έστω και η παραμικρή υποψία ότι μια ιστοσελίδα είναι ψεύτικη, μην εισάγετε τον κωδικό σας.
- Βεβαιωθείτε ότι όλοι οι κωδικοί πρόσβασής σας είναι ισχυροί και μοναδικοί. Για τη δημιουργία και την αποθήκευσή τους, είναι καλύτερο να χρησιμοποιείτε έναν διαχειριστή κωδικών πρόσβασης.
- Χρησιμοποιείτε πάντα έλεγχο ταυτότητας δύο παραγόντων όπου αυτό είναι δυνατόν.
- Χρησιμοποιείτε αξιόπιστη προστασία για όλες τις συσκευές σας, επιτραπέζιες και κινητές, ώστε να προστατεύεστε από απώλεια στοιχείων και κακόβουλο λογισμικό.








