
back to top
17.5 C
Athens
Κυριακή 15 Νοεμβρίου 2026

Στοχευμένη κυβερνοεπίθεση για την υπεξαίρεση εταιρικών κεφαλαίων

Τις τελευταίες εβδομάδες, η Kaspersky εντόπισε μια σειρά από σύνθετες απόπειρες κυβερνοεπίθεσης που αποσκοπούσαν στην εξαπάτηση του οικονομικού τμήματος μιας εταιρείας ώστε να πληρώσει ψεύτικα τιμολόγια. Στάλθηκαν email που μιμούνταν την ηλεκτρονική αλληλογραφία μεταξύ του διευθύνοντος συμβούλου του οργανισμού και συνεργαζόμενων εταιρειών, με σκοπό να πείσουν το οικονομικό τμήμα να πληρώσει άμεσα «τιμολόγια» για δήθεν «συμβουλευτικές υπηρεσίες». Οι απόπειρες αυτές αναδεικνύουν μια ανησυχητική τάση ειδικά προσαρμοσμένων απατών που αξιοποιούν πλαστές ταυτότητες στελεχών για να εκμεταλλευτούν την εμπιστοσύνη εντός των επιχειρήσεων.

Οι εξεταζόμενες απόπειρες αποτελούν παραδείγματα κυβερνοεπίθεσεων τύπου παραβίασης επιχειρησιακού email (Business Email Compromise – BEC). Κατά κανόνα, τέτοιες επιθέσεις πραγματοποιούνται εκ μέρους ενός στελέχους της διοίκησης μιας εταιρείας. Σημαντικό είναι ότι σε όλες τις περιπτώσεις που αναλύθηκαν, οι αποστολείς ήταν ψεύτικοι – οι πραγματικές διευθύνσεις από τις οποίες εστάλησαν τα email δεν είχαν καμία σχέση με τα εμφανιζόμενα ονόματα αποστολέων. Αυτά τα τεχνάσματα χρησιμοποιήθηκαν για να πειστούν τα θύματα ότι τα email ήταν γνήσια.

- Advertisement -

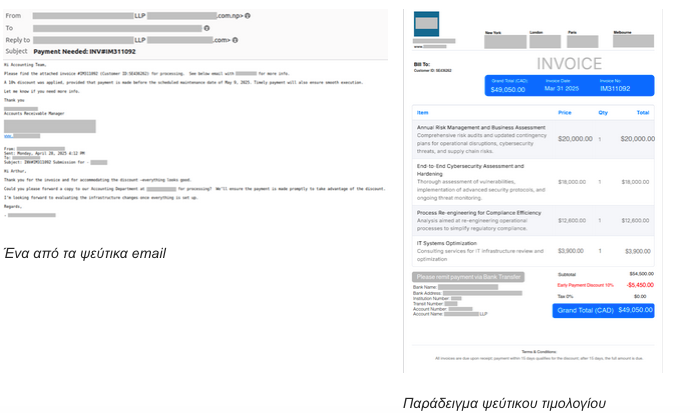
Ορισμένα περιστατικά αφορούσαν email που μιμούνταν την αλληλογραφία μεταξύ του διευθύνοντος συμβούλου της εταιρείας και ενός υποτιθέμενου συνεργαζόμενου δικηγορικού γραφείου, τα οποία προέτρεπαν το οικονομικό τμήμα να πληρώσει το συνημμένο ψεύτικο τιμολόγιο. Η πλαστή αλληλογραφία με τον διευθύνοντα σύμβουλο της εταιρείας-θύματος χρησιμοποιήθηκε ως «απόδειξη» ότι το αίτημα πληρωμής ήταν πραγματικό. Στην επίθεση αυτή, το όνομα της ψεύτικης συνεργαζόμενης εταιρείας εμφανιζόταν μόνο στο πεδίο του ονόματος του αποστολέα, ενώ η πραγματική διεύθυνση email ήταν διαφορετική και άλλαζε από email σε email.
- Advertisement -

Άλλες περιπτώσεις περιλάμβαναν παρόμοια email που μιμούνταν την αλληλογραφία μεταξύ του διευθύνοντος συμβούλου και συνεργαζόμενων εταιρειών, ζητώντας την άμεση πληρωμή ενός ψεύτικου τιμολογίου, αλλά αυτή τη φορά το τιμολόγιο δεν ήταν συνημμένο.

«Αυτός ο τύπος απειλής ξεχωρίζει γιατί υπάρχει ιδιαίτερη προσοχή στη λεπτομέρεια αλλά ταυτόχρονα εκμεταλλεύεται σχέσεις εμπιστοσύνης. Κατασκευάζοντας πειστικές συνομιλίες και υποδυόμενοι υψηλόβαθμα στελέχη, οι επιτιθέμενοι ποντάρουν στην απροθυμία των εργαζομένων να αμφισβητήσουν αιτήματα που φαντάζουν γνήσια. Οι εταιρείες πρέπει να δώσουν προτεραιότητα στην εκπαίδευση των εργαζομένων και στα ισχυρά συστήματα επαλήθευσης email για την καλύτερη αντιμετώπιση αυτών των εξελισσόμενων απειλών», σχολίασε η Anna Lazaricheva, αναλύτρια spam στην Kaspersky.

Για να αποφύγετε να πέσετε θύμα παραπλανητικών μηνυμάτων και ειδικότερα κυβερνοεπιθέσεων τύπου Business Email Compromise (BEC), οι ειδικοί της Kaspersky συνιστούν:

  • Ελέγξτε το email του αποστολέα και μην εμπιστευτείτε το όνομα του αποστολέα που εμφανίζεται, καθώς οι πραγματικές διευθύνσεις email μπορεί να μην έχουν καμία σχέση με τις εταιρείες και τα άτομα που εμφανίζονται ως αποστολείς του email. 
  • Ανοίξτε emails και κάντε κλικ σε συνδέσμους μόνο αν είστε σίγουροι ότι μπορείτε να εμπιστευτείτε τον αποστολέα- βεβαιωθείτε ότι το mail του αποστολέα είναι το σωστό.
  • Όταν ο αποστολέας είναι αξιόπιστος αλλά το περιεχόμενο του μηνύματος φαίνεται περίεργο, αξίζει να ελέγξετε τον αποστολέα μέσω εναλλακτικού μέσου επικοινωνίας.
  • Ελέγξτε την ορθογραφία της διεύθυνσης URL ενός ιστότοπου εάν υποψιάζεστε ότι βρίσκεστε σε μια σελίδα ηλεκτρονικού «ψαρέματος». Η διεύθυνση URL μπορεί να περιέχει λάθη που είναι δύσκολο να εντοπιστούν με την πρώτη ματιά, όπως ένα 1 αντί για Ι ή ένα 0 αντί για Ο.
  • Χρησιμοποιείτε μια αξιόπιστη λύση ασφαλείας κατά την περιήγηση στο διαδίκτ

Σχετικές δημοσιεύσεις

Έρευνα Kaspersky: Διαφορετικές ψηφιακές απειλές αντιμετωπίζει κάθε επαγγελματικός κλάδος

Πρόσφατη έρευνα* της Kaspersky σε εργαζομένους από 14 επαγγελματικούς κλάδους δείχνει ότι τα ποσοστά περιστατικών κυβερνοασφάλειας

Βιογραφικό με AI: Οι συμβουλές της Kaspersky για ασφαλή και αποτελεσματική αναζήτηση εργασίας

Σύμφωνα με την τελευταία έρευνα* της Kaspersky, το 90% των συμμετεχόντων δηλώνει ότι χρησιμοποιεί εργαλεία τεχνητής νοημοσύνης

Kaspersky: Πάνω από 31.000 κακόβουλα email εκμεταλλεύονται το σύστημα ταυτοποίησης της Microsoft

Οι ειδικοί της Kaspersky εντόπισαν μια εκστρατεία ηλεκτρονικής απάτης μέσω email, στο πλαίσιο της οποίας οι δράστες χρησιμοποιούν συνδέσμους

Ταξιδεύετε συχνά; Δείτε πώς να ελέγξετε την ασφάλεια του καταλύματός σας

Κάθε ταξίδι σημαίνει και μια προσωρινή αλλαγή διεύθυνσης. Είτε μένετε σε ξενοδοχείο, είτε σε ενοικιαζόμενο διαμέρισμα, είτε φιλοξενείστε από κάποιον ...

Από την ίδια κατηγορία δημοσιεύσεων

Οι κίνδυνοι κυβερνοασφάλειας στα συνδεδεμένα συστήματα ψύξης

Τα σύγχρονα συστήματα ψύξης αποτελούν χαρακτηριστικό παράδειγμα κυβερνοφυσικών συστημάτων (cyber-physical systems).

AIG: Ο κυβερνοκίνδυνος εξελίσσεται σε επιχειρηματική απειλή για τις επιχειρήσεις

Ο κυβερνοκίνδυνος δεν αποτελεί πλέον αποκλειστικά ζήτημα πληροφορικής, αλλά έναν επιχειρηματικό κίνδυνο που επηρεάζει

Η γεωπολιτική της AI αλλάζει τους κανόνες του τεχνολογικού παιχνιδιού

Η τεχνητή νοημοσύνη δεν είναι πλέον μόνο υπόθεση τεχνολογικής καινοτομίας.

AIG Greece: Άμεση υποστήριξη σε περιστατικά κυβερνοασφάλειας μέσω του First Response

Στην έγκαιρη διαχείριση των κυβερνοκινδύνων εστιάζει η AIG Greece, αναδεικνύοντας τη σημασία της άμεσης κινητοποίησης όταν υπάρχουν ενδείξεις ψηφιακής απειλής.

Δημοφιλή Άρθρα

Sorry. No data so far.

Ροή Ειδήσεων

Συνάντηση του Παύλου Μαρινάκη με τη διοίκηση του Ελληνο-Ολλανδικού Συνδέσμου στα γραφεία της INTERAMERICAN

Συνάντηση με τον Κυβερνητικό Εκπρόσωπο Παύλο Μαρινάκη πραγματοποίησαν μέλη του Διοικητικού Συμβουλίου του Ελληνο-Ολλανδικού Συνδέσμου Εμπορίου και Βιομηχανίας (Hellenic-Dutch Association of Commerce & Industry – HeDA), καθώς και μέλη του Συνδέσμου, στα γραφεία της INTERAMERICAN.

Εθνική Τράπεζα και Ευρωπαϊκό Ταμείο Επενδύσεων (ΕΤαΕ): Νέοι πόροι για τις ΜμΕ

Η Εθνική Τράπεζα συνεχίζει να στηρίζει έμπρακτα τις ελληνικές μικρομεσαίες επιχειρήσεις και τις επιχειρήσεις μικρής μεσαίας κεφαλαιοποίησης (Small Mid-Caps), ενισχύοντας τη συνεργασία της με το Ευρωπαϊκό Ταμείο Επενδύσεων στο πλαίσιο του InvestEU.

Το Ε.Ε.Α. δίνει ζωή σε έναν επιβαρυμένο περιβαλλοντικά χώρο στις Ερυθρές

Με σύμμαχο τον ηλιόλουστο καιρό και με σταθερό στόχο ένα πιο πράσινο περιβάλλον, πραγματοποιήθηκε την Πέμπτη 12 Νοεμβρίου, στις Ερυθρές του Δήμου Μάνδρας – Ειδυλλίας, η νέα δενδροφύτευση του Επαγγελματικού Επιμελητηρίου Αθηνών (Ε.Ε.Α.), σε συνεργασία με τη WE4ALL.

Atradius: Τι αποκαλύπτει ο νέος Country Risk Map Q3 2026 για τις διεθνείς συναλλαγές και τις προοπτικές των επιχειρήσεων στις παγκόσμιες αγορές

Νέα δεδομένα για τον επιχειρηματικό κίνδυνο στις διεθνείς αγορές καταγράφει ο νέος Country Risk Map Q3 2026 της Atradius, αναδεικνύοντας διαφορετικές τάσεις σε τρεις χώρες της Λατινικής Αμερικής και της Αφρικής: το Εκουαδόρ, τη Νιγηρία και την Κολομβία.

Allianz: Οι τρεις πυλώνες που ενίσχυσαν τα οικονομικά αποτελέσματα του εννεαμήνου

Καθαρές εισροές στην διαχείριση κεφαλαίων, αύξηση του συμβατικού περιθωρίου κέρδος στην ζωή και την υγείας, εμπορικές και λιανικές ασφαλίσεις στην περιουσία και ατυχήματα απογείωσαν τα οικονομικά αποτελέσματα 9μήνου 2026 της Allianz.


